Microsoft’un raporunda İran'ın siber saldırılarına dikkat çekildi

Tahran manipüle etmek ve korkutmak için yapay zeka tekniklerini kullandı.

Microsoft yayınladığı raporda İran’ın siber saldırılarına yer verdi.
TT

Microsoft’un raporunda İran'ın siber saldırılarına dikkat çekildi

Microsoft yayınladığı raporda İran’ın siber saldırılarına yer verdi.

Microsoft'a göre İran, Gazze Şeridi'nde savaşın başladığı 7 Ekim 2023'ten bu yana İsrail'e yönelik siber operasyonlarına ve propaganda kampanyalarına hız verdi.

ABD merkezli Microsoft, Hamas Hareketi’nin 7 Ekim 2023'te gerçekleştirdiği saldırıların öncesi ve sonrasında İran'ın siber faaliyetlerine ilişkin ayrıntılı bir rapor yayınladı.

Raporda, İran hükümetiyle ittifak halinde olan bazı tarafların çok sayıda elektronik ve siber saldırı başlattığı belirtildi. Hamas'a yardım etmeyi ve İsrail'i, onun siyasi müttefiklerini ve ticari ortaklarını zayıflatmayı amaçlayan yapay zekâ tekniklerini ve nüfuz operasyonlarını kullandı.

Microsoft’un raporuna göre İran, Hamas'ı desteklemek amacıyla siber operasyonlarını ve çevrimiçi etki operasyonlarına hız verdi ve faaliyetlerinin yaklaşık yüzde 43'ünü İsrail'e karşı yürüttü.

Ancak rapora göre İran'ın 7 Ekim'den sonra gerçekleştirdiği operasyonların çoğu aceleci ve kaotikti; bu da İran ile Hamas arasında bir koordinasyon olmadığını gösteriyor.

Şarku’l Avsat’ın edindiği bilgilere göre raporda ayrıca İran'ın Lübnan'daki Hizbullah grubuyla iş birliğine de dikkat çekildi. İsrail ile Hamas arasındaki çatışmanın devam etmesi ve ABD başkanlık seçimlerinin yaklaşmasıyla birlikte İran'ın nüfuz operasyonlarının ve elektronik saldırıların önümüzdeki dönemde daha hedefe yönelik ve yıkıcı olacağı öngörülüyor.

Microsoft'un raporuna göre 2024 yılında İran'ın ABD'yi başkanlık seçimleri döneminde daha fazla hedef alması bekleniyor. İran'ın, İsrail hastanesine ve Pensilvanya'daki Amerikan su sistemine karşı yaptığı gibi hayati altyapıyı hedef almak gibi ‘ABD’nin kırmızı çizgilerini test edeceği’ vurgulanıyor.

Rapor, 2020 seçimlerinde olduğu gibi, ABD'li aşırılık yanlılarının kimlik hırsızlığı yaparak ve ABD hükümet yetkililerine karşı şiddeti teşvik ederek gerçekleştirdikleri olaylara dayanarak 2024'te ABD'deki başkanlık seçimleri sırasında yoğunlaşan daha büyük tehditler konusunda uyarıda bulunuldu.

Saldırıların üç aşaması

Raporda üç aşamada gerçekleştirilen operasyonlara ilişkin açıklamalara yer verildi:

İlk aşama etkileşimli olarak başlıyor ve İran Devrim Muhafızları'na bağlı ‘Tesnim’ ajansı gibi devlet medyası aracılığıyla yanıltıcı bilgilerin yayılmasını içeriyor. Örneğin, İsrail elektrik şirketinin arızalanmasıyla ilgili haberlerin yayınlandığı haberlerle ilişkilendirilmiş olan İran Devrim Muhafızları tarafından yönetilen bir grup (muhtemelen) siber saldırılar hakkında bilgiler içeren raporlara dayanır. Bu raporlar, İsrail'deki elektrik kesintilerine ilişkin eski raporlara ve İsrail şirketinin web sitesinde yer alan tarihsiz bir arıza ekran görüntüsüne dayanıyordu.

İkinci aşama, İran hükümetine bağlı çeşitli grupların ve kuruluşların İsrail'e karşı yanıltıcı bilgilerin yayılmasında iş birliği yapmasıyla karakterize edildi. Tahran'ın belirlediği koordinasyon ve hedeflere göre, bu, büyük bir iş birliğine ve dolayısıyla bu saldırıların uzmanlaşmasına ve büyük etkinliğine olanak sağladı.

Raporda, birden fazla İranlı grubun birden fazla koordineli siber faaliyet yoluyla aynı örgütü veya İsrail askeri üssünü hedef aldığı belirtildi. İran'ın kullanmayı tercih ettiği bir yöntem olan İsrail'e yönelik çevrimiçi nüfuz operasyonları hız kazandı ve bu operasyonlar arttı ve Ekim ayında on operasyon kaydedildi. Bu, 2022 yılının kasım ayında bir ayda gerçekleştirilen altı operasyon rekorunun neredeyse iki katına işaret ediyor.

Raporda, İran Devrim Muhafızları'na bağlı ‘Şehit Kaave’ grubunun 18 Ekim'de, İsrail içindeki güvenlik kameralarına karşı elektronik saldırılar düzenlemek için özel olarak tasarlanmış fidye yazılımlarını kullandığı belirtildi. ‘Cund Süleyman’ isimli bir siber karakter, İsrail'in Nevatim Hava Üssü'ndeki güvenlik kameralarını ve verilerini ele geçirdiklerini iddia etti. Ancak ‘Cund Süleyman’ tarafından sızdırılan güvenlik görüntülerinin, Tel Aviv'in kuzeyindeki Nevatim Caddesi'nde bulunan bir kasabada çekildiği ve aynı ismi taşıyan İsrail Hava Üssü'yle ilgisi olmadığı belirtildi.

Üçüncü aşama, geçtiğimiz kasım ayının sonlarında başladı ve İran'ın İsrail'e destek verdiğini düşündüğü ülkeleri hedef alarak coğrafi kapsamı genişletti. Bu aşama, İran destekli Husilerin uluslararası nakliyatı hedef alan saldırılarına başladığı döneme denk geldi. Bu saldırılar özellikle Bahreyn, Arnavutluk ve ABD'yi hedef aldı.

erbtn5y6mu7
İran'ın başlattığı nüfuz operasyonlar arasında rehinelerle ilgili olarak İsrail kamuoyunu etkilemek ve İsrail Başbakanı'na karşı öfkeyi artırmak var. (Microsoft raporu)

20 Kasım'da, ‘kukla’ hesaplarından Arnavutluk'a karşı yakın zamanda gerçekleşecek olan elektronik saldırılara dair uyarılar yapıldı. Daha sonra bu hesaplar, çeşitli Arnavut kuruluşları ve kurumlarına saldırılardan sorumlu olduklarını duyurdu.

21 Kasım'da ‘Tufan’ adı verilen bir siber kukla, İsrail ile ilişkilerini normalleştirmeye devam etmelerini engellemek için denizcilik hükümetini ve finans kurumlarını hedef aldı.

22 Kasım'da, İran Devrim Muhafızları'na bağlı bu gruplar, İsrail'in programlama kontrol ünitelerini hedef almaya başladılar (bu, üretim hatları ve robot cihazları gibi üretim kontrol işlemlerini gerçekleştirmek için geliştirilen endüstriyel bilgisayar cihazlarıdır) ve 25 Kasım'da Pensilvanya eyaletindeki su otoritesinin iletişimini kestiler.

Yanlış bilgi

Raporda hükümet medyasının Hamas saldırılarıyla ilgili yanıltıcı ayrıntılar yayınlamasına da değinildi. İran da İsrail'e yönelik siber saldırı operasyonlarını ve çabalarını artırdı. Saldırılar, savaşın ilk günlerinde bir tepki olarak başladı, ancak ekim ayının sonlarına doğru İran siber güvenlik güçlerinin İsrail'e yönelik saldırılarına odaklandığı belirtildi.

Microsoft’un raporunda, o dönemdeki siber saldırıların giderek daha yıkıcı hale geldiğini ve yanıltıcı bilgilerin yayılması kampanyalarının daha karmaşık hale geldiği belirtildi. Sosyal medya platformlarında sahte ve gerçek olmayan hesapların kullanıldığı ifade edildi.

Sayısal olarak bakıldığında, Microsoft'un gözlemlediği İran hükümet grupları, savaşın ilk haftasında dokuz saldırıdan bir sonraki haftada sadece bir hafta içinde on dört saldırıya çıkarak arttı.

2021'deki bir olaydan iki ayda bir düzenlenen etki operasyonları, sadece 2023 yılının Ekim ayında 11'e yükseldi. Ayrıca, Tahran'ın çevrimiçi eylemlerinde yüzde 42'lik bir artışın olduğu ve bir ay sonra yüzde 28'lik bir artışın daha kaydedildiği bildirildi.

İsrail’in ana hedef olmasına rağmen, Batı ve Arap ülkeleri de saldırılara maruz kaldı. Bunlar arasında, bir İran grubunun Bahreyn hükümetini ve finansal kurumları hedef alması da yer aldı. Son olarak, İran Devrim Muhafızları'na bağlı bir grup, Pensilvanya'daki ABD su yönetim merkezine siber saldırılar düzenledi.

İran'ın hedefleri

Raporda, İran'ın ana hedefinin, siber operasyonlarını kullanarak İsrail ve dünya genelinde kamuoyunu etkilemek olduğu belirtiliyor. Bu, ‘siyasi ve sosyal anlaşmazlıkları’ hedefleyerek manipülasyon veya korku yoluyla gerçekleştiriliyor.

Raporda, etki operasyonlarının sık sık çabalarını, Hamas'ın liderlik ettiği saldırı sırasında kaçırılan 240 rehineye veya İsrail Başbakanı Binyamin Netanyahu'nun görevden alınmasına yönlendirdiği kaydedildi. Bu, kafa karışıklığı ve güven kaybı yaratmak için yapılan bir girişimdi.

Microsoft’un raporu, ana hedeflerine de değinildi: Birincisi, iç siyasi ve sosyal farklılıkları daha da kötüleştiren kutuplaşma yoluyla istikrarsızlaştırma. Bu nedenle, 240 rehine kriziyle başa çıkma konusunda İsrail hükümetinin benimsediği yaklaşıma odaklanıldı. Kendilerini barış isteyen aktivist gruplar olarak tanıttılar, İsrail hükümetini ve İsrail Başbakanı'nı eleştirdiler ve onun görevden alınması çağrısında bulundular.

Microsoft raporuna göre ikinci hedef intikamdı. İran'ın saldırıları, İsrail'in ‘göze göz dişe diş’ prensibinden hareketle Gazze'deki elektrik, su ve yakıtı keseceği yönündeki tehditlerine yanıt olarak İsrail'in elektrik, su ve yakıt altyapısını hedef aldı.

Üçüncü hedef, İsrail vatandaşlarını korkutarak ve İsrail askerlerinin ailelerini tehdit ederek korku yaratmaktı. Bu amaçla, İsrail ordusunun askerlerini koruma yetkisinin olmadığını belirten ve İsrail Savunma Kuvvetleri'nin askerlerini teslim olmaya ikna etmeyi amaçlayan mesajlar gibi, X platformu üzerinden hesaplar aracılığıyla mesajlar yayınladılar.

Dördüncü hedef ise İsrail'i destekleyen tarafları hedef alarak ve İsrail'in Gazze Şeridi'ne yönelik saldırılarının yarattığı hasarı öne çıkararak İsrail'e verilen uluslararası desteği baltalamaktı.

Yapay zekâ saldırıları

Rapora göre İran'ın en büyük saldırısı, 2023 yılının Aralık ayı başlarında televizyon yayın hizmetlerini keserek, yerine İngiltere, Kanada ve BAE'deki İran nüfuz kampanyası kapsamında (yapay zeka tarafından üretilen bir haber spikeri) kullanılan bir video klip kullanılmasıydı. Microsoft, bu olaya özel bir vurgu yaparak, Tahran'daki hükümet grupları tarafından benzer bir şekilde yapılan ilk saldırı olduğunu ve operasyonlarında büyük ölçüde yapay zekâ teknolojilerine güvendiklerini belirtti.

Microsoft şirketinin yapay zeka izleme bölümü, İran'ın propaganda göstergelerini takip etti.

Microsoft raporu, İran devletine bağlı medyanın, ABD ile yakın müttefik olan İngiltere, Kanada, Avustralya ve Yeni Zelanda gibi İngilizce konuşulan ülkelerde büyük başarı elde ettiğini gözler önüne serdi. İran haber kaynaklarına olan ilgi ve trafiğin, genel internet trafiğiyle karşılaştırıldığında önemli ölçüde arttığını ifade etti. İsrail'in Gazze'ye yönelik saldırısı sırasında, ABD, İngiltere, Kanada, Avustralya ve Yeni Zelanda'dan İran kaynaklı internet sitelerine olan ziyaretlerin yüzde 42 arttığı kaydedildi. Bu durum, İran'ın Ortadoğu'daki çatışma hakkındaki raporlarıyla Batı halkına ulaşma yeteneğine işaret etti. Rapor, bu başarının özellikle savaşın ilk günlerinde daha güçlü olduğunu ve savaşın bir ayı aşkın bir süre geçtikten sonra bile, İran kaynaklarına erişimin savaş öncesi seviyelerinin yüzde 28 üzerinde kaldığını belirtti.

İran sızma operasyonları

Rapor, İranlı kurumların sadece düşmanlarını değil, aynı zamanda dostlarını da taklit ettiğini belirtiyor. İran'ın son operasyonları, İsrail ordusunu tehdit eden sahte mesajlar yayınlamak için Hamas'ın askeri kanadı olan Kassam Tugayı'nın adını ve logosunu kullandı. Ancak, İran'ın bunun için Hamas'tan onay alıp almadığı bilinmiyor.

İran, İsraillileri faaliyetlerine katılmaya çekmeyi başardı. ‘Savaşın Gözyaşları’ adlı son bir operasyonda, İranlı ajanlar İsraillileri, İsrail basınında yer alan haberlere dayanarak İsrail mahallelerinde yapay zeka ürünü görseller kullandı. ‘Savaşın Gözyaşları’ sloganlı pankartlar asmaya ve Binyamin Netanyahu'nun görevden alınmasını teşvik etmeye ikna etti.

E-posta kampanyaları

İran'ın, psikolojik etkileri artırmak için kitle mesajlaşma ve e-posta kampanyalarını artan bir şekilde kullandığı belirlendi. İnsanların telefonlarına veya gelen kutularına gelen mesajların, sosyal medyadaki sahte hesaplardan daha büyük bir etkiye sahip olduğu ortaya çıktı. Rapora göre İran, İran Devrim Muhafızları'na bağlı hem açık hem de gizli medya organlarını, siber operasyonların etkilerini büyütmek için kullanıyor. Eylül ayında, İranlı bir hacker grubu, İsrail demiryolu sistemine karşı elektronik saldırılar düzenlediğini iddia etti. İran Devrim Muhafızları'nın medyası da söz konusu iddiaları köpürterek yayılmasını sağladı.
Sovyet uydusu yörüngede parçalandı: Diğer uzay araçları risk altında

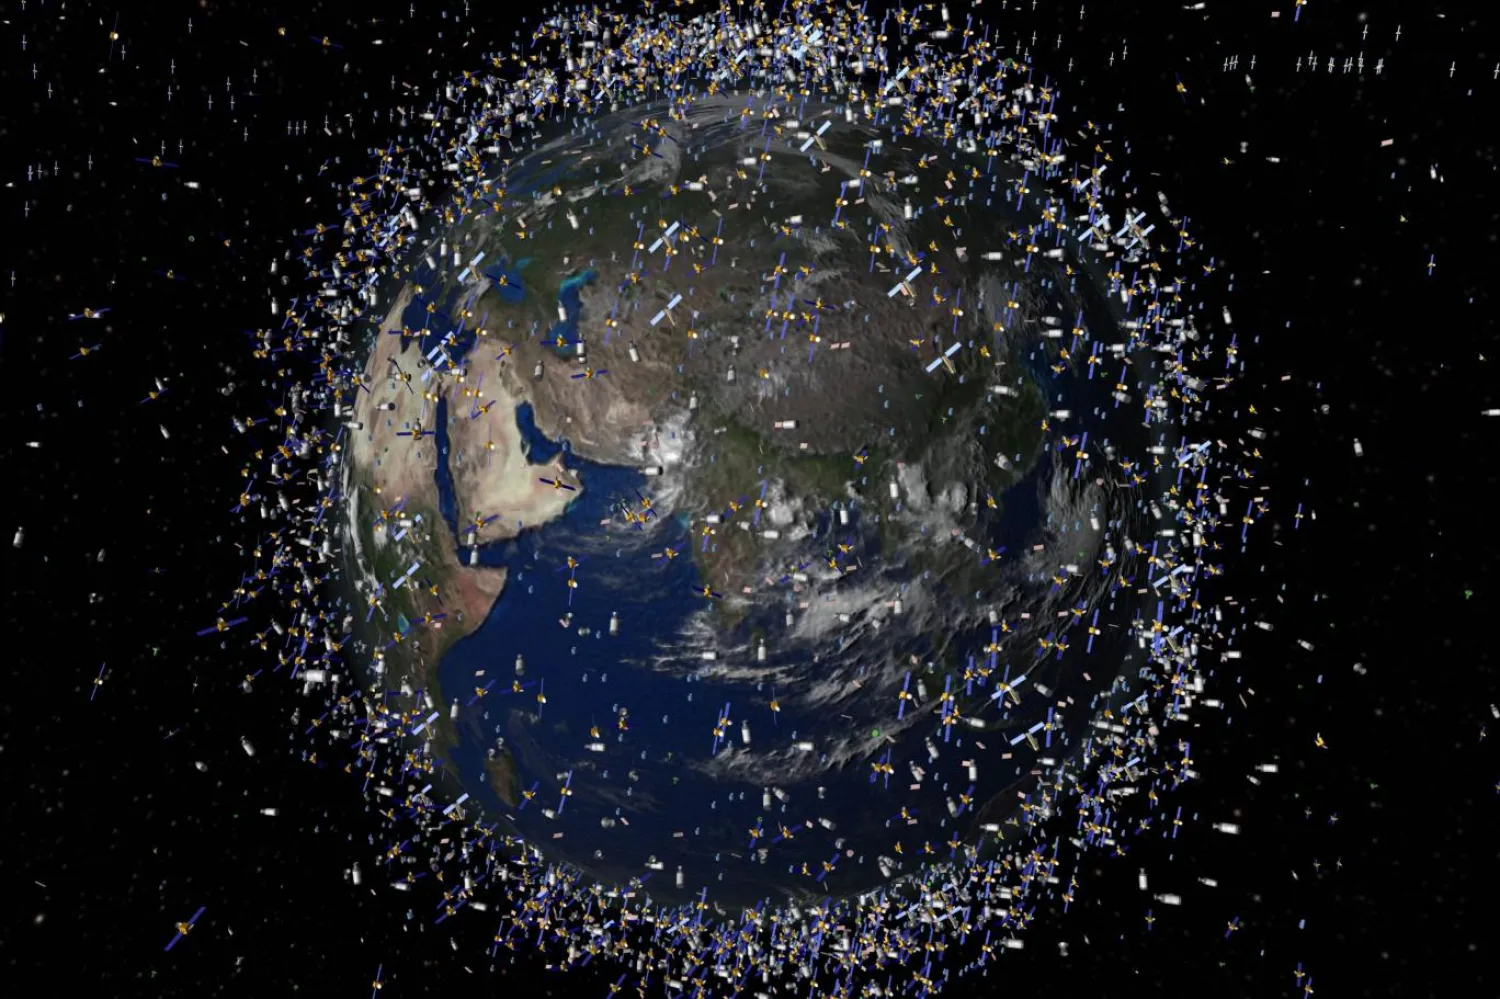
Avrupa Uzay Ajansı'nın (ESA) yayımladığı bilgisayarla oluşturulmuş görüntü, Dünya'nın etrafındaki alçak Dünya yörüngesinde izlenebilir cisimleri gösteriyor (AFP)
TT

Sovyet uydusu yörüngede parçalandı: Diğer uzay araçları risk altında

Avrupa Uzay Ajansı'nın (ESA) yayımladığı bilgisayarla oluşturulmuş görüntü, Dünya'nın etrafındaki alçak Dünya yörüngesinde izlenebilir cisimleri gösteriyor (AFP)

Anthony Cuthbertson Teknoloji Editör Yardımcısı @ADCuthbertson 

Dünya yörüngesinde parçalanan ölü bir uydu, diğer uzay araçlarını tehdit edebilecek tehlikeli bir enkaz bulutu yarattı.

Uzay izleme şirketi LeoLabs, Sovyet dönemine ait Meteor 2-7'nin enkazını Batı Avustralya'daki radar istasyonunun üzerinden geçerken tespit etti.

45 yıl önce fırlatılan meteoroloji uydusu, onlarca yıldır faaliyet göstermiyordu ve artık aynı yörüngedeki diğer uydular için risk teşkil ediyor.

LeoLabs, X'te yaptığı paylaşımda, "Bu, son 6 ayda tanık olduğumuz bir dizi olayın en sonuncusu" dedi.

Bu olayların hepsi birlikte uzay güvenliği ve emniyeti açısından endişe verici bir eğilime işaret ediyor ve sürekli takipte kalmanın ne kadar kritik bir ihtiyaç olduğunu vurguluyor.

Orbital Radar'a göre ortalama yüksekliği 856 km olan Meteor, alçak Dünya yörüngesinin üst kesimlerinde yer alıyor.

Bu yükseklikteki cisimler, diğer uydularla çarpışmadıkları sürece yüzlerce hatta binlerce yıl burada kalabilir.

Uluslararası Uzay İstasyonu'ndaki (UUİ) astronotlar, 2024'te patlayan bir Rus uydusundan kaynaklanan enkazın yarattığı çarpışma riski nedeniyle kendilerini korumaya almak zorunda kalmıştı.

RESURS-P1 uydusu, hizmet dışı kalmasından iki yıl sonra yaklaşık 355 km irtifada 180'den fazla büyük enkaz parçasına ayrılmıştı.

Bu parçalar, felaket niteliğinde bir çarpışmaya yol açmadan nihayetinde Dünya atmosferinde yanmıştı.

Amerika Birleşik Devletleri Uzay Gözetleme Ağı'nın tahminlerine göre, alçak Dünya yörüngesinde 10 santimetreden büyük onbinlerce uzay çöpü ve 1-10 cm arasında 200 bine varan cisim var.

Gökbilimciler, büyük uzay enkazı parçaları arasındaki çarpışmanın Kessler etkisi diye adlandırılan bir duruma yol açabileceği uyarısında bulunuyor. Bu durum, çarpışmanın ardından ortaya çıkan enkazın bir dizi yeni çarpışmaya sebep olmasını ifade ediyor.

Böyle bir olay nihayetinde aktif uyduları ortadan kaldırabilir ve roketlerle aşılması imkansız bir uzay enkazı tabakası oluşturarak insanları fiilen Dünya'ya hapsedebilir.

Independent Türkçe,independent.co.uk/space


Google'ın yeni yapay zeka aracı: 240 bin yıllık ses içeriği tespit edildi

11 Kasım 2025'te Almanya'nın Berlin kentinde düzenlenen bir basın toplantısında Google logosu görülüyor (Reuters)
TT

Google'ın yeni yapay zeka aracı: 240 bin yıllık ses içeriği tespit edildi

11 Kasım 2025'te Almanya'nın Berlin kentinde düzenlenen bir basın toplantısında Google logosu görülüyor (Reuters)

Google bir görsel, metin, video veya ses dosyasının yapay zekayla oluşturulup oluşturulmadığını kontrol etmek üzere tasarlanmış yeni yapay zeka tespit aracını tanıttı.

SynthID Detector, yapay zekayla üretilmiş medya içeriklerine yerleştirilen ve insanlar tarafından fark edilemeyen filigranlardan yararlanıyor. Google, halihazırda 180 milyardan fazla görsel ve videonun yanı sıra toplam süresi 240 bin yıla ulaşan ses içeriğine filigran eklediğini belirtiyor.

Bu tespit teknolojisi, 54 yaşındaki bir adamın yapay zeka destekli dijital yayın dolandırıcılığı suçundan bu hafta ABD'de 18 ay hapis cezasına çarptırılmasının ardından piyasaya sürüldü.

Kuzey Karolina'dan Michael Smith, Apple Music ve Spotify gibi platformlarda 7 yıl boyunca fark edilmeden bu dolandırıcılığı sürdürmüş ve yapay zekayla üretilmiş yüzbinlerce şarkı aracılığıyla bu platformlardan milyonlarca dolar kazanmıştı.

SynthID Detector'ın erken bir sürümü, medya profesyonellerinin doğrulama aracı olarak kullanması amacıyla geçen yıl piyasaya sürülmüştü. Son çıkan sürüm ise herkesin kullanımına açık.

Google DeepMind'ın bilim ve stratejik girişimlerden sorumlu başkan yardımcısı Pushmeet Kohlo blog yazısında, "Yapay zeka araçları giderek daha iyi ve kullanımı daha kolay hale geldikçe çevrimiçi ortamda karşılaştığımız içeriklerin bağlamını açıkça görebilmek, neye güveneceğimiz konusunda bilinçli kararlar vermemize yardımcı olur" diye yazdı.

Bu araç, Arama, Gemini uygulaması ve Chrome'daki yerleşik doğrulama özelliklerimize ekleniyor ve bunlar halihazırda günde 1 milyondan fazla isteği işliyor.

Filigranlar, bir görselin veya videonun kullanıcılara nasıl göründüğünü değiştirmiyor ve içeriğin kalitesini etkilemiyor. Ayrıca filtre uygulandıktan veya görüntü kırpıldıktan sonra bile işlevini koruyacak şekilde tasarlandı.

Tespit aracı halihazırda sadece Google, OpenAI, Nvidia, Kakao ve Apple platformları kullanılarak oluşturulan içeriklerde çalışıyor.

OpenAI'ın, ChatGPT metin çıktılarına görünmez bir filigran eklediğini duyurmasından sadece birkaç gün sonra SynthID Detector piyasaya sürüldü.

Kelime seçimini incelikle değiştiren textGrain sistemi, metnin insan kullanıcılara normal görünmesini sağlarken, gizli kalıpları bilen otomatik sistemler tarafından tespit edilebilmesini mümkün kılıyor.

Anthropic de sohbet botu Claude için benzer bir teknolojiyi duyurdu ancak her iki şirket de yapay zekayla üretilen metinler insanlar tarafından düzenlendiğinde veya bu metinlere insan eliyle eklemeler yapıldığında filigranların etkisinin azaldığını belirtti.

Bu araçlar, Avrupa Birliği'nin Yapay Zeka Yasası nedeniyle geliştirildi. Yasa, üretken yapay zeka sistemlerinin ürettiği içeriklerin otomatik sistemler tarafından tanımlanabilir olmasını şart koşuyor.

Google'ın son tespit aracına, şirketin yapay zeka birimi DeepMind üzerinden erişilebilir.

Independent Türkçe


Samanyolu'ndaki benzersiz cismin "karmaşık yapısı" gözler önüne serildi

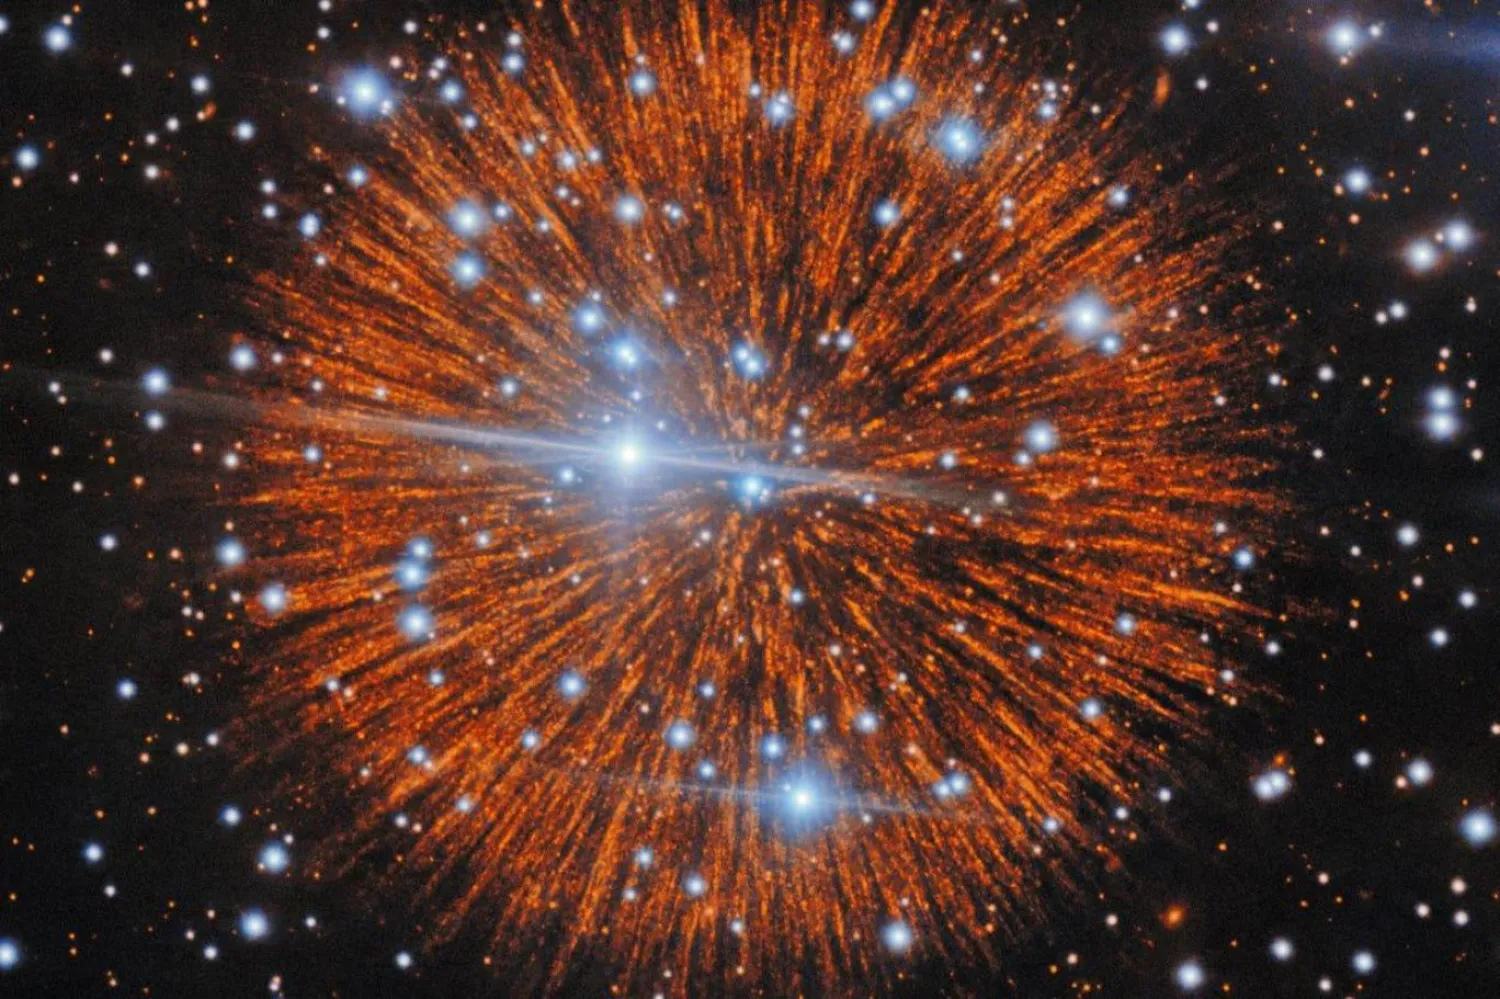
1181'de gözlemlenen tarihi süpernovanın muhtemel kalıntısı Pa 30, NOIRLab'in Gemini North teleskobuyla eşi benzeri görülmemiş bir ayrıntıyla görüntülendi (Uluslararası Gemini Rasathanesi/NOIRLab/NSF/AURA Teşekkür: Baş Araştırmacı: T. Cunningham [Harvard-Smithsonian Astrofizik Merkezi] Görüntü İşleme: J. Miller & M. Rodriguez [Uluslararası Gemini Rasathanesi/NSF NOIRLab], T.A. Rector [Alaska Anchorage Üniversitesi/NSF NOIRLab], D. de Martin & M. Zamani [NSF NOIRLab])
TT

Samanyolu'ndaki benzersiz cismin "karmaşık yapısı" gözler önüne serildi

1181'de gözlemlenen tarihi süpernovanın muhtemel kalıntısı Pa 30, NOIRLab'in Gemini North teleskobuyla eşi benzeri görülmemiş bir ayrıntıyla görüntülendi (Uluslararası Gemini Rasathanesi/NOIRLab/NSF/AURA Teşekkür: Baş Araştırmacı: T. Cunningham [Harvard-Smithsonian Astrofizik Merkezi] Görüntü İşleme: J. Miller & M. Rodriguez [Uluslararası Gemini Rasathanesi/NSF NOIRLab], T.A. Rector [Alaska Anchorage Üniversitesi/NSF NOIRLab], D. de Martin & M. Zamani [NSF NOIRLab])

Bilim insanları, galaksimizdeki benzersiz bir gökcisminin "karmaşık yapısını" gözalıcı detaylarıyla görüntüledi.

Samanyolu'nda türünün bilinen tek süpernova kalıntısı Pa 30, bir yıldızın yaklaşık 850 yıl önce gözlemlenen ölümcül patlamasından geriye kalanlardan oluşuyor. Gökbilimciler son teknoloji teleskopları kullanarak bu cismi ince detaylarıyla görüntüledi.

Görüntü, patlamanın karmaşık yapısını ortaya koyuyor: Adeta havai fişek gösterisi gibi, şeritler evrene doğru uzanıyor. Bu şeritlerin her biri, Güneş Sistemi'ni defalarca içine alabilecek kadar geniş.

Ortasında ise patlayan yıldızın hayatta kalan parçaları olan "zombi yıldız" yer alıyor ve sıradışı bir şekilde gösterinin tam merkezinde duruyor. Yıldızın patlaması 1181'de gözlemlenmiş ve dönemin Japon, Çin ve Arap kaynaklarında ayrı ayrı kaydedilmişti. Kalıntısıysa ilk kez 2013'te bir yurttaş bilim insanı tarafından tespit edilmişti.

Ancak yeni araştırmada gökbilimciler, Gemini North teleskobuyla patlamanın kalıntısını ayrıntılı biçimde görüntülemeyi başardı. Bu sayede ilk bakışta havai fişeğe benzeyen şeritlerin aslında tıpkı ipe dizilmiş inciler gibi uzun düğüm zincirleri olduğu görüldü.

Patlama, Dünya'dan yaklaşık 7 bin 500 ışık yılı uzaklıkta yer alıyor. Bu, Samanyolu'nda türünün bilinen tek örneği ve diğer galaksilerde benzer örnekler saptansa da nispeten yakın olması sayesinde patlamanın çekirdeğindeki kalıntıları görebiliyoruz.

Bu kalıntılar, süpernovanın "Tip Iax" olması nedeniyle bırakıldı. Bu tür süpernovalarda patlama, yıldızın kendisini tamamen yok etmiyor. Araştırmacılar, bunun iki beyaz cücenin çarpışmasından kaynaklandığını düşünüyor. Beyaz cüceler, yıldızların ölürken kendi üzerlerine çökmesiyle oluşan, Dünya büyüklüğündeki yoğun gökcisimleridir.

Avusturya Bilim ve Teknoloji Enstitüsü'nden, çalışmanın yürütücülerinden Ilaria Caiazzo, "Pa 30'un Dünya'ya yakınlığı sayesinde bu kadar ayrıntıyı görebiliyoruz" diyor. 

Bu yakınlık, Pa 30'u araştırmalar açısından eşsiz bir değere sahip kılıyor.

Pa 30, türünün bilinen tek örneği olsa da galaksimizde yalnız olmayabilir. Bilim insanları, keşfedilmeyi bekleyen başka örnekler de olabileceğini söylüyor.

Warwick Üniversitesi'nden çalışmanın ortak lideri Tim Cunningham "Yıldız patlamalarına ilişkin güvenilir tarihsel kayıtlar yalnızca bin yıl kadar eskiye uzanıyor. Bilindiği kadarıyla, galaksimizde karanlıkta gizlenmiş başka benzer kalıntılar olabileceği" diyor.

Bugün, teleskobun icadından yüzyıllar önce bu olayı üç ayrı tarihsel kayıtta belgeleyen gökbilimcilerin gözlemlediğini bildiğimiz ilginç bir cismi inceleyebildiğimiz için şanslıyız.

Çalışma, The Astrophysical Journal'da yayımlanan "Detection of knots in the supernova type Iax remnant Pa 30" (Pa 30 adlı Iax tipi süpernova kalıntısında düğümlerin tespiti) başlıklı yeni makalede aktarılıyor.

Independent Türkçe