Fransa Maliye Bakanı: Enflasyon 2023 başında düşmeye başlayacakhttps://turkish.aawsat.com/home/article/3691861/fransa-maliye-bakan%C4%B1-enflasyon-2023-ba%C5%9F%C4%B1nda-d%C3%BC%C5%9Fmeye-ba%C5%9Flayacak
Fransa Maliye Bakanı: Enflasyon 2023 başında düşmeye başlayacak
Fransa Maliye Bakanı Bruno Le Maire (Reuters-Arşiv)
Fransa Maliye Bakanı Bruno Le Maire, ülkede görülen enflasyonun 2023 başında düşmeye başlayacağını söyleyerek, hükümetin vatandaşı enflasyona karşı koruyacağına dair söz verdi.
Bloomberg’in haberine göre, BFMTV televizyonuna konuşan Le Maire, “Bugün, enflasyonun zirvesindeyiz ve bu zirve birkaç hafta, hatta birkaç ay daha sürecek. 2023 başında enflasyonun düşmeye başladığını göreceğimizi düşünüyorum” dedi.
En savunmasız insanların fiyat artışıyla tehdit edilmemesi gerektiğini dile getiren Le Maire, “Bu ekonomik olarak gerekli. İnsanları enflasyona karşı koruyacağız ve bu böyle devam ettiği sürece korumaya devam edeceğiz” diye ekledi.
Sınırları aşan bir siber ordu: Kuzey Koreli hackerların gücünün sırrı ne?https://turkish.aawsat.com/ekonomi%CC%87/5336214-s%C4%B1n%C4%B1rlar%C4%B1-a%C5%9Fan-bir-siber-ordu-kuzey-koreli-hackerlar%C4%B1n-g%C3%BCc%C3%BCn%C3%BCn-s%C4%B1rr%C4%B1-ne
Sınırları aşan bir siber ordu: Kuzey Koreli hackerların gücünün sırrı ne?
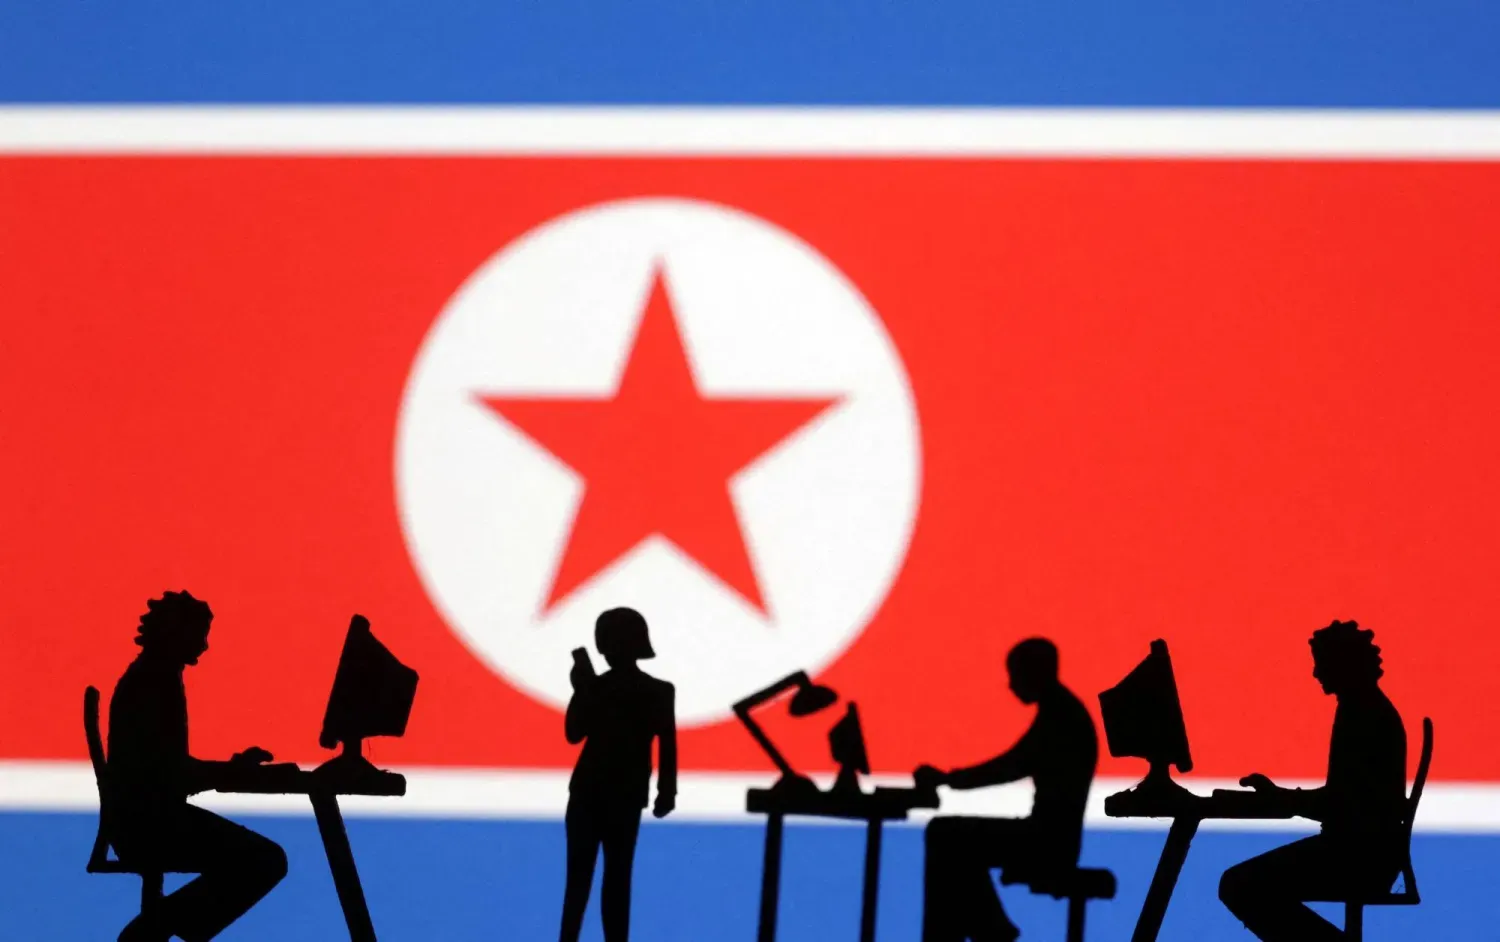
Uzmanlar, Kuzey Kore'nin siber saldırı başlatma yaklaşımının son on yılda radikal bir dönüşüm geçirdiğini belirtiyor (Reuters)
Blok zinciri (blockchain) verilerinin analizi konusunda uzmanlaşmış üç şirket, Binance platformunu hedef alan son siber saldırının Kuzey Kore devleti tarafından desteklenen hackerlar tarafından gerçekleştirildiği sonucuna vardı. Resmî soruşturmanın ise sürdüğü bildirildi. The Independent gazetesinin haberine göre saldırının arkasında Kuzey Kore bağlantılı hackerlar bulunuyor.
Perşembe günü Binance platformuna ait cüzdanlardan en az 2 milyar dolar çalındı. Söz konusu saldırının, dünya genelinde bir kripto para alım satım platformunu hedef alan en büyük siber saldırı olduğu değerlendiriliyor.
Binance ve ilgili devlet kurumlarının soruşturmaları henüz tamamlanmamış olsa da blok zinciri güvenliği alanında faaliyet gösteren üç kuruluş, Pyongyang bağlantılı hackerların saldırıya karıştığına işaret etti. Bu kuruluşlar TRM Labs, Chainalysis ve ZachXBT olarak sıralandı.
İlk incelemeler, hackerlardan birinin Binance mühendislerinden birine ait ve ele geçirilmiş bir dizüstü bilgisayara erişim sağlayarak yetkisiz işlemler gerçekleştirdiğini ortaya koydu.
Bu saldırı, 2025 yılında Bybit platformuna düzenlenen ve Kuzey Koreli hackerların rekor düzeyde 1,5 milyar dolar çaldığı siber saldırının ardından geldi.
Uzmanlar, Kuzey Kore'nin siber saldırılardaki başarısının başlıca nedenlerinden birinin, hacker kadrolarının önemli bir bölümünü ülke dışında faaliyet gösterecek şekilde konumlandırması olduğunu düşünüyor.
TRM Labs, cuma günü yayımladığı raporda, son Binance saldırısının Kuzey Kore'nin TraderTraitor adlı hacker birimi tarafından gerçekleştirildiği konusunda yüksek derecede güven bulunduğunu bildirdi. Söz konusu birim, siber saldırılarıyla tanınan Lazarus Group ile bağlantılı.
Şirket, bu değerlendirmesinin blok zincirine kaydedilen işlemlerden (on-chain) elde edilen verilerin yanı sıra blok zinciri dışındaki kaynaklardan (off-chain) sağlanan güçlü istihbarat bilgilerine dayandığını açıkladı.
Chainalysis yetkililerinden Johnny Levin de saldırının büyük olasılıkla Kuzey Kore bağlantılı TraderTraitor grubu tarafından gerçekleştirildiğini söyledi.
Siber güvenlik uzmanları, Kuzey Kore'nin siber saldırı yöntemlerinin son 10 yılda köklü bir değişim geçirdiğine dikkat çekiyor.
Pyongyang'ın operasyonları başlangıçta, 2014 yılında Sony Pictures'a düzenlenen saldırıda olduğu gibi sistemleri devre dışı bırakmaya ve kargaşa yaratmaya odaklanıyordu. Ancak zamanla kripto para cüzdanları ve merkez bankaları, büyük miktarda para çalmak amacıyla hedef alınmaya başlandı.
Kuzey Koreli hackerlar, ülke dışındaki finansal sistemlere sızma konusunda giderek artan bir kapasite sergiledi. Çalınan paraların, Pyongyang'ın nükleer silah programını finanse etmek amacıyla kullanıldığı belirtiliyor.
Japonya Dışişleri Bakanlığı, geçen yıl yayımladığı bir raporda, Kuzey Kore'nin siber saldırı kapasitesinin lider Kim Jong-un döneminde genişlediği uyarısında bulundu. Raporda, bu kapasitenin yüksek düzeyde gelişmiş, kapsamlı bir ulusal programa dönüştüğü ve Çin ile Rusya'nın siber programlarına yaklaştığı ifade edildi.
Kuzey Koreli hackerlar neden yurt dışında faaliyet gösteriyor?
Kuzey Kore'de küresel internet ağına erişimin son derece kısıtlı olması nedeniyle, hackerların Çin ve Rusya gibi ülkelerden faaliyet göstermesi daha gelişmiş dijital altyapıdan yararlanmalarını sağlıyor.
Yabancı IP adreslerinin kullanılması da gerçek konumlarının gizlenmesine yardımcı oluyor ve siber saldırıların kaynağının tespit edilmesini zorlaştırıyor.
Binance platformunun logosu (Reuters)
Japonya Dışişleri Bakanlığı, raporlarından birinde Kuzey Kore'nin dünya genelinde gerçekleştirdiği siber saldırıların çoğunlukla «yurt dışında yaşayan Kuzey Kore vatandaşları ile yabancı işbirlikçilerden oluşan ağlar» aracılığıyla kolaylaştırıldığını belirtti.
Hackerların ülke dışında bulunmasının önemi yalnızca saldırıların gerçekleştirilmesini ve kaynaklarının gizlenmesini kolaylaştırmakla sınırlı değil. Bu durum, çalınan kripto paraların geleneksel nakit paraya dönüştürülmesi için yabancı finans ağlarıyla işbirliği yapılmasına da imkân tanıyor.
Güneydoğu Asya... Siber operasyonların hem hedefi hem üssü
Uzmanlar, Güneydoğu Asya'nın Kim Jong-un yönetiminin siber ağında temel bir konuma geldiği uyarısında bulunuyor. Bölge, hem siber saldırıların hedefi hem de Pyongyang'ın elektronik operasyonlarının yürütüldüğü bir üs işlevi görüyor.
Stratejik ve Uluslararası Çalışmalar Merkezi (CSIS) tarafından yayımlanan bir rapora göre Kuzey Kore, Kamboçya, Tayland ve Endonezya'nın da aralarında bulunduğu ülkelerin dijital altyapısına yönelik kötü amaçlı yazılımlar ve yetkisiz erişim araçları yerleştirdi.
Bu yöntem, Pyongyang'ın dünya genelinde yürüttüğü siber operasyonların gizliliğini sürdürmesine imkân sağladı.
Sahte kimliklerle faaliyet gösteren binlerce siber ajan
Yeni Amerikan Güvenliği Merkezi (Centre for a New American Security-CNAS) tarafından 2020 yılında yayımlanan ve Kuzey Kore'nin yurt dışındaki siber ağını ele alan raporda, Hindistan'ın da Kuzey Koreli siber ajanların faaliyet gösterdiği ülkeler arasında bulunduğu belirtildi.
Şarku’l Avsat’ın edindiği bilgelere göre dünya genelinde faaliyet gösteren bu ajanların toplam sayısı 6 bine ulaşabiliyor. Söz konusu kişilerin Çin, Hindistan, Rusya, Belarus ve Malezya gibi ülkelerde faaliyet yürüttüğü bildiriliyor.
Bu kişiler, yabancı şirketlerde iş bulabilmek amacıyla başka ülkelerin vatandaşları olduklarını iddia ederek sahte kimlikler kullanıyor.
Kuzey Koreli ajanlar, Pyongyang'ın gözetiminde erken yaşlardan itibaren başlayan hazırlık ve eğitim programlarından geçiriliyor. Bu programlarla, Kuzey Kore'nin benimsediği siber savaş stratejisinde görev almaları için yetiştiriliyorlar.
Binance’i sarsan 20 dakika: Kripto para tarihine geçen milyar dolarlık soygunhttps://turkish.aawsat.com/ekonomi%CC%87/5336178-binance%E2%80%99i-sarsan-20-dakika-kripto-para-tarihine-ge%C3%A7en-milyar-dolarl%C4%B1k-soygun
Binance’i sarsan 20 dakika: Kripto para tarihine geçen milyar dolarlık soygun
Kripto para piyasasını temsil eden temsili görsel (Reuters)
Yaklaşık 20 dakika içinde, dünyanın en büyük kripto para borsası Binance ile bağlantılı cüzdanlardan 6,3 milyar doların üzerinde dijital varlık ortadan kayboldu. Bu olay, sıradan bir siber saldırıdan ibaret değildi. Dijital varlıklar tarihindeki en büyük hırsızlık vakalarından biri olan saldırı, küresel finans sistemindeki varlığını güçlendirmeye çalışan sektördeki ciddi güvenlik açıklarını gözler önüne serdi.
Blok zinciri işlemlerinin analizinde uzmanlaşmış şirketlerin değerlendirmelerine göre saldırının arkasında Kuzey Kore bağlantılı bilgisayar korsanları bulunuyor. Saldırganların platformun sistemlerine nasıl sızdığı, dijital cüzdanlara nasıl eriştiği ve paraları nasıl transfer ettiği ise yürütülen soruşturmayla aydınlatılmaya çalışılıyor.
Saldırı bir mühendisin bilgisayarından başladı
Saldırının tüm ayrıntıları henüz netleşmiş değil. Ancak Binance'in yürüttüğü ilk soruşturma, şirket mühendislerinden birine ait dizüstü bilgisayarın ele geçirilmiş olabileceğine işaret etti. Daha sonraki incelemelerde ise başka sızma noktaları da tespit edildi.
Binance platformunun logosu ve bilgisayar korsanlarını temsil eden yazılım kodları (Reuters).
Platformun eş başkanı Richard Teng, saldırının karmaşık olduğunu ve tek bir kişi tarafından gerçekleştirilmediğini belirterek saldırganların, sızmanın izlerini ve etkilerini belirlemeyi zorlaştıran kendini imha eden yazılım mekanizmaları da dahil olmak üzere gelişmiş yöntemler kullandığını söyledi.
Şarku’l Avsat’ın blok zinciri istihbaratı alanında faaliyet gösteren TRM Labs şirketinden aktardığı bilgilere göre Binance cüzdanlarından yaklaşık 6,36 milyar dolar değerinde varlık, 10 farklı blok zinciri ağı üzerinden transfer edildi. İşlemlerin büyük bölümü yaklaşık 20 dakika içinde gerçekleştirildi.
Bu hız, saldırganların yalnızca sistemlere erişmekle kalmadığını, saldırı kontrol altına alınmadan önce büyük çaplı transferleri de gerçekleştirebildiğini gösteriyor. Bu durum, dijital varlıkların hareketlerini denetleyen kontrol ve güvenlik onay sistemlerinin önemini bir kez daha ortaya koyuyor.
Suçlamaların odağında Kuzey Kore var
TRM Labs, Chainalysis ve Elliptic'in de aralarında bulunduğu kripto para analiz şirketleri, saldırının arkasında Kuzey Kore ile bağlantılı olan ve Lazarus Grubu olarak da bilinen TraderTraitor grubunun bulunduğunu öne sürdü.
TRM Labs, bu değerlendirmeye yüksek güven düzeyiyle ulaştığını belirterek Binance saldırısıyla aynı gruba atfedilen önceki operasyonlar arasında benzerlikler bulunduğunu bildirdi.
Kuzey Kore, ülkeye uygulanan uluslararası yaptırımların etkisi altında döviz kaynağı elde etmek amacıyla siber saldırılara ve kripto para hırsızlıklarına başvurmakla suçlanıyor.
TraderTraitor grubu, Şubat 2025'te Bybit platformuna düzenlenen ve yaklaşık 1,5 milyar dolar değerinde kripto paranın çalınmasıyla sonuçlanan saldırının arkasında olmakla da suçlanmıştı. Bu olay, kripto para sektöründeki önceki büyük çaplı soygunlardan biri olarak kayıtlara geçmişti.
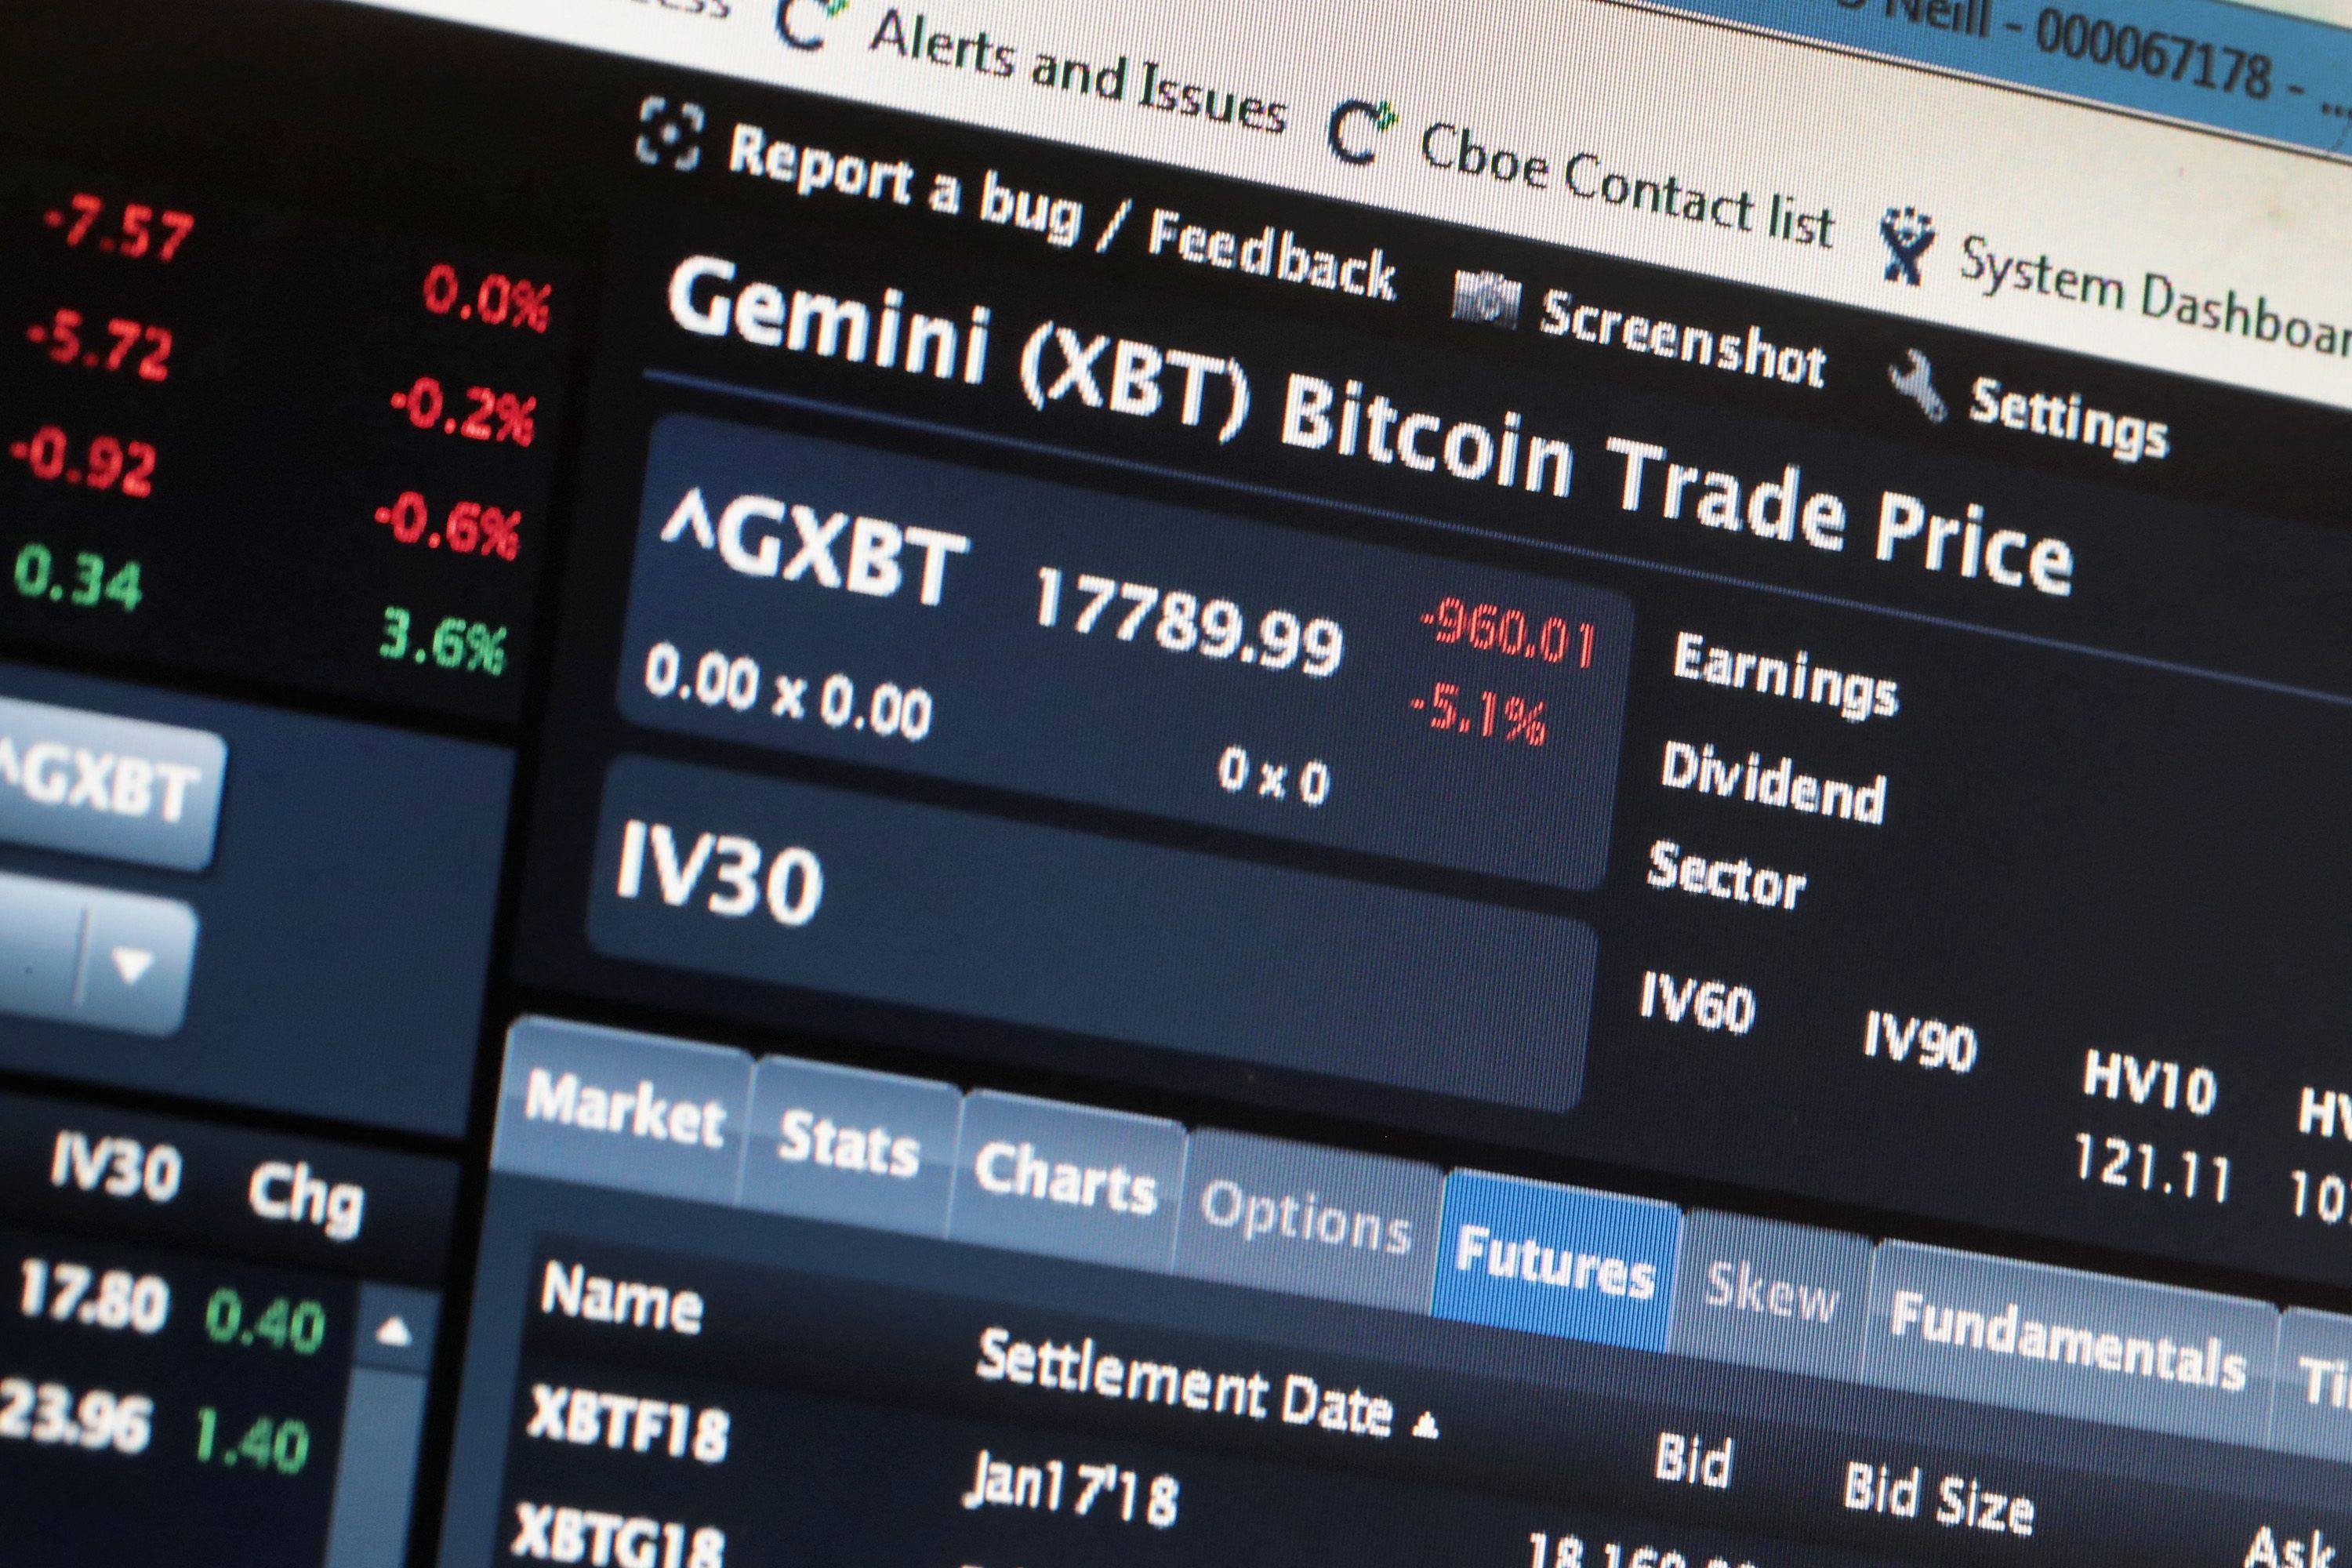
Chicago'daki Cboe Global Markets borsasında Bitcoin'in spot ve vadeli işlem fiyatlarını gösteren ekran (AFP – Arşiv).
Blok zinciri analiz şirketleri, Binance'den çalınan paranın bir bölümünün, yakın zamanda Bybit platformuna yönelik gerçekleştirilen ve Pyongyang'a atfedilen saldırıyla bağlantılı varlıklarla örtüştüğünü belirtiyor.
ABD Başkanı Donald Trump'a, Kuzey Koreli bilgisayar korsanlarının saldırıya karışmış olma ihtimali sorulduğunda Trump, Beyaz Saray'da gazetecilere yaptığı açıklamada, ABD makamlarının konuyu araştırdığını söyledi ancak saldırının sorumluluğunu doğrulamadı.
İşlem kayıtları değiştirilemiyorsa kripto paralar nasıl çalınıyor?
Buradaki çelişki, kripto paraların temelini oluşturan blok zinciri teknolojisinin, işlemleri kaydeden ve geçmişteki işlemlerin değiştirilmesini son derece zorlaştıran dağıtık bir dijital kayıt sistemi olması. Ancak bu özellik, paraların kendilerinin hırsızlığa karşı korunduğu anlamına gelmiyor.
Kripto paralar gerçekte dijital cüzdanların içinde saklanmıyor. Bunların mülkiyeti ve hareketleri blok zinciri ağı üzerinde kayıt altına alınıyor. Cüzdanlar ise sahibine varlıklar üzerinde işlem yapma ve bunları başka adreslere aktarma imkânı sağlayan uzun dijital kodlar olan özel anahtarları muhafaza ediyor.
Bu anahtarları ele geçiren kişiler, işlem kayıtlarına sızmaya veya bunları değiştirmeye ihtiyaç duymadan paraları transfer edebiliyor. Bu nedenle bilgisayar korsanları, özel anahtarlara ya da para transferlerini gerçekleştirme yetkisi veren sistemlere erişmeye odaklanıyor.
Saldırı yöntemleri arasında yazılım açıklarından yararlanılması, kötü amaçlı yazılımların kullanılması, çalışanların kimlik avı e-postalarıyla kandırılması ve giriş bilgilerini veya erişim yetkilerini ele geçirmek amacıyla insanları manipüle etmeye dayanan sosyal mühendislik yöntemleri bulunuyor.
İnternete bağlı olmayan fiziksel cüzdanlar bile risklerden tamamen korunmuş değil. Fransız Ledger şirketinin bazı kullanıcılarının varlıkları, daha önce bir distribütör aracılığıyla satılan cihazlara yerleştirilen kötü amaçlı yazılımlar nedeniyle çalınmıştı.
Binance olayında ise Richard Teng, platforma ait ve para çekme ve transfer işlemlerini kolaylaştırmak amacıyla internete bağlı tutulan sıcak cüzdanın saldırıdan etkilendiğini doğruladı.
Teng, kullanıcıların varlıklarının büyük bölümünün internete bağlı olmayan soğuk cüzdanlarda saklandığını, bu varlıkların yalnızca para çekme işlemlerinin gerçekleştirilmesi gerektiğinde sıcak cüzdanlara aktarıldığını açıkladı.
3 milyar dolarlık varlık donduruldu
Binance, çalınan varlıkları karşılamak amacıyla şirket kaynaklarından 6,34 milyar doların üzerinde bir tutar ayırdığını ve kullanıcıların zararlarını telafi etmek için varlıkların geri kazanılması çalışmalarına başladığını açıkladı.
Şirket, altyapı hizmeti sağlayan iş ortakları ve dijital para ihraççılarıyla iş birliği yaparak saldırıdan etkilenen yaklaşık 3 milyar dolar değerindeki varlığı dondurmayı başardığını bildirdi. Bu miktar, çalınan toplam varlığın yaklaşık yarısına karşılık geliyor.
USDT isimli sabit kripto paranın ihraççısı Tether, saldırıyla bağlantılı yaklaşık 1,57 milyar doları dondurduğunu açıklarken Circle şirketi de 800 milyon dolarlık varlığı dondurduğunu bildirdi.
Ancak paraların dondurulması, bunların fiilen geri alındığı anlamına gelmiyor. Analistlere göre dondurulamayan varlıkların bir bölümü, dijital işlemler ve transferler aracılığıyla hareket etmeye başladı.
Buradaki güçlüklerden biri, bilgisayar korsanlarının kripto para karıştırıcıları olarak bilinen araçlara başvurabilmesi. Bu araçlar, farklı kaynaklardan gelen dijital varlıkları bir araya getirerek yeniden dağıtıyor ve böylece transferlerin izini gizlemeyi, paranın kaynağını belirlemeyi zorlaştırıyor.
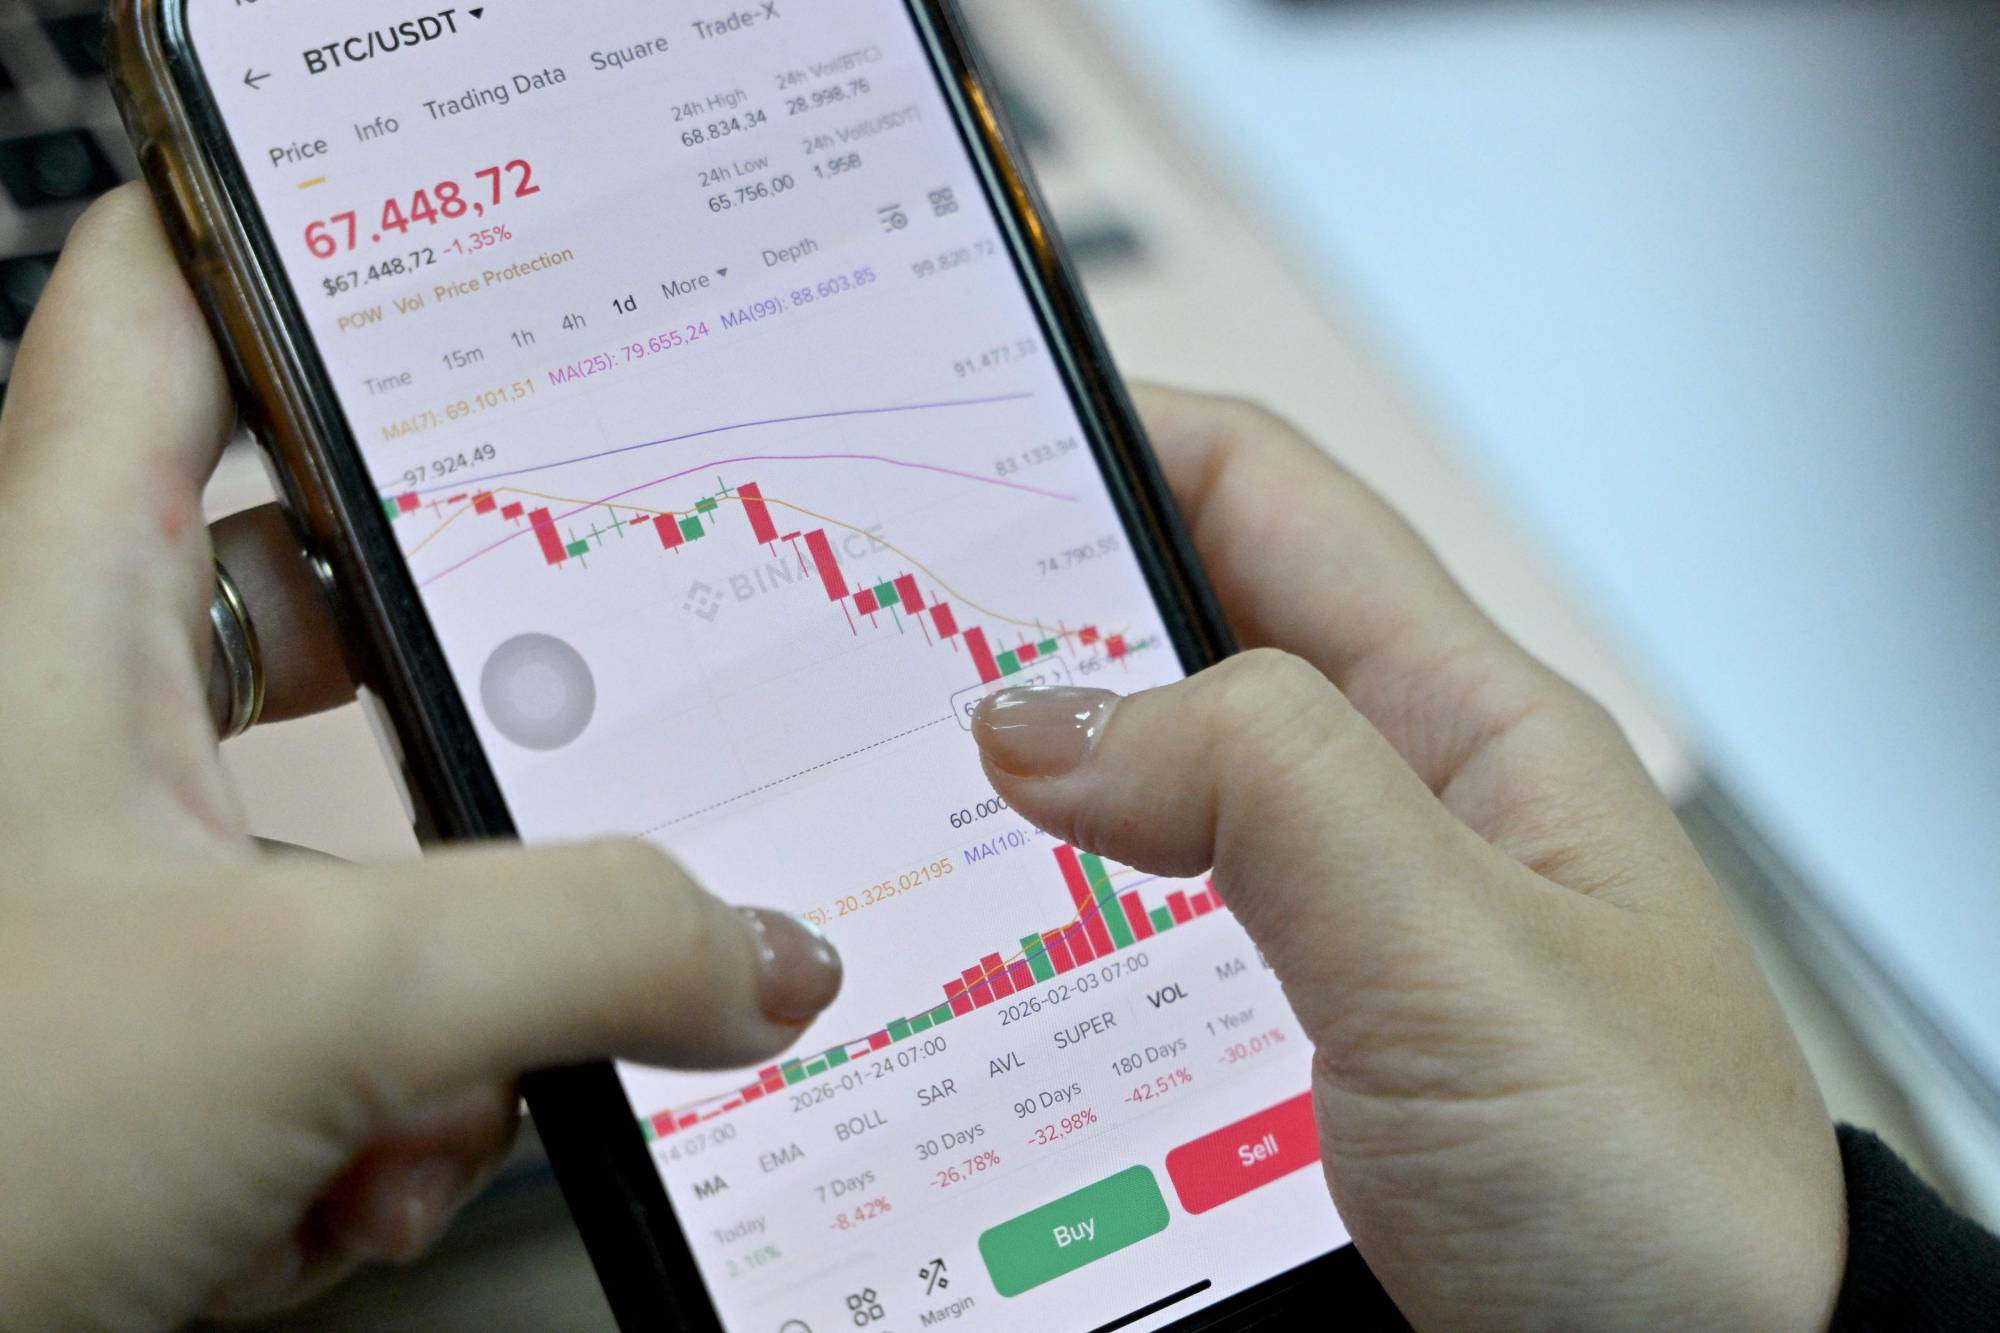
Vietnam'ın başkenti Hanoi'de bir kripto para yatırımcısı, akıllı telefonundan Bitcoin fiyatlarını takip ediyor (AFP)
Saldırganlar ayrıca çalınan varlıkları başka dijital varlıklara dönüştürebiliyor veya üçüncü taraflarla gerçekleştirdikleri işlemlerde kullanabiliyor. Bu da paraların izlenmesini ve geri alınmasını daha karmaşık hale getiriyor.
Bu konuda değerlendirmede bulunan Coinhouse şirketi analisti Stéphane Efray, bilgisayar korsanlarının çalınan kripto paraları Rusya veya Çin'deki iş ortaklarına aktarmayı tercih edebileceğini, bu ortakların da paraların yasa dışı kaynağını gizlemek için çeşitli yöntemlere başvurabileceğini belirtiyor.
Rakip platformlar savunmalarını güçlendirmek için harekete geçti
Siber saldırının etkileri Binance ile sınırlı kalmadı. Rakip platformlar da güvenlik sistemlerini gözden geçirmek ve önleyici tedbirler almak için harekete geçti.
Kripto para sektörünün, geleneksel finans sistemiyle bütünleşmesi genişlerken kullanıcı varlıklarını koruma kapasitesini kanıtlama yönündeki baskılar da artıyor.
Coinbase platformu, internete bağlı olmayan kripto para anahtarlarının saklanmasında kullanılan sistemlerde değişiklikler yaptığını ve bu adımın ihtiyati amaçla atıldığını açıkladı.
Kraken platformu ise sektördeki güvenlik olaylarını yakından takip ettiğini, bunlardan çıkarılan dersleri kendi savunma sistemlerine uyguladığını bildirdi.
Sektör yetkilileri, platformlar arasındaki bilgi paylaşımının güçlendirilmesi, saldırıların erken tespit edilmesi ve bunlara hızlı müdahale edilmesi için ortak mekanizmaların geliştirilmesi çağrısında bulundu.
OKX platformunun Üst Yöneticisi Star Xu, sektörün saldırı gerçekleştiği anda şirketlerin bilgi paylaşmasına, müdahalelerini koordine etmesine ve şüpheli varlıkların dondurulması için iş birliği yapmasına imkân sağlayacak anlık bir uyarı sistemine ihtiyaç duyduğunu söyledi.
Franklin Templeton şirketinin kripto para birimi bölümünün başkanı Chris Perkins ise sektörün tüm potansiyelini gerçekleştirebilmesi için güvenliğin güçlendirilmesinin artık acil bir gereklilik haline geldiğini belirtti.
Bu gelişmeler, Trump yönetiminin dijital varlıkların ABD finans sistemi içindeki varlığını genişletmek için çalışmalar yürüttüğü bir dönemde yaşanıyor.
Kripto paraların geleneksel finans kuruluşlarıyla bağlantılarının artması, platformların ve bunlarla işlem yapan altyapıların korunmasını daha önemli hale getiriyor. Çünkü bu bağlantılar genişledikçe karşılaşılabilecek risklerin kapsamı da büyüyor.
Piyasalarda sarsıntı ve güvenliğin geleceğine ilişkin sorular
Siber saldırı haberleri kripto para piyasalarına hızla yansıdı. Bitcoin'in fiyatı yüzde 4'ten fazla gerilerken, piyasanın en büyük ikinci dijital para birimi Ethereum yüzde 5'in üzerinde değer kaybetti. Ancak her iki kripto para da cuma günkü işlemlerde kayıplarının bir bölümünü telafi etti.
Sektör yetkilileri, saldırının büyüklüğüne rağmen olayın diğer platformlarda geniş çaplı kayıplara yol açmasını beklemediklerini belirtti. Yetkililer ayrıca Binance'in etkilenen varlıkları karşılayabilecek kapasiteye sahip olduğuna güvendiklerini ifade etti.
Bununla birlikte olay, özellikle siber saldırı yöntemlerinin geliştiği ve saldırılarda yapay zekâ kullanımının yaygınlaştığı bir dönemde, kripto para sektörünün giderek büyüyen güvenlik risklerine ne ölçüde ayak uydurabileceği sorusunu yeniden gündeme taşıdı.
Absolute Security şirketinin kıdemli başkan yardımcısı Andy Ward, bu düzeydeki siber saldırıların artık uzak bir ihtimalden çok, ne zaman gerçekleşeceği meselesi haline geldiğini söyledi.
Ward, tehditlerin gelişmesi ve kapsamlarının genişlemesinin daha büyük çaplı siber saldırılara ve daha ağır mali kayıplara yol açabileceği uyarısında bulundu.
Kullanıcı sayısının 335 milyona ulaştığını belirten Binance açısından ise zorluk yalnızca mali kayıpları karşılamakla sınırlı değil. Şirketin aynı zamanda kullanıcıların güvenini yeniden kazanması ve dünyanın en büyük kripto para alım satım platformunun bu ölçekteki saldırılar karşısında varlıklarını koruyabildiğini kanıtlaması gerekiyor.
Teknoloji devlerinin hissedarlara nakit ödemeleri 15 yılın dibindehttps://turkish.aawsat.com/ekonomi%CC%87/5336074-teknoloji-devlerinin-hissedarlara-nakit-%C3%B6demeleri-15-y%C4%B1l%C4%B1n-dibinde
Teknoloji devlerinin hissedarlara nakit ödemeleri 15 yılın dibinde
Sektördeki firmaların hisselerinde görülen sert düşüş "yapay zeka balonu" tartışmalarını da tekrar gündeme taşıdı (Reuters)
Microsoft, Alphabet, Amazon, Meta ve Oracle'ın 2026'nın ilk 9 ayında elde ettiği nakit miktarı rekor kırarken, hissedarlara aktarılan pay son 15 yılın en düşük seviyesine geriledi.
ABD'nin en büyük beş teknoloji şirketinin sözkonusu dönemde elde ettiği nakit yüzde 29 artarak 542,9 milyar dolarla rekor kırdı. Ancak yapay zeka altyapısına yapılan dev yatırımlar nedeniyle sermaye harcamaları 556,9 milyar dolara çıkarak ilk kez üretilen nakdi aştı.
Böylece 5 teknoloji devinin sermaye harcamaları, 2011'den bu yana ilk kez faaliyetlerinden yarattıkları nakit miktarını geçti.
Reuters'ın LSEG verileri ve şirket bilançolarına dayandırdığı analize göre Microsoft, Alphabet, Amazon, Meta ve Oracle'ın temettü ve hisse geri alımları yoluyla hissedarlara aktardığı pay yüzde 9,3'e düştü. Geçen yılın aynı döneminde bu oran yüzde 27,4'tü.
En sert darbe hisse geri alımlarında görüldü. 5 şirketin geri alımları 81,8 milyar dolardan 13,6 milyar dolara gerileyerek yüzde 83 azaldı.
Alphabet ve Meta 2026'da hiç hisse geri alımı yapmazken, Amazon ise temettü ödemiyor ve 2022'den bu yana geri alım gerçekleştirmedi. Şirketlerin toplam temettü ödemeleri ise 33,9 milyar dolardan 37 milyar dolara yükseldi.
Microsoft, grubun kalan geri alımlarının neredeyse tamamını tek başına üstlendi ancak eylül çeyreğinde bunu 5,7 milyar dolardan 4,4 milyar dolara indirdi.
Şirketlerin toplam serbest nakit akışı 14 milyar dolar açık verdi. Geçen yılın aynı döneminde 143,5 milyar dolarlık fazlalık bulunuyordu.
Habere göre bu durum, 50,6 milyar dolarlık hissedar ödemesinin nakit rezervleri, borçlanma veya hisse satışlarıyla finanse edildiği anlamına geliyor.
JPMorgan analisti Mark Schilsky, yatırımcıların serbest nakit akışından çok hisse başına kâra odaklandığını vurguluyor.
Franklin Templeton'dan Ehren Stanhope, son 15 yılda şirketlerin fazla sermayeyi hisse geri alımları ve temettüler yoluyla hissedarlara aktardığını ifade ediyor. Ancak yeni dönemde şirketlerin yatırımcılardan daha fazla öz sermaye ve borç finansmanı talep edebileceğini söylüyor.
Axios'un analizine göre 5 şirket, 2026'da hisse ve tahvil ihraçlarıyla toplam 326 milyar dolar kaynak topladı. 2025'teki rekor seviyenin üç katından fazla olan bu tutar, yapay zeka yarışının giderek daha fazla borçlanma ve hisse ihracıyla finanse edildiğini gösteriyor.
Independent Türkçe, Reuters, Axios
لم تشترك بعد
انشئ حساباً خاصاً بك لتحصل على أخبار مخصصة لك ولتتمتع بخاصية حفظ المقالات وتتلقى نشراتنا البريدية المتنوعة