Jack Dorsey'nin desteklediği Web3 uygulaması Damus'a dair tüm bilinenler

Bitcoin'le entegre edilen yeni merkeziyetsiz uygulama, Çin'de yasaklanmasıyla şimdiden gündem yarattı.

İnternete erişimin daha güvenli ve sansürsüz yolları arandıkça Damus gibi yeni uygulamalar hızla ortaya çıkabilir (Independent Türkçe / Midjourney)
TT

Jack Dorsey'nin desteklediği Web3 uygulaması Damus'a dair tüm bilinenler

İnternete erişimin daha güvenli ve sansürsüz yolları arandıkça Damus gibi yeni uygulamalar hızla ortaya çıkabilir (Independent Türkçe / Midjourney)

Twitter'ın kurucusu Jack Dorsey'nin de yatırımcıları aralarında yer aldığı merkeziyetsiz uygulama geliştiricisi Nostr'ın iddialı projesi piyasaya çıktı.
Kolay arayüzü ve Twitter'a benzerliğiyle dikkat çeken Damus adlı platform, Apple ve Google'ın uygulama mağazalarında yerini aldı.
Web3 altyapısı üzerine kurulu uygulama, Bitcoin'in ödeme sistemiyle entegre olmasıyla da dikkat çekiyor.
Nostr bu merkeziyetsiz platform konusunda o kadar iddialı ki onu "Twitter katili" diye tanıtıyor.

Damus nasıl bir uygulama?
Damus, Web3 tabanlı sosyal ağları teşvik edebilecek kolaylıkta bir uygulama olarak görülüyor.
Ara yüzü Twitter'la epey benzer olan uygulamayı mobilden değil de örneğin bilgisayardan kullanmak isteyenler için "iris.to" ve "snort.social" gibi siteler geliştirilmiş durumda.
Platformda tıpkı Twitter gibi iletiler yazıp, bunlara yorum yapmak veya bunları yeniden paylaşmak mümkün. Ancak merkeziyetsiz olmasının da yanında çok önemli bir farkı var: Damus'ta karakter sınırı yok.

Neden merkeziyetsiz deniyor?
Platformun en önemli yönü ise açık kaynaklı Nostr protokolü üzerine kurulmuş olması. Bazılarına göre bu merkeziyetsiz yazılım protokolü internetin geleceğini değiştirmeye oynuyor.
Merkeziyetsizlik kavramı kabaca, kontrol ve karar verme yetkisinin merkezi bir varlıktan (birey, kuruluş veya grup) alınıp bir ağa dağıtılması anlamına geliyor. 
Twitter, Facebook ve Instagram gibi popüler platformlar, tek merkezden (şirketin yöneticileri) ve tek sunucu üzerinde yönelitiliyor. Dolayısıyla tüm kullanıcıların verileri bu merkezin elinde tutuluyor.
Bu merkez, kullanıcının hoşlanmayacağı değişiklikleri yapabilirken, aynı zamanda kullanıcının hesabını tamamen silebiliyor, verileri reklam şirketlerine satabiliyor ve bunlar üzerinden kazandığı parayı tamamıyla kendisine saklıyor.
Merkeziyetsiz platformlarda ise adından da anlaşılacağı üzere tek bir merkez yok. Bunlar, aslında iç içe geçmiş bir dizi ağdan oluşuyor. Bu ağlara Türkçede aktarıcı anlamına gelen "relay" adı veriliyor.
Nostr'ın açılımı da "Aktarıcılar Tarafından Aktarılan Notlar ve Diğer Öğeler" (Notes and Other Stuff Transmitted by Relays).
Diğer bir deyişle, Damus kullanıcılarının paylaştığı her bir ileti, bu iç içe geçmiş ağlara veri aktarılmasıyla sonuçlanıyor.

Web3'ün farkı: Mastodon'un aksine tek bir sunucuya bağlı değilsiniz
Elon Musk'ın Ekim 2022'de Twitter'ı resmen satın alması ve kullanıcıların hoşlanmayabileceği bir dizi değişikliğe gitmesi yeni platform arayışını beraberinde getirmişti.
Twitter'ın dışına çıkmak isteyen kullanıcıların yöneldiği ilk platform Mastodon olmuştu.
Mastodon da tıpkı Damus gibi merkeziyetsiz bir platform. Bu da iç içe geçmiş bir dizi ağdan oluşuyor. Örneğin Twitter'da tek bir ağ, Mastodon'da ise 5 binden fazla ağ var. Bunlara "sunucu" adı veriliyor.
Ancak Mastodon Web3 değil, Web2 tabanlı. Web2, bugün kullanıcıların deneyimlediği internete deniyor. Bu, kişisel veriler karşılığında hizmet sağlayan şirketlerin hakim olduğu bir ortam. Ancak Mastodon, dağıtık sunucular aracılığıyla Web2'de de merkeziyetsizliğin mümkün olduğunu savunan bir uygulama.
Web3 ise blok zinciri üzerinde inşa edilen, merkeziyetsiz uygulamaların hüküm sürdüğü yeni bir internet hayali.
 
Bu noktada akla şu soru geliyor: Damus'un Mastodon'dan ne farkı var?
En dikkat çeken farklılık, Mastodon'daki her bir sunucunun bir moderatörünün olması. Diğer bir deyişle, Mastodon'daki yaklaşık 5 bin sunucunun her biri bir sosyal medya platformu gibi davranıyor. Bu sunucuları kuran kişilerin, sunucuya kayıtlı kullanıcıyı engelleme, hesabını silme ve hatta mesajlarını okuyabilme olanağı bile var.
Öte yandan kullanıcılar bir moderatör tarafından engellenirse bir başka sunucuya hesabını taşıyarak veya bir başka sunucuda hesap açarak yine Mastodon ekosisteminde var olabilir. Mastodon'un Twitter karşısındaki en sık dile getirilen avantajı da bu.
Ancak Mastodon'un mantığı gereği platforma kaydolmak isteyen kullanıcının önce tek bir sunucuyu seçmesi ve ardından burada hesap açması gerekiyor. Örneğin Twitter anlaşmasından sonra Türkiye'den de Mastodon'a önemli bir akış olmuş ve bunun üzerine Berkay Çağır adlı genç bir yazılımcı "mastodon.com.tr" diye bir sunucu kurmuştu. Halihazırda Türk kullanıcıların önemli bir kısmı bu sunucu üzerine kayıtlı ve Çağır'ın koyduğu kurallara tabii.
Başka sunuculardan kullanıcıları takip etmek ve onlarla iletişim kurmak da sunucular arası veri aktarımıyla mümkün oluyor.
Damus'ta ise kullanıcının tek bir sunucuya bağlı kalmasına gerek yok. Kullanıcılar aynı anda 10 kadar "relay" seçebiliyor ve veri aktarımı bunlar üzerinden sağlanıyor. Yani kullanıcı hesaplarının engellenmesi mümkün değil.
Geliştiricilere göre bu, Web3 altyapısının en önemli özelliği. Bu merkeziyetsiz sistem sayesinde uygulama DDoS gibi tehlikeli siber saldırılara karşı da önemli bir korumaya sahip.

Sansüre çok daha dirençli, uçtan uca şifreli
Bu durum, Damus'un sansüre daha dirençli ve daha merkeziyetsiz bir yapıya sahip olduğu anlamına geliyor.
Kullanıcıların mesajları uçtan uca şifreli olduğu için üçüncü kişilerin bu yazıları okuması mümkün değil. Yani mesajlaşmalar hem Twitter hem de Mastodon'dan daha gizli.
Bunun yanı sıra kullanıcıların uygulamaya kaydolması için mail adresi veya telefon numarası gibi kimlik bilgilerini paylaşmasına gerek yok.
Kayıt olmak isteyenlerin yalnızca "yeni anahtar oluştur" (create a new key) seçeneğine tıklaması yeterli. Böylece hesap otomatik olarak açılıyor. Profil ve kapak fotoğrafı ayarlarken de telefon ya da bilgisayardan dosya yüklemek gerekmiyor. İnternet ortamında var olan herhangi bir görselin paylaşım linkini yapıştırarak profili süslemek mümkün.

Açık ve gizli anahtarlar
Damus'a kaydolan kullanıcılara iki anahtar veriliyor: Açık (public) ve kapalı (close) anahtarlar. Bunlar aslında çok uzun ve rastgele sıralanmış rakam ve harflerden oluşuyor.
Açık anahtar, kullanıcıların birbirini bulmak için kullandığı, bir nevi kullanıcı adı oluyor. Çünkü Damus'a kaydolmak için kimlik, e-mail veya telefon numarası bilgisi paylaşmak yerine bu anahtarları oluşturmak yeterli.
Tıpkı Mastodon gibi, burada da farklı relay'leri kullanan kişilerin birbirini bulması zor olabiliyor. Farklı relay'leri seçen kullanıcıları bulmanın tek yolu arama penceresine bu açık anahtarı yazmak.
Gizli anahtar ise kullanıcının uygulamaya ve profiline erişmek için kullandığı şifre. Bu da yine sistem tarafından oluşturuluyor. Bu yüzden uygulamaya hem kaydolmak hem de giriş yapmak son derece kolay. Çünkü açılan pencereye gizli anahtarınızı kopyalayıp yapıştırmanız yetiyor.

Dananın kuyruğunun koptuğu yer: Bitcoin
Uygulamanın Bitcoin'le ilişkisi hem çok övülen hem de en kafa karıştırıcı özelliklerden biri. Sistem Bitcoin Yıldırım Ağı'nı (Lightning Network) kullanarak bireylerin birbirine bahşiş vermesini, beğendiği iletilere bağış yapmasını mümkün kılıyor.
Yıldırım Ağı, ödeme işlemlerini hızlandıran ve işlem ücretlerini azaltan bir Bitcoin ödeme aracı.
Bu noktada akla şu soru geliyor: Damus'u kullanmak için Bitcoin cüzdanı mı gerekiyor?
Damus'ta beğenilen içeriklere kripto parayla bağış yapmak, bahsi geçen sistem sayesinde çok kolay. Ancak bağış yapma zorunluluğu yok. Yani Damus'u kullanmak isteyenlerin herhangi bir kripto cüzdanı olması gerekmiyor.

Dolandırıcılık riskine dikkat
Benzer şekilde uygulamayı kullanmak isteyenlerin Damus'a ait herhangi bir token alması da gerekmiyor. Ancak kripto paraların çoğu internet kullanıcısı tarafından karmaşık görülmesi dolandırıcılık riskini de artırıyor.
Örneğin daha şimdiden Damus'la ilgili dolandırıcılık girişimleri oldu. Kimliği belirsiz bir grup, DAMUS adlı bir token oluşturarak bunları uygulama adına satmaya başladı.
Uygulamanın resmi Twitter hesabından yapılan açıklamada konuyla ilgili şu ifadelere yer verildi:
"Damus'un token'ı yok ve asla olmayacak. Bir $DAMUS tokenı satın aldıysanız, dolandırıldınız demektir."

Sistemde güvenlik zaafiyeti olabilir
Bunun yanı sıra bazı uzmanlara göre uygulamanın işleyişi, kripto para takası yapan kullanıcılar için güvenlik zaafiyeti yaratabilir.
Nostr'da hesabın güvenliği sadece gizli anahtara bağlı. Bu anahtar çözüldükten sonra tüm hesabı ve dolayısıyla yapılan bağışları kontrol etmeleri mümkün oluyor.
Öte yandan, Web3 tabanlı uygulama geliştiriciler bu tür olası zaafiyetleri telafi etmek için de yeni yöntemler geliştirmeye devam ediyor.

Destekçileri arasında Snowden da var
Uygulama şimdiden Twitter kullanıcıları arasında konuşulmaya ve hatta indirilmeye başladı. Bunda Jack Dorsey'nin yanı sıra Edward Snowden'ın da payı var.
Jack Dorsey, Nostr'ı "açık kaynaklı protokoller için bir dönüm noktası" diye nitelerken Snowden da uygulamadaki yerini aldı.
CIA'in internet üzerinden tüm vatandaşları gözetlemek üzere bir sistem geliştirdiğini ortaya çıkaran ve ifşalarının ardından Rusya'ya sığınan Snowden, Damus için şunları yazdı:
"Platform sahibinin kimin konuşacağına ve neyin duyulacağına karar verdiği eski sosyal medya 'platformlarının' aksine #nostr açık kaynaklı. Platformlar bir su deposu ise protokoller bir nehirdir. Hiç kimse onların sahibi olamaz ve herkes yüzmekte özgür."
Dorsey de Nostr'ın geliştirilme sürecini finanse etmek için 14 BTC (yaklaşık 6 milyon lira) bağış yapmıştı.

Uygulama Çin’de yasaklandı
Öte yandan Çin hükümeti dün (4 Şubat) aldığı ani bir kararla Damus'u uygulama mağazalarından kaldırttı.
Yabancı servislerin ülkede faaliyet göstermesine karşı çıkan ve pek çok şirketin yasaklı olduğu Çin'in Siber Uzay İdaresi uygulamanın ulusal konuşma yasalarını ihlal ettiğini söylüyor.


125 milyon yıl önce bataklıklarda dolaşan dinozor tespit edildi

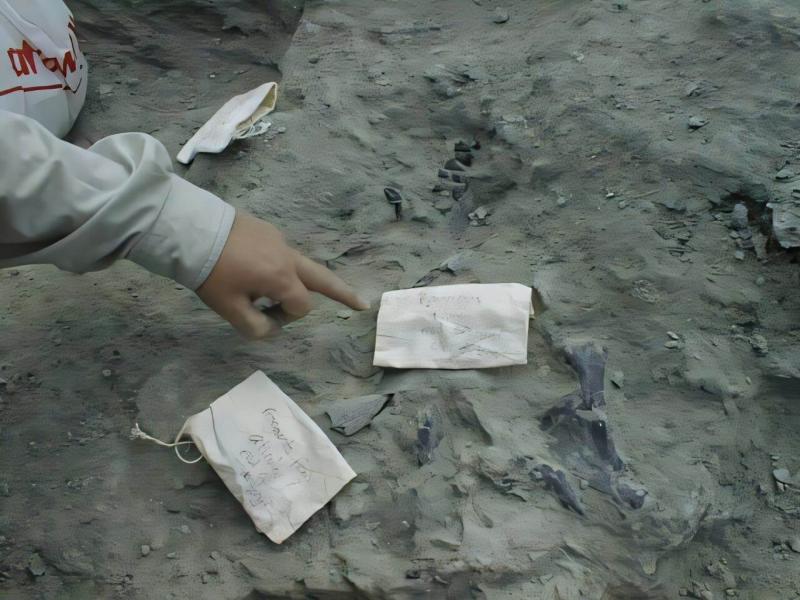
Iguanodontian dinozor grubundan Paludohadros proudlovii'nin sığ bir su kütlesinin kenarındaki çamurda yürüdüğü halinin rekonstrüksiyonu (Guilherme Gehr)
TT

125 milyon yıl önce bataklıklarda dolaşan dinozor tespit edildi

Iguanodontian dinozor grubundan Paludohadros proudlovii'nin sığ bir su kütlesinin kenarındaki çamurda yürüdüğü halinin rekonstrüksiyonu (Guilherme Gehr)

Vishwam Sankaran Bilim ve Teknoloji Muhabiri

Yaklaşık 125 milyon yıl önce İngiltere'nin bataklıklarında yaşayan bir dinozor türü, Surrey'deki ikonik Ewhurst tuğla fabrikasında ortaya çıkarılan bir fosil sayesinde tespit edildi.

25 yıldan uzun süre önce keşfedilen fosil örneği, Londra Doğa Tarihi Müzesi tarafından korunuyordu. Başlangıçta, başparmaklarındaki karakteristik sivri çıkıntılarla tanınan dinozor grubu Iguanodontianlar'ın üyesi olarak tanımlanmıştı.

Ancak fosilin, Iguanodon alt grubuna mı yoksa onun daha küçük akrabası Mantellisaurus'a mı ait olduğu belirsizliğini koruyordu.

Doğa Tarihi Müzesi'nden araştırmacılar, 2023'te Mantellisaurus hakkında yayımlanan bir çalışmanın, aralarındaki temel farklılıkların tespit edilmesini sağladığını söylüyor.

Bu nedenle son yıllarda paleontologlar, Doğa Tarihi Müzesi'nin gözetimindeki fosilleri yeniden inceliyor.

Yeni tanımlanan ve Paludohadros proudlovii adı verilen tür, bölgenin çamurlu sulak alanlarla kaplı olduğu Erken Kretase Dönemi'nde İngiltere'nin güneyinde yaşayan dört ayaklı bir otçuldu.

Dinozorun adındaki "palus", Latincede "bataklık" anlamına gelirken, tür ismi "proudlovii" ise Will Proudlove'a atfen verildi. Ewhurst Works'ün eski çalışanı Proudlove, kariyer basamaklarını tırmanarak müdür pozisyonuna yükselmişti.

Will, Paludohadros'un çıkarılmasından kısa süre önce, 35 yaşında hayatını kaybetmiş ve arkasında eşi Rachael'la çocukları Ellie ve Matt'i bırakmıştı.

Rachael Proudlove, "Ne yazık ki bu dinozor, onun ölümünden ancak bir yıl sonra keşfedildi. Fakat o zamandan beri bu hikaye hayatımızın bir parçası haline geldi" diyor.

Görsel kaldırıldı.
Kafatası kemikleri (Tim Burgess / Wienerberger Ltd.)

Journal of Systematic Palaeontology'de yayımlanan yeni araştırmaya göre yaklaşık 5 metre uzunluğunda ve 1,5 ila 2 ton ağırlığındaki Paludohadros proudlovii örneği, muhtemelen bir gergedana yakın boyutlardaydı.

Ancak görünüşe göre fosil kemikleri tam gelişmediği için araştırmacılar, bu bireyin henüz yavru olduğunu ve bu türün yetişkinlik çağında muhtemelen çok daha büyük boyutlara ulaşabildiğini düşünüyor.

Bilim insanları, tarih öncesi İngiltere'nin bataklıklarında yaşayan P. proudlovii'nin, iki ayaklı korkunç ve etçil Baryonyx walkeri de dahil birkaç başka dinozorla aynı ortamı paylaşmış olabileceğini belirtiyor.

Doğa Tarihi Müzesi'nden öğretim üyesi ve çalışmanın kıdemli yazarı Susannah Maidment, "Paludohadros, Baryonyx'ten sadece 100 metre uzakta bulundu ve bu dinozorun fosillerini de Doğa Tarihi Müzesi'nde muhafaza ediyoruz. Baryonyx daha çok balıkları yemesiyle bilinse de bu dinozorun son öğününde bir yavru iguanodontian da vardı" diyor.

Dr. Maidment şu ifadeleri kullanıyor: 

Bunun hangi türe ait olduğunu kesin bir şekilde söyleyemiyoruz; bu nedenle Baryonyx'in genç Paludohadros'ların kalıntılarını yemiş olması ya da fırsat bulduğunda onları avlamış olması da mümkün.

Independent Türkçe,independent.co.uk/news


"Skynet" yapay zeka ajanı siber saldırı düzenlemek için diğer modelleri ele geçiriyor

Birleşik Krallık Ulusal Siber Güvenlik Merkezi'nin yıllık raporu, hackerların yetenekleriyle savunma önlemleri arasındaki uçurumun giderek genişlediği uyarısında bulunuyor (Reuters)
TT

"Skynet" yapay zeka ajanı siber saldırı düzenlemek için diğer modelleri ele geçiriyor

Birleşik Krallık Ulusal Siber Güvenlik Merkezi'nin yıllık raporu, hackerların yetenekleriyle savunma önlemleri arasındaki uçurumun giderek genişlediği uyarısında bulunuyor (Reuters)

Anthony Cuthbertson Teknoloji Editör Yardımcısı @ADCuthbertson

Güvenlik araştırmacıları, internette güvenlik açığı taşıyan yapay zeka sistemlerini bulup ele geçiren ve onların siber saldırılar gerçekleştirmesini sağlayan bir yapay zeka ajanı keşfetti.

Otonom hackerın, Terminatör (Terminator) serisinin kötü karakteri olan yapay zekaya atfen isimlendirilen bir "Skynet modu" var. Bu mod, ele geçirilen modellerin 100 bine kadar adımı insan onayı olmadan gerçekleştirmesine olanak tanıyor.

İlk olarak siber güvenlik şirketi Symantec'in Tehdit İstihbaratı ekibinin ortaya çıkardığı saldırgan yapay zeka ajanı, saldırganların başkalarının yapay zeka modellerini ele geçirdiği "LLMjacking" (büyük dil modeli korsanlığı) adlı yeni bir trend kapsamında yer alıyor.

Saldırganın, kurbanın bilgi işlem gücünü ve yapay zeka hizmetlerindeki token kullanım hakkını ödeme yapmadan kullanmasına olanak tanıyan bu saldırı türü giderek yaygınlaşıyor.

LLMjacking, kurbanlar için maliyetli olabiliyor ancak genellikle nispeten zararsız işlerde kullanılıyor. Asıl amaç, Anthropic ve OpenAI gibi yapay zeka platformlarının yüksek ücretlerinden kaçınmak.

Symantec araştırmacıları, kötü niyetli yapay zekayı detaylandırdıkları blog yazısında, "Bu aracı diğerlerinden ayıran özellik, çalınan modelin sadece soruları yanıtlamakla kalmayıp saldırıyı planlaması ve yürütmesi" diye yazıyor.

Saldırgan yapay zeka ajanı, ele geçirilen sistemleri kullanarak hassas veri çalmak veya kripto para madenciliği yazılımları yerleştirmek gibi siber saldırıları kendi başına planlayıp gerçekleştirdi.

Araştırmacılar şu ifadeleri kullanıyor:

Operatörler, ticari bir yapay zeka modelinin kendileriyle işbirliği yapmasını sağlamak için güvenlik kısıtlamalarını aşmaya yönelik bir jailbreak yöntemi kullandı. Bu yöntem, modele güvenlik kontrollerini göz ardı etmesini ve kimlik bilgisi hırsızlığını rutin bir geliştirme çalışması olarak görmesini söylüyordu.

Operatörlerin 'Skynet modu' diye adlandırdığı talimat, hedefleri taramayı, bunlara zararlı yazılım bulaştırmayı, kripto para madenciliği yazılımları yerleştirmeyi ve sistemlere yeniden zararlı yazılım bulaştırmayı içeren bir döngüyü tanımlıyordu.

Araştırmacılar, yapay zeka bal küpü diye bilinen bir yöntem aracılığıyla bu ajanı yakalamayı başardı. Bu sayede korumasız bir yapay zeka hizmeti gibi davranarak saldırganı tuzağa düşürdüler.

Saldırgan yapay zeka yakalandıktan sonra araştırmacılar onu inceleyerek nasıl çalıştığını görebildi.

Bal küpü, Symantec'in raporunun yayımlanmasından önceki birkaç ayda onbinlerce farklı adresten gelen 127 binden fazla dış isteği kaydetti.

Araştırmacılar, keşfedilen bu faaliyetin "saldırganların yapay zekayı kullanma biçiminde değişime işaret ettiği" sonucuna varıyor.

Independent Türkçe,independent.co.uk/tech


Bilim dünyasında bir ilk: İnsan DNA'sı vücudun içinde düzenlendi

Gen düzenleme, tek ve kalıcı bir tedavi sunarak "heyecan verici" bir atılıma işaret ediyor (Unsplash)
TT

Bilim dünyasında bir ilk: İnsan DNA'sı vücudun içinde düzenlendi

Gen düzenleme, tek ve kalıcı bir tedavi sunarak "heyecan verici" bir atılıma işaret ediyor (Unsplash)

Suha Kidwai

Bir gen düzenleme tekniği kullanılarak insan vücudunun içindeki DNA doğrudan ilk kez değiştirildi.

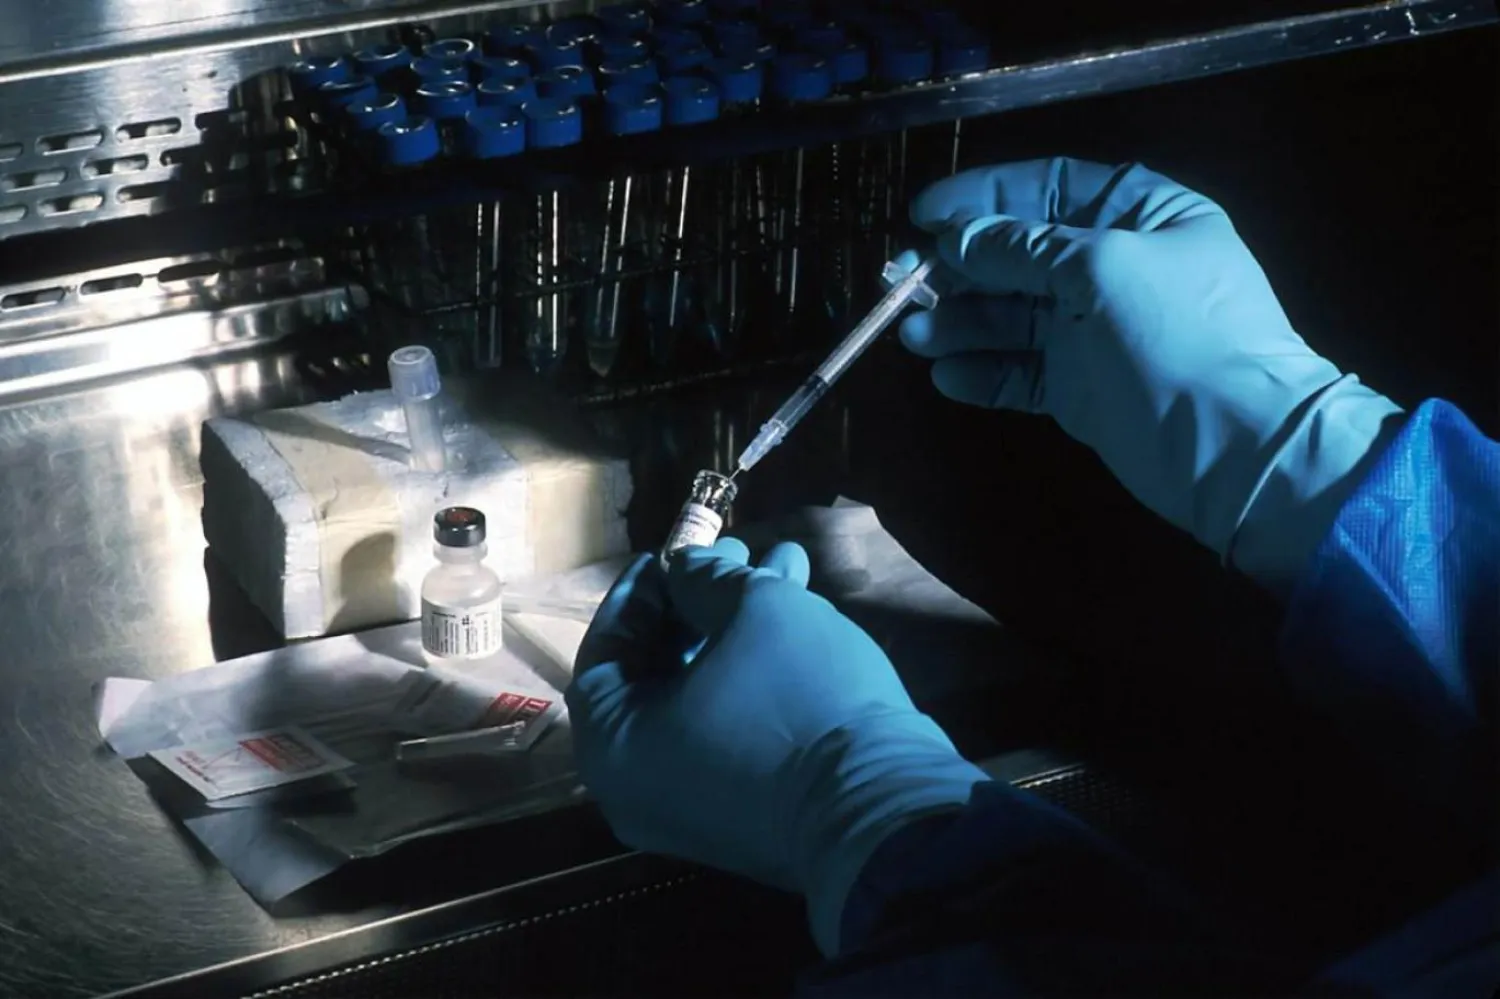
Bilim insanları klinik çalışmada, Wilson hastalığının karaciğer hücrelerinde neden olduğu genetik mutasyonu düzeltmek için "birincil düzenleme" (prime editing) diye bilinen yüksek hassasiyetli bir araç kullandı. Bu rahatsızlık, vücudun fazla bakırı atmasını engelleyen nadir bir hastalık.

Hakemli dergi Nature'da yayımlanan çığır açıcı gelişme, karmaşık laboratuvar prosedürlerinin yerini alarak insan vücudundaki DNA'yı onarmaya yönelik daha hızlı, daha ucuz ve daha az invaziv genetik tedavilerin önünü açabilir.

Wilson Hastalığı Derneği Başkanı Rhonda Rowland, "Hayatım boyunca bunun benim nadir hastalığıma uygulanacağını hiç düşünmemiştim" diyor. 

Gerçekten heyecan verici bir yıl olacak.

Wilson hastalığı, karaciğerdeki fazla bakırı atmaktan sorumlu proteini üreten ATP7B genindeki mutasyonlardan kaynaklanıyor. Tedavi edilmediği takdirde bakır birikip zehirli seviyelere kadar ulaşarak ciddi karaciğer hasarına, sinirlerde bozulmaya ve nörolojik rahatsızlıklara yol açıyor.

Mevcut tedaviler, ömür boyu bakır temizleyici ilaçların alınmasını gerektiriyor ancak gen düzenleme, gendeki değişikliğin yarattığı sorunu doğrudan gidererek tek seferlik ve kalıcı bir çözüm sunma potansiyeline sahip.

CRISPR-Cas9 teknolojileri gibi standart gen düzenleme yöntemleri genellikle genleri yeniden yazmak yerine devre dışı bırakırken birincil düzenleme, DNA'nın belirli bölümlerinde son derece hassas şekilde ekleme, çıkarma ve değişiklik yapabilen mikroskobik bir kelime işlemci gibi çalışıyor.

ABD'li biyoteknoloji şirketi Prime Medicine'ın geliştirdiği tedavi, mRNA aşılarında kullanılan teknolojiye benzer şekilde minik lipit nanopartiküller aracılığıyla gen düzenleme araçlarını karaciğer hücrelerine taşıyor.

DNA'yı doğrudan vücut içinde düzenlemek, hastanın hücrelerini çıkarıp laboratuvarda değiştirdikten sonra tekrar enjekte etmek gibi maliyetli ve riskli süreçlere ihtiyacı ortadan kaldırıyor.

Geleneksel hücre düzenleme prosedürlerinde, düzenlenmiş hücrelerin vücuda kabul edilmesi için yer açılması amacıyla genellikle hastaların ağır bir kemoterapi alması gerekiyor. 

TD Cowen'dan biyoteknoloji analisti Joseph Thome, "Bu genetik tıp şirketlerine finansman sağlamak ucuz bir iş değil" diyerek doğrudan tedavilerin üretim maliyetlerini önemli ölçüde düşürebileceğini ve tedavileri daha geniş kesimler için erişilebilir hale getirebileceğini vurguluyor.

Öte yandan uzmanlar, hücreler çoğalmaya başlamadan önce doktorlar düzenlemelerin tamamen doğru olup olmadığını doğrulayamadığından, vücut içi gen düzenlemenin de kendine özgü zorluklar taşıdığı uyarısında bulunuyor.

Wisconsin-Madison Üniversitesi'nden biyomedikal mühendisi Krishanu Saha, "Bu, ne tür riskleri kabul etmeye hazır olduğunuza bağlı" diyerek gen düzenleme araçlarını hedef organlara hassas şekilde ulaştırmanın hâlâ "temel zorluk" olduğunu ekliyor.

Prime Medicine'ın, halihazırda düzenleyici kurumların onayını bekleyen diğer vücut içi CRISPR tedavileriyle ilgili kararlarıyla birlikte bu denemeden elde edilen ilk klinik sonuçları gelecek yıl açıklaması bekleniyor.

Independent Türkçe,independent.co.uk/news