Ticari casusluk ve Google Tag raporundan öne çıkanlar

Google Tag, bu eylemlerin bir sonucu olarak şirketleri ve bireyleri tehdit eden riskleri ve korunmaya yönelik bazı ipuçlarını vurgulayan bir rapor yayınladı (Google)
TT

Ticari casusluk ve Google Tag raporundan öne çıkanlar

Google Tag, bu eylemlerin bir sonucu olarak şirketleri ve bireyleri tehdit eden riskleri ve korunmaya yönelik bazı ipuçlarını vurgulayan bir rapor yayınladı (Google)

Google TAG, ticari casusluğun artış hızıyla birlikte, şirketler ve bireyler için artan riskleri dikkat çeken bir rapor yayınladı. Ticari casusluk, rekabet avantajı elde etmek amacıyla rakiplerden gizli iş bilgilerini izinsiz olarak toplamak için kullanılan yasadışı bir uygulama. Bu uygulama, ürün verilerinin, iş stratejilerinin, finansal verilerin veya şirket için değerli olan diğer gizli bilgilerin çalınmasını içeriyor. Bu genellikle kötü amaçlı yazılım, kimlik avı ve diğer siber saldırı yöntemleri de dahil olmak üzere sofistike yollarla yapılıyor.

Bu eylemler, rakiplerinin zararına casusluk yapan kuruluşun konumunu güçlendirmeyi amaçlıyor. Bu da adil olmayan bir iş ortamı yaratıyor ve etkilenen şirketler için mali kayıplara ve itibar kaybına yol açıyor. Bu bilgiler ışığında Google TAG raporu, şirketlerin ve bireylerin hassas bilgilerini bu artan risklerden korumak için acil olarak önleyici tedbirler almaları gerektiğinin altını çiziyor.

Google TAG nedir?

Google'ın bir siber saldırı analiz birimi olan TAG, siber saldırılara ve mali konularla ilgili tehditlere karşı koymaya yönelik geliştirildi. Google TAG raporunda, keşfedilmemiş "sıfırıncı gün" güvenlik açıklarının casus yazılım destekçileri tarafından istismar edilmesi de dahil olmak üzere çeşitli noktaların altını çizdi. Raporda aşağıdaki diğer noktalara da yer verildi:

- Popüler platformların doğrudan hedeflenmesi:

Casus yazılımlar Android, iOS ve Chrome gibi önde gelen platformlara odaklanarak milyonlarca kullanıcının güvenliğini riske atıyor.

- Şirketlere ve bireylere yönelik tehditler:

Ticari casusluk, finansal bilgiler ve müşteri bilgileri gibi hassas bilgileri çalmak için kullanılabilecek ciddi bir riski temsil ediyor.

Google, kullanıcıların güvenliğini sağlamak için birçok önlem alıyor:

- Geliştiriciler için güvenlik açıklarını tespit etme:

Google, casus yazılımlar tarafından istismar edilen güvenlik açıklarını gidermek için yazılım geliştiricilerle işbirliği içinde çalışıyor.

- Kullanıcılar için güvenlik araçları sağlamak:

Google, kullanıcıları casus yazılımlara karşı korumak için "Safe Browsing" ve "Google Play Protect" gibi koruma araçları sunuyor.

Ticari casusluğu önlemek için şirketlerin ve bireylerin farkındalık, teknolojinin en iyi şekilde kullanımı ve gelişmiş güvenlik uygulamalarını içeren birden fazla strateji izlemesi gerekiyor. Aşağıda şirketler ve bireyler için ticari casusluğu önleme stratejileri yer alıyor:

1. Çalışanların ticari casusluğun tehlikeleri ve nasıl önlenebileceği konusunda eğitilmesi:

- Sürekli eğitim: Çalışanların en son ticari casusluk yöntemlerini ve bunları nasıl tespit edip karşı koyacaklarını öğrenmeleri için periyodik eğitim kursları düzenlenmelidir. Bu, oltalama, kimlik avı ve kötü amaçlı yazılım gibi siber saldırıları anlama eğitimini de içermelidir.

- Güvenlik Kültürü: Çalışanların hassas bilgileri korumanın öneminin farkında olmaları ve güvenlik politikaları ve prosedürlerine sıkı sıkıya uymaları için şirket içinde bir güvenlik kültürünün teşvik edilmesi.

2. Anti-virüs ve anti-spyware programları kullanın

- Uygun yazılımın seçilmesi: Çeşitli güvenlik tehditlerine karşı kapsamlı koruma sağlayan anti-virüs ve anti-spyware yazılımlarının güvenilir kaynaklardan seçilmesi gerekmektedir.

- Güvenlik Güncellemeleri: Güvenlik yazılımının, yeni kötü amaçlı yazılım ve casus yazılımları tespit etmeye yardımcı olan en son tanımlara ve iyileştirmelere sahip olacak şekilde düzenli olarak güncellendiğinden emin olun.

3. Sürekli yazılım güncellemesi:

Güncellemelerin önemi: Yazılım güncellemeleri, kötü amaçlı yazılımların sistemlere sızmak için kullanabileceği güvenlik açıklarının kapatılmasında çok önemli bir rol oynar. Güvenlik güncellemeleri ve güvenlik yamaları üreticiler tarafından yayınlanır yayınlanmaz uygulanmalıdır.

- Yazılım bakımı: Sistemlerin ve yazılımların düzenli olarak güncellenmesini sağlayan düzenli bakım için bir program düzenlemek; Bu da güvenlik risklerini azaltır.

Bu stratejilerin izlenmesi, şirketlerin ve bireylerin ticari casusluğa karşı kendilerini daha iyi korumalarına ve siber tehditlerle ilişkili riskleri azaltmalarına yardımcı olabilir. Sonuç olarak, ticari casusluk hem şirketler hem de bireyler için büyüyen bir tehdit oluşturmaktadır. Google TAG raporu bu riskleri vurgulamakta ve bunlara yönelik önlemler önermektedir. Bu yönergelere bağlı kalınarak casus yazılımlara karşı koruma artırılabilir.
Sovyet uydusu yörüngede parçalandı: Diğer uzay araçları risk altında

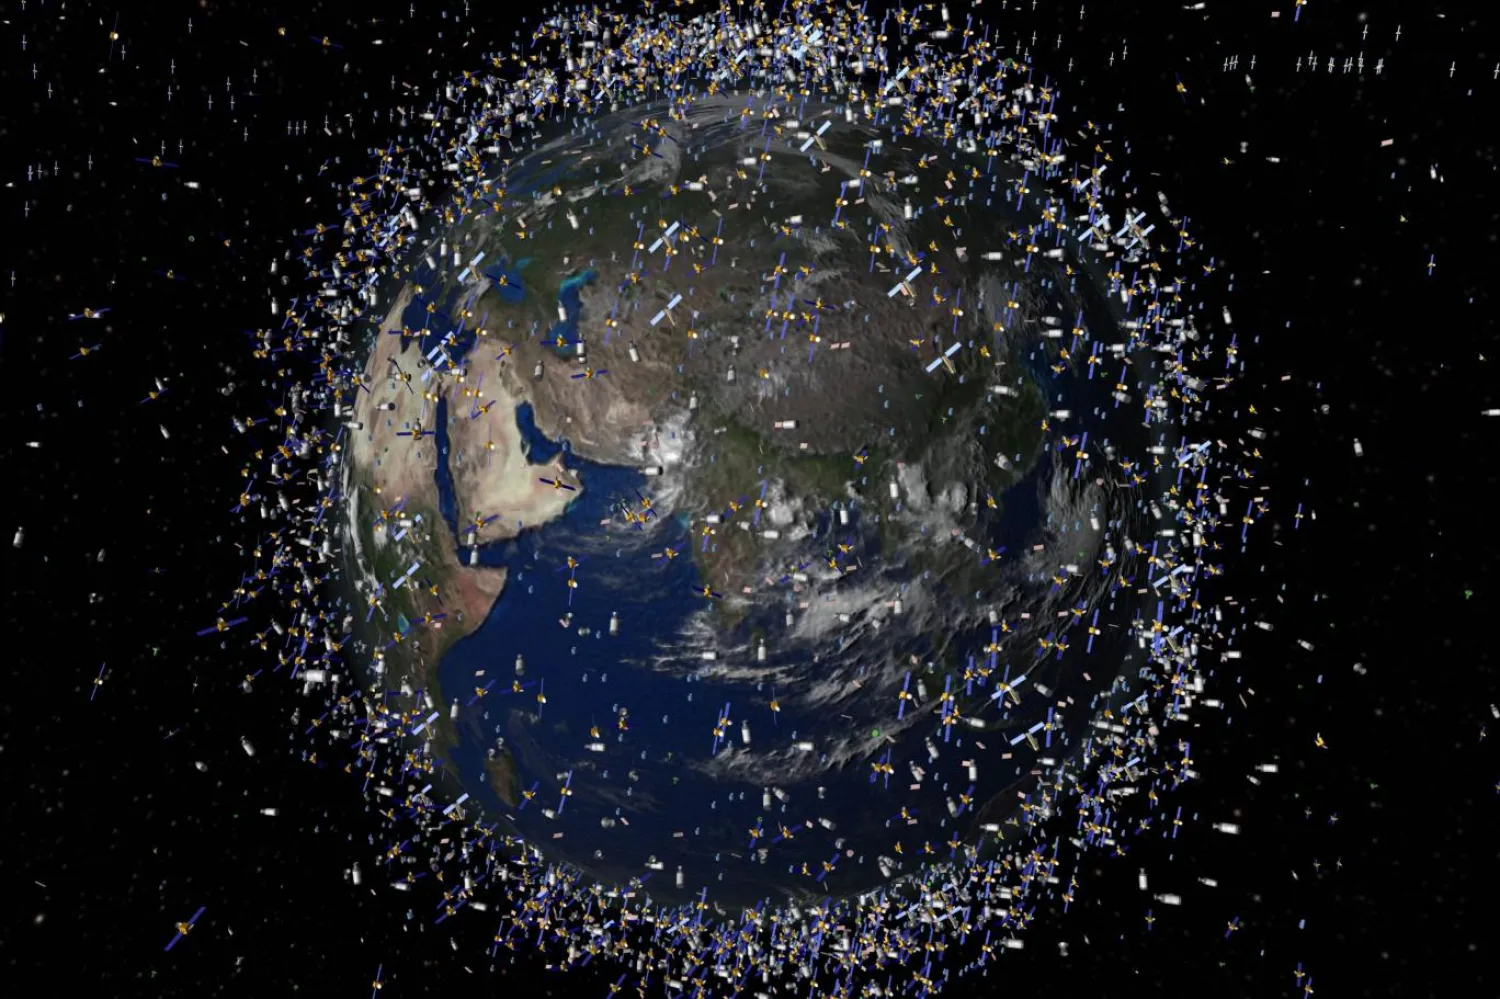
Avrupa Uzay Ajansı'nın (ESA) yayımladığı bilgisayarla oluşturulmuş görüntü, Dünya'nın etrafındaki alçak Dünya yörüngesinde izlenebilir cisimleri gösteriyor (AFP)
TT

Sovyet uydusu yörüngede parçalandı: Diğer uzay araçları risk altında

Avrupa Uzay Ajansı'nın (ESA) yayımladığı bilgisayarla oluşturulmuş görüntü, Dünya'nın etrafındaki alçak Dünya yörüngesinde izlenebilir cisimleri gösteriyor (AFP)

Anthony Cuthbertson Teknoloji Editör Yardımcısı @ADCuthbertson 

Dünya yörüngesinde parçalanan ölü bir uydu, diğer uzay araçlarını tehdit edebilecek tehlikeli bir enkaz bulutu yarattı.

Uzay izleme şirketi LeoLabs, Sovyet dönemine ait Meteor 2-7'nin enkazını Batı Avustralya'daki radar istasyonunun üzerinden geçerken tespit etti.

45 yıl önce fırlatılan meteoroloji uydusu, onlarca yıldır faaliyet göstermiyordu ve artık aynı yörüngedeki diğer uydular için risk teşkil ediyor.

LeoLabs, X'te yaptığı paylaşımda, "Bu, son 6 ayda tanık olduğumuz bir dizi olayın en sonuncusu" dedi.

Bu olayların hepsi birlikte uzay güvenliği ve emniyeti açısından endişe verici bir eğilime işaret ediyor ve sürekli takipte kalmanın ne kadar kritik bir ihtiyaç olduğunu vurguluyor.

Orbital Radar'a göre ortalama yüksekliği 856 km olan Meteor, alçak Dünya yörüngesinin üst kesimlerinde yer alıyor.

Bu yükseklikteki cisimler, diğer uydularla çarpışmadıkları sürece yüzlerce hatta binlerce yıl burada kalabilir.

Uluslararası Uzay İstasyonu'ndaki (UUİ) astronotlar, 2024'te patlayan bir Rus uydusundan kaynaklanan enkazın yarattığı çarpışma riski nedeniyle kendilerini korumaya almak zorunda kalmıştı.

RESURS-P1 uydusu, hizmet dışı kalmasından iki yıl sonra yaklaşık 355 km irtifada 180'den fazla büyük enkaz parçasına ayrılmıştı.

Bu parçalar, felaket niteliğinde bir çarpışmaya yol açmadan nihayetinde Dünya atmosferinde yanmıştı.

Amerika Birleşik Devletleri Uzay Gözetleme Ağı'nın tahminlerine göre, alçak Dünya yörüngesinde 10 santimetreden büyük onbinlerce uzay çöpü ve 1-10 cm arasında 200 bine varan cisim var.

Gökbilimciler, büyük uzay enkazı parçaları arasındaki çarpışmanın Kessler etkisi diye adlandırılan bir duruma yol açabileceği uyarısında bulunuyor. Bu durum, çarpışmanın ardından ortaya çıkan enkazın bir dizi yeni çarpışmaya sebep olmasını ifade ediyor.

Böyle bir olay nihayetinde aktif uyduları ortadan kaldırabilir ve roketlerle aşılması imkansız bir uzay enkazı tabakası oluşturarak insanları fiilen Dünya'ya hapsedebilir.

Independent Türkçe,independent.co.uk/space


Google'ın yeni yapay zeka aracı: 240 bin yıllık ses içeriği tespit edildi

11 Kasım 2025'te Almanya'nın Berlin kentinde düzenlenen bir basın toplantısında Google logosu görülüyor (Reuters)
TT

Google'ın yeni yapay zeka aracı: 240 bin yıllık ses içeriği tespit edildi

11 Kasım 2025'te Almanya'nın Berlin kentinde düzenlenen bir basın toplantısında Google logosu görülüyor (Reuters)

Google bir görsel, metin, video veya ses dosyasının yapay zekayla oluşturulup oluşturulmadığını kontrol etmek üzere tasarlanmış yeni yapay zeka tespit aracını tanıttı.

SynthID Detector, yapay zekayla üretilmiş medya içeriklerine yerleştirilen ve insanlar tarafından fark edilemeyen filigranlardan yararlanıyor. Google, halihazırda 180 milyardan fazla görsel ve videonun yanı sıra toplam süresi 240 bin yıla ulaşan ses içeriğine filigran eklediğini belirtiyor.

Bu tespit teknolojisi, 54 yaşındaki bir adamın yapay zeka destekli dijital yayın dolandırıcılığı suçundan bu hafta ABD'de 18 ay hapis cezasına çarptırılmasının ardından piyasaya sürüldü.

Kuzey Karolina'dan Michael Smith, Apple Music ve Spotify gibi platformlarda 7 yıl boyunca fark edilmeden bu dolandırıcılığı sürdürmüş ve yapay zekayla üretilmiş yüzbinlerce şarkı aracılığıyla bu platformlardan milyonlarca dolar kazanmıştı.

SynthID Detector'ın erken bir sürümü, medya profesyonellerinin doğrulama aracı olarak kullanması amacıyla geçen yıl piyasaya sürülmüştü. Son çıkan sürüm ise herkesin kullanımına açık.

Google DeepMind'ın bilim ve stratejik girişimlerden sorumlu başkan yardımcısı Pushmeet Kohlo blog yazısında, "Yapay zeka araçları giderek daha iyi ve kullanımı daha kolay hale geldikçe çevrimiçi ortamda karşılaştığımız içeriklerin bağlamını açıkça görebilmek, neye güveneceğimiz konusunda bilinçli kararlar vermemize yardımcı olur" diye yazdı.

Bu araç, Arama, Gemini uygulaması ve Chrome'daki yerleşik doğrulama özelliklerimize ekleniyor ve bunlar halihazırda günde 1 milyondan fazla isteği işliyor.

Filigranlar, bir görselin veya videonun kullanıcılara nasıl göründüğünü değiştirmiyor ve içeriğin kalitesini etkilemiyor. Ayrıca filtre uygulandıktan veya görüntü kırpıldıktan sonra bile işlevini koruyacak şekilde tasarlandı.

Tespit aracı halihazırda sadece Google, OpenAI, Nvidia, Kakao ve Apple platformları kullanılarak oluşturulan içeriklerde çalışıyor.

OpenAI'ın, ChatGPT metin çıktılarına görünmez bir filigran eklediğini duyurmasından sadece birkaç gün sonra SynthID Detector piyasaya sürüldü.

Kelime seçimini incelikle değiştiren textGrain sistemi, metnin insan kullanıcılara normal görünmesini sağlarken, gizli kalıpları bilen otomatik sistemler tarafından tespit edilebilmesini mümkün kılıyor.

Anthropic de sohbet botu Claude için benzer bir teknolojiyi duyurdu ancak her iki şirket de yapay zekayla üretilen metinler insanlar tarafından düzenlendiğinde veya bu metinlere insan eliyle eklemeler yapıldığında filigranların etkisinin azaldığını belirtti.

Bu araçlar, Avrupa Birliği'nin Yapay Zeka Yasası nedeniyle geliştirildi. Yasa, üretken yapay zeka sistemlerinin ürettiği içeriklerin otomatik sistemler tarafından tanımlanabilir olmasını şart koşuyor.

Google'ın son tespit aracına, şirketin yapay zeka birimi DeepMind üzerinden erişilebilir.

Independent Türkçe


Samanyolu'ndaki benzersiz cismin "karmaşık yapısı" gözler önüne serildi

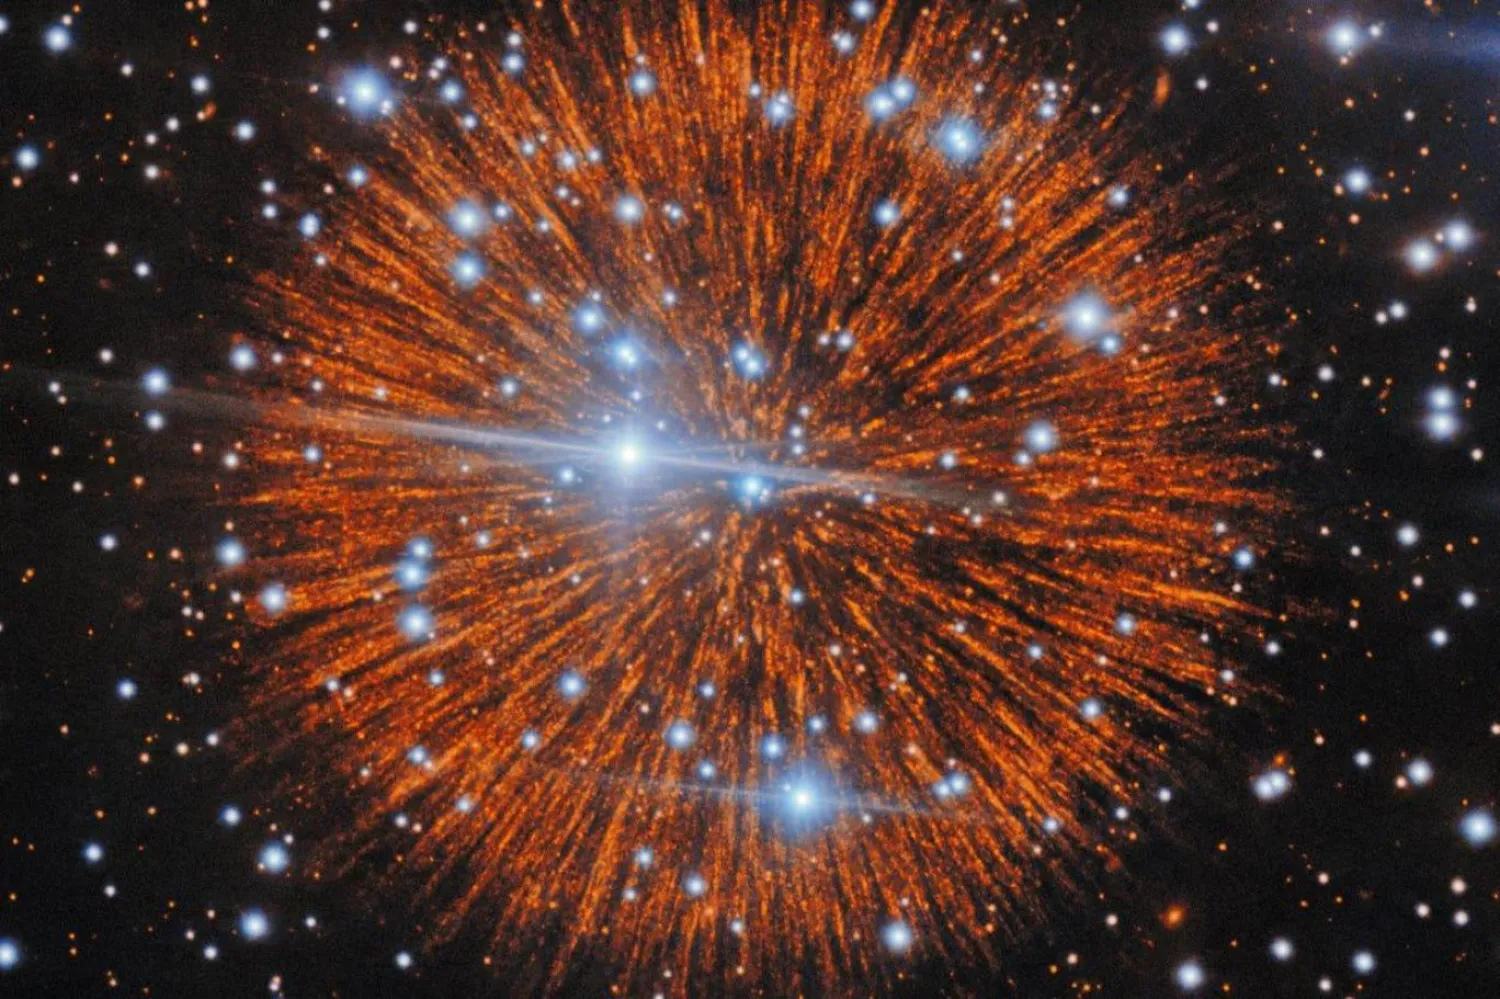
1181'de gözlemlenen tarihi süpernovanın muhtemel kalıntısı Pa 30, NOIRLab'in Gemini North teleskobuyla eşi benzeri görülmemiş bir ayrıntıyla görüntülendi (Uluslararası Gemini Rasathanesi/NOIRLab/NSF/AURA Teşekkür: Baş Araştırmacı: T. Cunningham [Harvard-Smithsonian Astrofizik Merkezi] Görüntü İşleme: J. Miller & M. Rodriguez [Uluslararası Gemini Rasathanesi/NSF NOIRLab], T.A. Rector [Alaska Anchorage Üniversitesi/NSF NOIRLab], D. de Martin & M. Zamani [NSF NOIRLab])
TT

Samanyolu'ndaki benzersiz cismin "karmaşık yapısı" gözler önüne serildi

1181'de gözlemlenen tarihi süpernovanın muhtemel kalıntısı Pa 30, NOIRLab'in Gemini North teleskobuyla eşi benzeri görülmemiş bir ayrıntıyla görüntülendi (Uluslararası Gemini Rasathanesi/NOIRLab/NSF/AURA Teşekkür: Baş Araştırmacı: T. Cunningham [Harvard-Smithsonian Astrofizik Merkezi] Görüntü İşleme: J. Miller & M. Rodriguez [Uluslararası Gemini Rasathanesi/NSF NOIRLab], T.A. Rector [Alaska Anchorage Üniversitesi/NSF NOIRLab], D. de Martin & M. Zamani [NSF NOIRLab])

Bilim insanları, galaksimizdeki benzersiz bir gökcisminin "karmaşık yapısını" gözalıcı detaylarıyla görüntüledi.

Samanyolu'nda türünün bilinen tek süpernova kalıntısı Pa 30, bir yıldızın yaklaşık 850 yıl önce gözlemlenen ölümcül patlamasından geriye kalanlardan oluşuyor. Gökbilimciler son teknoloji teleskopları kullanarak bu cismi ince detaylarıyla görüntüledi.

Görüntü, patlamanın karmaşık yapısını ortaya koyuyor: Adeta havai fişek gösterisi gibi, şeritler evrene doğru uzanıyor. Bu şeritlerin her biri, Güneş Sistemi'ni defalarca içine alabilecek kadar geniş.

Ortasında ise patlayan yıldızın hayatta kalan parçaları olan "zombi yıldız" yer alıyor ve sıradışı bir şekilde gösterinin tam merkezinde duruyor. Yıldızın patlaması 1181'de gözlemlenmiş ve dönemin Japon, Çin ve Arap kaynaklarında ayrı ayrı kaydedilmişti. Kalıntısıysa ilk kez 2013'te bir yurttaş bilim insanı tarafından tespit edilmişti.

Ancak yeni araştırmada gökbilimciler, Gemini North teleskobuyla patlamanın kalıntısını ayrıntılı biçimde görüntülemeyi başardı. Bu sayede ilk bakışta havai fişeğe benzeyen şeritlerin aslında tıpkı ipe dizilmiş inciler gibi uzun düğüm zincirleri olduğu görüldü.

Patlama, Dünya'dan yaklaşık 7 bin 500 ışık yılı uzaklıkta yer alıyor. Bu, Samanyolu'nda türünün bilinen tek örneği ve diğer galaksilerde benzer örnekler saptansa da nispeten yakın olması sayesinde patlamanın çekirdeğindeki kalıntıları görebiliyoruz.

Bu kalıntılar, süpernovanın "Tip Iax" olması nedeniyle bırakıldı. Bu tür süpernovalarda patlama, yıldızın kendisini tamamen yok etmiyor. Araştırmacılar, bunun iki beyaz cücenin çarpışmasından kaynaklandığını düşünüyor. Beyaz cüceler, yıldızların ölürken kendi üzerlerine çökmesiyle oluşan, Dünya büyüklüğündeki yoğun gökcisimleridir.

Avusturya Bilim ve Teknoloji Enstitüsü'nden, çalışmanın yürütücülerinden Ilaria Caiazzo, "Pa 30'un Dünya'ya yakınlığı sayesinde bu kadar ayrıntıyı görebiliyoruz" diyor. 

Bu yakınlık, Pa 30'u araştırmalar açısından eşsiz bir değere sahip kılıyor.

Pa 30, türünün bilinen tek örneği olsa da galaksimizde yalnız olmayabilir. Bilim insanları, keşfedilmeyi bekleyen başka örnekler de olabileceğini söylüyor.

Warwick Üniversitesi'nden çalışmanın ortak lideri Tim Cunningham "Yıldız patlamalarına ilişkin güvenilir tarihsel kayıtlar yalnızca bin yıl kadar eskiye uzanıyor. Bilindiği kadarıyla, galaksimizde karanlıkta gizlenmiş başka benzer kalıntılar olabileceği" diyor.

Bugün, teleskobun icadından yüzyıllar önce bu olayı üç ayrı tarihsel kayıtta belgeleyen gökbilimcilerin gözlemlediğini bildiğimiz ilginç bir cismi inceleyebildiğimiz için şanslıyız.

Çalışma, The Astrophysical Journal'da yayımlanan "Detection of knots in the supernova type Iax remnant Pa 30" (Pa 30 adlı Iax tipi süpernova kalıntısında düğümlerin tespiti) başlıklı yeni makalede aktarılıyor.

Independent Türkçe