Elon Musk Twitter CEO’suna meydan okudu

Twitter CEO'suna meydan okuyan Musk, kendisiyle karşılıklı tartışmak istediğini söyledi

Arkasında Twitter logoları olan bir telefonun içinde iş adamı Elon Musk'ın fotoğrafı (Reuters)
TT

Elon Musk Twitter CEO’suna meydan okudu

Arkasında Twitter logoları olan bir telefonun içinde iş adamı Elon Musk'ın fotoğrafı (Reuters)

Elon Musk şirketin sosyal medya platformundaki sahte hesapların yüzdesiyle ilgili tartışmak için Twitter CEO'su Parag Agrawal'a meydan okudu.
Dünyanın en zengin insanı Musk, Twitter'da yaptığı bir paylaşımda, “Twitter'ın, kullanıcılarının yalnız yüzde beşinin sahte olduğunu halka kanıtlamasına izin verin” dedi.
Reuters'in bildirdiğine göre Musk kullanıcılara, günlük Twitter kullanıcılarının yüzde beşinden daha mı az yoksa daha mı fazlasının sahte olduğunu soran bir anket başlattı.
Twitter geçtiğimiz perşembe günü yaptığı açıklamada Musk'ın, sosyal medya şirketini satın almak üzere bir anlaşma imzalaması için kandırıldığı yönündeki iddialarını reddetti. Şirket, iddiaların “inanılmaz ve gerçek dışı” olduğunu söyledi.
Musk, anlaşmadan çekilmek istemesi sebebiyle sosyal medya şirketine karşı yasal savaşını bir adım ileriye taşımak için 29 Temmuz'da Twitter'a karşı dava açtı.
Elon Musk dün erken saatlerde Twitter’ın, 100 hesap örnekleme metodolojisini ve bunların gerçek hesap olduklarının nasıl kanıtlanacağını açıklaması durumunda 44 milyar dolarlık Twitter'ı devralma sürecinin devam edebileceğini söyledi.


Siber güvenlikte yapay zeka tehdidi: "Çok daha kötüye gidecek"

(Reuters)
(Reuters)
TT

Siber güvenlikte yapay zeka tehdidi: "Çok daha kötüye gidecek"

(Reuters)
(Reuters)

Andrew Griffin

Yapay zeka destekli siber saldırılarla ilgili panik devam ederken bir uzman, siber güvenliğimize yönelik tehditlerin "düzelmeden önce çok daha kötüye gideceği" uyarısında bulundu.

Yapay zekanın siber güvenliğimiz üzerindeki olası etkisine dair süregelen endişeler, bir dizi tehdidin ardından bu hafta tam anlamıyla paniğe dönüştü. Bunların en çarpıcı olanı, internetin yaklaşık yüzde 70’inde kullanılan PHP programa dilinde, hackerların internet sitelerini ele geçirmesine olanak tanıyabilecek tehlikeli bir güvenlik açığı tespit edilmesiyle yaşanan krizdi.

Siber güvenlik uzmanları, her internet sitesinin güncellenmesini gerektiren bu sorunları hızla gidermeye çalıştı. Ancak güncellemelerin çetrefilli olmasının yanı sıra karışık veya ihmal edilmiş olabilecek internet sitelerinin değiştirilmesinin gerekmesi nedeniyle bu tehdit bir süre daha devam edebilir.

Alman dijital endüstri birliği Bitkom'un güvenlik başkanı Felix Kuhlenkamp, birçok büyük operatörün güncellemeleri çoktan tamamladığını ancak karmaşık bilgi teknolojisi sistemleri ve daha küçük kuruluşlar için bu sürecin uzayabileceğini söylüyor.

Kuhlenkamp, "PHP kullanarak bir internet sitesi işletseler de siteyi pek yakından takip etmiyor olabilirler" diyor.

Eğer internet sitesi, güvenlik güncellemesi bulunmayan eski bir PHP sürümünü kullanıyorsa tüm sistemin güncellenmesi gerekir.

Diğerleri ise PHP'yle ilgili sorunların siber güvenliğin içinde bulunduğu tehlikeye dair sadece bir işaret olduğunu öne sürerek modellerin daha güçlü ve yaygın hale gelmesiyle çok daha fazla tehdidin ortaya çıkacağı uyarısını paylaştı.

Anthropic'in bilgi güvenliği sorumlusu Jason Clinton, "Birkaç ay içinde bir güvenlik açığı tsunamisi geliyor ve kritik altyapıyı düzeltmek için yeterli zaman olmayacak" diyor. Clinton, Siemens'in ürettiği sistemlerdeki belirli bir güvenlik açığıyla ilgili ABD Ulusal Güvenlik Ajansı'nın (NSA) yayımladığı bildirime dikkat çekiyor.

Bu bildirimde yazılımların güncel tutulması gibi olağan tavsiyelerin yanı sıra kritik cihazların internete bağlanmadığından emin olunması uyarısı da yapılıyordu. Clinton, bu tür bir "ağ izolasyonuna şu anda ihtiyaç duyulduğunu" belirtiyor.

Clinton, X'te "Son 4 günde durum ne kadar kötüye gitmiş olursa olsun, düzelmeden önce çok daha kötüye gidecek" diye yazdı. 

Güvenlikten sorumlu yöneticiler, hiçbir krizi ihmal etmeyin: Lütfen hemen yönetim kurullarınıza gidin ve yardım isteyin. Yapay zeka için değil, temel ihtiyaçlar için.

Londra Üniversitesi City St George's Siber Güvenlik Enstitüsü Direktörü Raj Rajarajan ise saldırıların artmasıyla birlikte şirketlerin, bel bağladıkları ve yükselen tehdide karşı korumaları gereken sistemleri bile tam olarak anlayamayabileceği uyarısında bulunuyor.

Rajarajan, "Tehdit istihbaratı yazılımlarının tehditleri yakalamak için birden fazla yapay zeka ajanı barındırması nedeniyle yapay zeka çağında bu tür saldırıları daha sık göreceğiz. Bunlar arka planda çalışacak ve bir arka kapı tespit ettikleri sistemlere sızacak" ifadelerini kullanıyor.

İşin zor kısmı, eski teknolojileri korumak olacak çünkü birçok kuruluş kendi bünyesindeki tüm teknolojileri bilmeyebilir. Bilseler bile bu eski teknolojilerin getirdiği zorlukları çözebilecek yetkinliğe sahip çalışanları olmayabilir.

Yapay zeka dönüşümünün gerçekleşme hızı endişe verici ve bu tür güvenlik açıklarının ortaya çıkıp siber suçluların eline geçmesini önlemek için güçlü koruma önlemlerine ihtiyacımız var.

Independent Türkçe,independent.co.uk/tech


Sovyet uydusu yörüngede parçalandı: Diğer uzay araçları risk altında

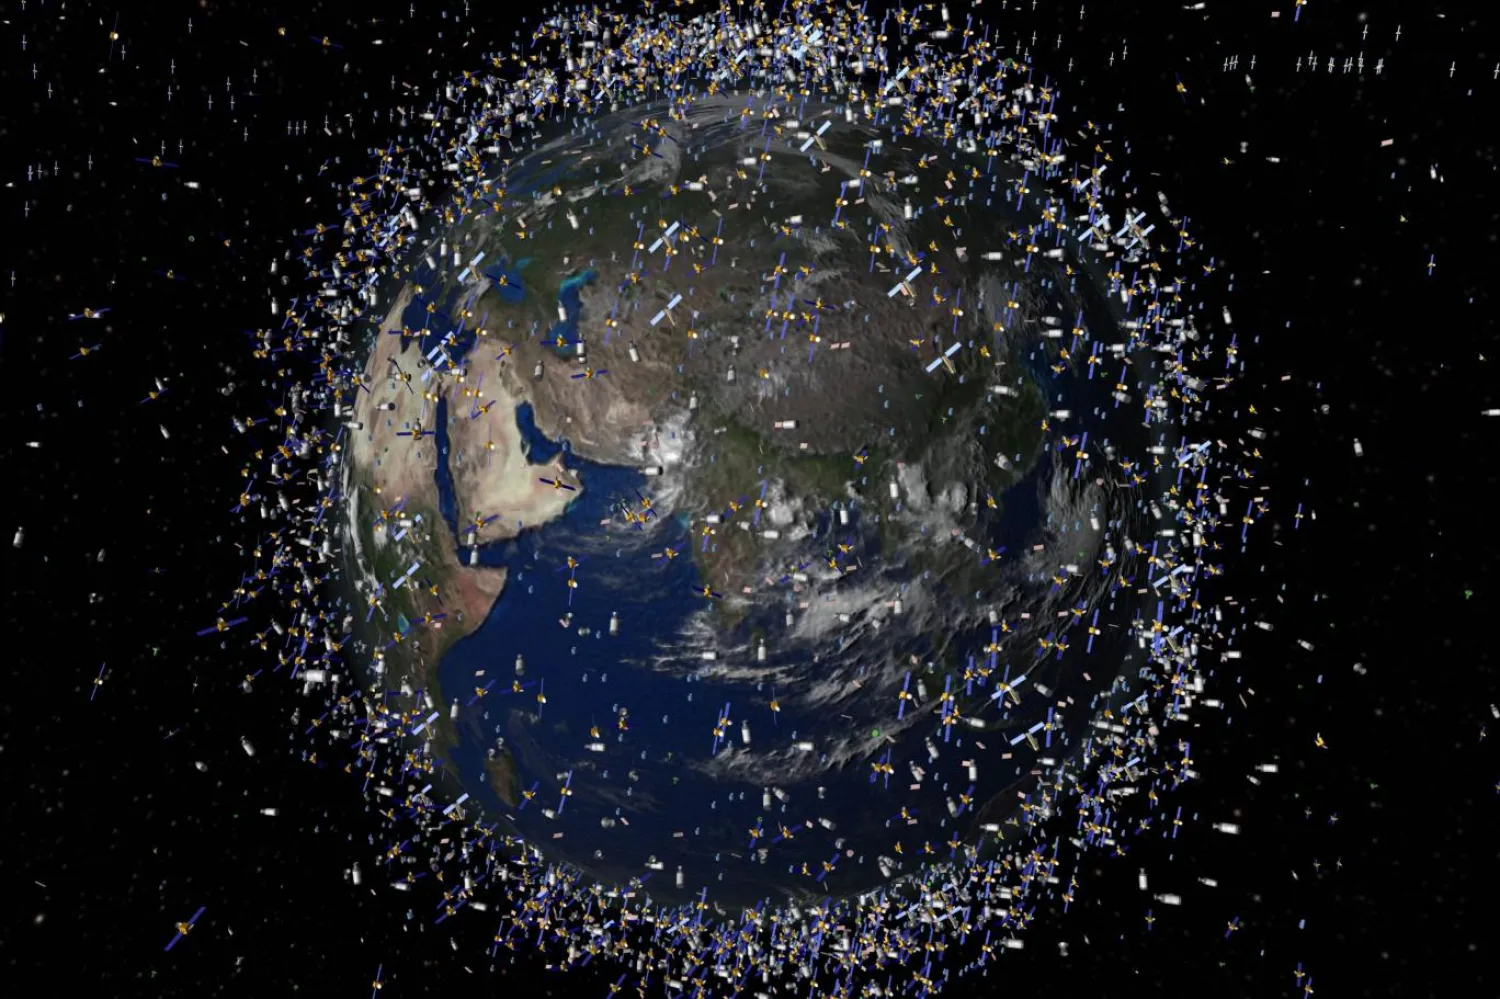
Avrupa Uzay Ajansı'nın (ESA) yayımladığı bilgisayarla oluşturulmuş görüntü, Dünya'nın etrafındaki alçak Dünya yörüngesinde izlenebilir cisimleri gösteriyor (AFP)
TT

Sovyet uydusu yörüngede parçalandı: Diğer uzay araçları risk altında

Avrupa Uzay Ajansı'nın (ESA) yayımladığı bilgisayarla oluşturulmuş görüntü, Dünya'nın etrafındaki alçak Dünya yörüngesinde izlenebilir cisimleri gösteriyor (AFP)

Anthony Cuthbertson Teknoloji Editör Yardımcısı @ADCuthbertson 

Dünya yörüngesinde parçalanan ölü bir uydu, diğer uzay araçlarını tehdit edebilecek tehlikeli bir enkaz bulutu yarattı.

Uzay izleme şirketi LeoLabs, Sovyet dönemine ait Meteor 2-7'nin enkazını Batı Avustralya'daki radar istasyonunun üzerinden geçerken tespit etti.

45 yıl önce fırlatılan meteoroloji uydusu, onlarca yıldır faaliyet göstermiyordu ve artık aynı yörüngedeki diğer uydular için risk teşkil ediyor.

LeoLabs, X'te yaptığı paylaşımda, "Bu, son 6 ayda tanık olduğumuz bir dizi olayın en sonuncusu" dedi.

Bu olayların hepsi birlikte uzay güvenliği ve emniyeti açısından endişe verici bir eğilime işaret ediyor ve sürekli takipte kalmanın ne kadar kritik bir ihtiyaç olduğunu vurguluyor.

Orbital Radar'a göre ortalama yüksekliği 856 km olan Meteor, alçak Dünya yörüngesinin üst kesimlerinde yer alıyor.

Bu yükseklikteki cisimler, diğer uydularla çarpışmadıkları sürece yüzlerce hatta binlerce yıl burada kalabilir.

Uluslararası Uzay İstasyonu'ndaki (UUİ) astronotlar, 2024'te patlayan bir Rus uydusundan kaynaklanan enkazın yarattığı çarpışma riski nedeniyle kendilerini korumaya almak zorunda kalmıştı.

RESURS-P1 uydusu, hizmet dışı kalmasından iki yıl sonra yaklaşık 355 km irtifada 180'den fazla büyük enkaz parçasına ayrılmıştı.

Bu parçalar, felaket niteliğinde bir çarpışmaya yol açmadan nihayetinde Dünya atmosferinde yanmıştı.

Amerika Birleşik Devletleri Uzay Gözetleme Ağı'nın tahminlerine göre, alçak Dünya yörüngesinde 10 santimetreden büyük onbinlerce uzay çöpü ve 1-10 cm arasında 200 bine varan cisim var.

Gökbilimciler, büyük uzay enkazı parçaları arasındaki çarpışmanın Kessler etkisi diye adlandırılan bir duruma yol açabileceği uyarısında bulunuyor. Bu durum, çarpışmanın ardından ortaya çıkan enkazın bir dizi yeni çarpışmaya sebep olmasını ifade ediyor.

Böyle bir olay nihayetinde aktif uyduları ortadan kaldırabilir ve roketlerle aşılması imkansız bir uzay enkazı tabakası oluşturarak insanları fiilen Dünya'ya hapsedebilir.

Independent Türkçe,independent.co.uk/space


Google'ın yeni yapay zeka aracı: 240 bin yıllık ses içeriği tespit edildi

11 Kasım 2025'te Almanya'nın Berlin kentinde düzenlenen bir basın toplantısında Google logosu görülüyor (Reuters)
TT

Google'ın yeni yapay zeka aracı: 240 bin yıllık ses içeriği tespit edildi

11 Kasım 2025'te Almanya'nın Berlin kentinde düzenlenen bir basın toplantısında Google logosu görülüyor (Reuters)

Google bir görsel, metin, video veya ses dosyasının yapay zekayla oluşturulup oluşturulmadığını kontrol etmek üzere tasarlanmış yeni yapay zeka tespit aracını tanıttı.

SynthID Detector, yapay zekayla üretilmiş medya içeriklerine yerleştirilen ve insanlar tarafından fark edilemeyen filigranlardan yararlanıyor. Google, halihazırda 180 milyardan fazla görsel ve videonun yanı sıra toplam süresi 240 bin yıla ulaşan ses içeriğine filigran eklediğini belirtiyor.

Bu tespit teknolojisi, 54 yaşındaki bir adamın yapay zeka destekli dijital yayın dolandırıcılığı suçundan bu hafta ABD'de 18 ay hapis cezasına çarptırılmasının ardından piyasaya sürüldü.

Kuzey Karolina'dan Michael Smith, Apple Music ve Spotify gibi platformlarda 7 yıl boyunca fark edilmeden bu dolandırıcılığı sürdürmüş ve yapay zekayla üretilmiş yüzbinlerce şarkı aracılığıyla bu platformlardan milyonlarca dolar kazanmıştı.

SynthID Detector'ın erken bir sürümü, medya profesyonellerinin doğrulama aracı olarak kullanması amacıyla geçen yıl piyasaya sürülmüştü. Son çıkan sürüm ise herkesin kullanımına açık.

Google DeepMind'ın bilim ve stratejik girişimlerden sorumlu başkan yardımcısı Pushmeet Kohlo blog yazısında, "Yapay zeka araçları giderek daha iyi ve kullanımı daha kolay hale geldikçe çevrimiçi ortamda karşılaştığımız içeriklerin bağlamını açıkça görebilmek, neye güveneceğimiz konusunda bilinçli kararlar vermemize yardımcı olur" diye yazdı.

Bu araç, Arama, Gemini uygulaması ve Chrome'daki yerleşik doğrulama özelliklerimize ekleniyor ve bunlar halihazırda günde 1 milyondan fazla isteği işliyor.

Filigranlar, bir görselin veya videonun kullanıcılara nasıl göründüğünü değiştirmiyor ve içeriğin kalitesini etkilemiyor. Ayrıca filtre uygulandıktan veya görüntü kırpıldıktan sonra bile işlevini koruyacak şekilde tasarlandı.

Tespit aracı halihazırda sadece Google, OpenAI, Nvidia, Kakao ve Apple platformları kullanılarak oluşturulan içeriklerde çalışıyor.

OpenAI'ın, ChatGPT metin çıktılarına görünmez bir filigran eklediğini duyurmasından sadece birkaç gün sonra SynthID Detector piyasaya sürüldü.

Kelime seçimini incelikle değiştiren textGrain sistemi, metnin insan kullanıcılara normal görünmesini sağlarken, gizli kalıpları bilen otomatik sistemler tarafından tespit edilebilmesini mümkün kılıyor.

Anthropic de sohbet botu Claude için benzer bir teknolojiyi duyurdu ancak her iki şirket de yapay zekayla üretilen metinler insanlar tarafından düzenlendiğinde veya bu metinlere insan eliyle eklemeler yapıldığında filigranların etkisinin azaldığını belirtti.

Bu araçlar, Avrupa Birliği'nin Yapay Zeka Yasası nedeniyle geliştirildi. Yasa, üretken yapay zeka sistemlerinin ürettiği içeriklerin otomatik sistemler tarafından tanımlanabilir olmasını şart koşuyor.

Google'ın son tespit aracına, şirketin yapay zeka birimi DeepMind üzerinden erişilebilir.

Independent Türkçe