

Çinli istihbarat ajanları, 2016 yılında ABD Ulusal Güvenlik Ajansı'nın (NSA) sistemini delerek NSA'nın sunucularını ABD’nin Avrupa ve Asya'daki müttefiklerine ve özel şirketlere yönelik siber saldırılar için kullandılar. Bu olay, ABD'nin siber güvenlik araçlarının önemli noktaları üzerindeki kontrolünü kaybettiğini gösteren bir takım delillerin sonuncusu oldu.
New York Times'ın haberine göre ABD merkezli siber güvenlik şirketi Symantec'in araştırmacıları, Çinli hackerların siber saldırılarının zamanlaması ve bilgisayar kodlarındaki ipuçlarına dayanarak Çinlilerin kodları çalmadığına Ancak NSA’nın bilgisayarlarına yapılan saldırıda hack araçlarını ele geçirdiklerine inanıyorlar. Araştırmacılar bunun tıpkı “düşmanının silahını ele geçirerek rastgele ateş etmeye başlayan bir tetikçinin ortalarda dolaşması” gibi olduğunu söylediler.
Çin'in bu davranışı, siber suçların kapsamının yanı sıra kurallarla yönetilmeyen ve belirsizliğin hüküm sürdüğü vahşi bir çevrenin varlığını ortaya koyuyor. Ayrıca, ABD’nin yabancı ağlara nüfuz etmek ve altyapılarına saldırmak için kullandığı kötü amaçlı yazılımları, izleme ve takip etme konusunda karşılaştıkları güçlükleri yansıtıyor.
Yaşanan kayıplar, ABD’nin dünyanın en ileri teknolojili gizli siber silahlarını koruyamaması halinde bunları geliştirmeye devam edip etmemesi konusunda ABD istihbarat birimleri içinde ateşli bir tartışma başlattı.
NSA’nın koridorlarında dolaşan ve New York Times’ın ulaşmayı başardığı gizli bir not, NSA’nın hack araçlarını ele geçirenler “en tehlikeli” olarak nitelendiren Çinli hacker grubu olduğuna işaret etti. Söz konusu Çinli hacker grubu, ABD’nin uzay programları, uydular ve gelişmiş nükleer savunma teknolojileri gibi en hassas savunma hedeflerinden bazılarına yapılan sayısız siber saldırının da sorumlusu.
Symantec tarafından önceki gün açıklanan sonuçlar, NSA’nın 10 yılı aşkın bir süredir takip ettiği aynı Çinli bilgisayar korsanlarının son dönemde ajansı gözlerine kestirdiklerine işaret etti.
Çinli bilgisayar korsanlarının elde geçirdiği NSA hack araçlarından bazıları, kendilerini “Shadow Brokers” (Gölge Komisyoncuları) olarak adlandıran ve kimlikleri şuana kadar ortaya çıkarılamayan bir hacker grubu aracılığıyla internete sızdırıldı. Çin tarafından NSA hack araçlarının ele geçirilmesiyle Shadow Brokers grubunun faaliyetleri arasında açık bir bağlantı bulunamamasına rağmen, bilgisayar korsanları Rusya ve Kuzey Kore'den elde edilen sızıntıları küresel siber saldırılarda kullandılar.
Bununla birlikte Symantec’in ulaştığı bulgular, Pekin’deki hükümet yanlısı bilgisayar korsanlarının, Shadow Brokers adlı aracı grubun ilk kez Ağustos 2016'da internette ortaya çıkmasından aylar önce bu araçlardan bazılarını ele geçirdiğine dair ilk kanıtları ortaya koyuyor.
Amerikan istihbarat servislerine özel hack araçlarının detayları son 10 yılda birçok kez, bazı ülkelerin veya suç örgütlerinin elinde ortaya çıkmaya başladı.
NSA, İran nükleer programlarının imhasında son derece gelişmiş kötü amaçlı yazılımlar kullandı. Ardından aynı kodların, dünyanın dört bir yanında kullanılarak “Chevron” gibi ABD merkezli dev şirketlerin de dahil olduğu bir çok hedefe siber saldırılar düzenlenmesi karşısında şaşkınlığa uğradı.
Şuan Rusya'da yaşayan eski NSA çalışanı Edward Snowden, ABD siber güvenlik programlarının gizli detaylarını gazetecilere anlatırken WikiLeaks, NSA’nın, bir çalışanı tarafından sızdırıldığını iddia ettiği Merkezi İstihbarat Teşkilatı’na (CIA) özel siber silahlara iat dosyaların bir bölümünü yayınladı.
Symantec'in Güvenlik Direktörü Eric Chien yaptığı açıklamada, “Sızdırılan hack araçlarınızın, size ve müttefiklerinize karşı daha sonra tekrar kullanılmayacağına dair garanti veremeyeceğimizi biliyoruz. Şuan sızdırılan devlete ait siber silahlar, ABD’nin rakipleri tarafından siber saldırılarda kullanılıyor” ifadelerini kullandı. Ülkelerin bu olayı siber silah kullanma risklerine yönelik analizlerine dahil etmelerinin zamanının geldiğini belirten Chien, “Söz konusu siber silahların, ABD’ye veya müttefiklerine karşı kullanılma ihtimali bulunuyor” dedi.
Öte yandan Symantec araştırmacıları, Çinli bilgisayar korsanlarının karmaşık Amerikan kodlarını nasıl ele geçirdikleri konusunda güvenilir bilgilere sahip değiller. Ancak bu kodların, Belçika, Lüksemburg, Vietnam, Filipinler ve Hong Kong gibi en az 5 ülke ve bölgeye karşı yapılan siber saldırılarda kullandıklarını biliyorlar. Bununla birlikte söz konusu hedefler arasında araştırma kurumları, eğitim kurumları ve ABD’nin müttefiki olan bir hükümetin bilgisayar ağları yer aldı.
Symantec'in elde ettiği sonuçlara göre telekomünikasyon ağına yapılacak tek bir saldırı, Çinli istihbarat ajanlarının yüz binlerce hatta milyonlarca özel iletişim kanalına erişmesini sağlayacak.
Bununla birlikte Symantec araştırmalarında Çin’den özellikle bahsetmezken bunun yerine korsanları “Buckeye Group” olarak adlandırdı. Bu, Symantec ve diğer siber güvenlik firmalarının Guangzhou’da faaliyet gösteren Çin Devlet Güvenlik Bakanlığı (MSS) yüklenicisini tanımlamakta kullandığı özel bir isim.
Küresel çapta çalışmaları olan siber güvenlik şirketleri, herhangi bir hükümeti rahatsız etmemek için devlet istihbarat birimlerine kendi taktıkları adlarlar raporlarını iletiyorlar. Symantec ve diğer siber güvenlik şirketleri, NSA’nın bilgisayar korsanlarını “Equation Group” olarak adlandırıyor. Bununla birlikte Buckeye Group aynı zamanda “devam eden gelişmiş tehditler” anlamındaki bir kısaltma olan “APT3” olarak da adlandırılıyor.
ABD Adalet Bakanlığı, 2017 yılında Symantec tarafından “Buckeye” olarak adlandırılan grubun üyesi Çinli 3 bilgisayar korsanına karşı suç duyurusunda bulundu. Ancak ABD Başsavcılığı, 3 hackerın Çin hükümeti adına hareket ettiğini doğrulayamadı. Ancak bağımsız araştırmacılar ve New York Times gazetesinin ulaştığı NSA’nın gizli notu, grubun, Çin Devlet Güvenlik Bakanlığı ile doğrudan temas halinde olduğunu ve burada verilen emirlere göre ABD'ye karmaşık siber saldırılar düzenlediğine işaret ediyor.
ABD Savunma Bakanlığı (Pentagon) tarafından geçtiğimiz hafta yayınlanan Çin’in askeri rekabetiyle ilgili rapor, Pekin’i askeri, istihbarat ve ticari alanda siber suçlular arasında en yetenekli ve tutarlı oyuncu olarak tanımlarken Çin’in ABD'nin operasyonel ve teknolojik seviyelerde kaydettiği önemli ilerlemeleri baltalamak için gösterdiği çabalarına devam ettiğini öne sürdü.
Bu durumda, Çin’in ABD tarafından gerçekleştirilen siber saldırıları izleyebildiğini ve Amerikanlıların ödediği vergilerden ayrılan büyük bütçelerle geliştirilen kodları çalmayı başardığı gösteriyor.
Symantec, Çinli bilgisayar korsanlarının Mart 2016’dan bu yana gerçekleştirdikleri siber saldırılarda, NSA’nın “Eternal Synergy” ve “Double Pulsar” adlı araçlarının değiştirilmiş hallerini kullandığını ortaya çıkardı.
Bundan aylar sonra Ağustos 2016’da Shadow Brokers grubu NSA’dan çalınan hack araçlarının bazılarını internete sızdırdı. Nisan 2017’de NSA’nın Çinli bilgisayar korsanları tarafından çalınan hack araçlarının tamamı internete sızdı.
Symantec araştırmacıları, siber güvenlik uzmanlarının kamuya açık hale gelen NSA’ya ait kötü amaçlı yazılımların casus kurumlar ve hackerlar tarafından çok sayıda siber saldırıda kullanıldığını tespit ettiklerini belirttiler. Ancak bu davada Çin’e işaret eden herhangi bir işaret bulamadılar. Yani siber saldırılarda kullanılan hiçbir gizli bilgisayar kodunu elde geçiremediler.
Duruma ilişkin şaşkınlığını gizlemeyen Symantec Güvenlik Direktörü Chien, “İlk kez kendilerine karşı kullanılan gizli güvenlik açıklarını ve istismarları engelleyip daha sonra bu istismarları başkalarına saldırmak için kullanan bir vaka görüyoruz” dedi.
Symantec araştırmacılarına göre Çin, iki olası nedenden ötürü siber silahları ABD'ye karşı kullanmamış olabilir. Birincisi, Amerikalıların kendi silahlarına karşı savunma programı geliştirdiklerini düşünüyor olmaları, ikincisi ise ABD’ye Amerikan yapımı hack araçlarını çaldıklarını açıklamak istemiyor olmaları.
Diğer yandan Symantec'in ortaya koyduğu bulgular, ABD istihbarat teşkilatları için ABD’li yetkililerin "The Vulnerabilities Equities Process - VEP” olarak bilinen Beyaz Saray programını kullanmaktan kaçınmaya çalıştıklarına işaret ediyor. Ki bu da istihbarat servislerinin karşılaşmak isteyecekleri en kötü senaryo.
Eski ABD Başkanı Barack Obama yönetimi sırasında başlatılan bu program, Beyaz Saray Siber Güvenlik Koordinatörü ve diğer ilgili devlet kurumlarının temsilcilerinin, ABD'nin gizli güvenlik açıklarının korunmasındaki pozisyonlarını değerlendiriyor. ABD’li hükümet temsilcileri, Çin gibi rakip ülkeler tarafından istihbarat toplama ve askeri alanda kullanmak için bu güvenlik açıklarının tespit edilme riskini tartışıyorlar.
NSA’nın iki çalışanı tarafından aktarılan bilgilere göre NSA hack araçlarının Shadow Brokers tarafından bir kısmı 2016’da kalanı ise 2017’de olmak üzere internete sızdırılması sonucunda ajans, kendi güvenlik açıklarını kapatması için Microsoft’tan yardım almak zorunda kaldı.
Kuzey Kore ve Rusya tarafından ele geçirilen NSA hack araçları, İngiliz sağlık sisteminin çalışmalarını engellemek, nakliye şirketi Maersk’in faaliyetlerini durdurmak ve Merck Şirketi tarafından geliştirilen aşı için kritik kaynakları kesmekte kullanıldı. Rusya’nın Ukrayna’yı hedef alan siber saldırıları, uluslararası havaalanı, posta hizmetleri, benzin istasyonları ve ATM’ler dahil olmak üzere çok sayıda önemli servisi hizmet dışı bıraktı.
Eski ABD Başkanı Obama döneminin Siber Güvenlik Koordinatörü olan The Cyber Threat Alliance (CTA) adlı grubun lideri Michael Daniel, Beyaz Saray programıyla ilgili olarak, “Programda yer alan kararların hiçbiri risksiz olarak kabul edilemez. Bu, işin doğasında yok. Ancak mevcut durum, sık sık güncellenen ve birçok farklı algoritma barındıran programın bir an önce yeniden yazılmaya ihtiyacı olduğunu gösteriyor” şeklinde konuştu.
Program, ABD istihbarat servislerinin yanı sıra Sağlık ve Sosyal Hizmetler Bakanlığı (HHS) ve Hazine Bakanlığı gibi önemli kurumları da kapsıyor. NSA, tespit edilen açıkların hiçbir rakip veya suçlu tarafından tespit edilmediğinden ve hastaneler, bankalar veya ülkenin yurtdışındaki çıkarları gibi ABD altyapısına karşı kullanmayacağından emin olmak istiyor.
Durumun tam olarak Symantec’in ortaya çıkardığı son bulgularda görüldüğü gibi olduğunu söyleyen Chien, ABD’li yetkililerin gelecekte kendi hack araçlarının ABD’nin hedeflerine veya müttefiklerine karşı kullanılma ihtimalini hesaba katmaları gerektiğini söyledi. Buna karşın NSA’nın resmi bir sözcüsü, ajansın Symantec raporu hakkında henüz bir yorumu olmadığını belirtti.
Chien’i endişelendiren Symantec raporunun unsurlarından biri de, ABD Adalet Bakanlığı'nın 2017'de Buckeye Group’un 3 üyesi hakkındaki iddianamesinin ardından ortadan kaybolmalarına rağmen NSA’dan çalınan hack araçlarının geçtiğimiz Eylül ayına kadar Avrupa ve Asya’daki siber saldırılarda kullanılmaya devam etmesi oldu.
Buckeye Group’un halen aktif olup olmadığını sorgulayan Chien, “Belki de söz konusu araçlar başka bir gruba verilmiştir. Ancak bunun cevabı bilinmiyor. İnsanlar gelir ve giderler. Ancak araçlar kalmaya devam eder” şeklinde konuştu.


Çinli hackerlar, ABD'nin hack araçlarını ele geçirip nasıl kullandılar?
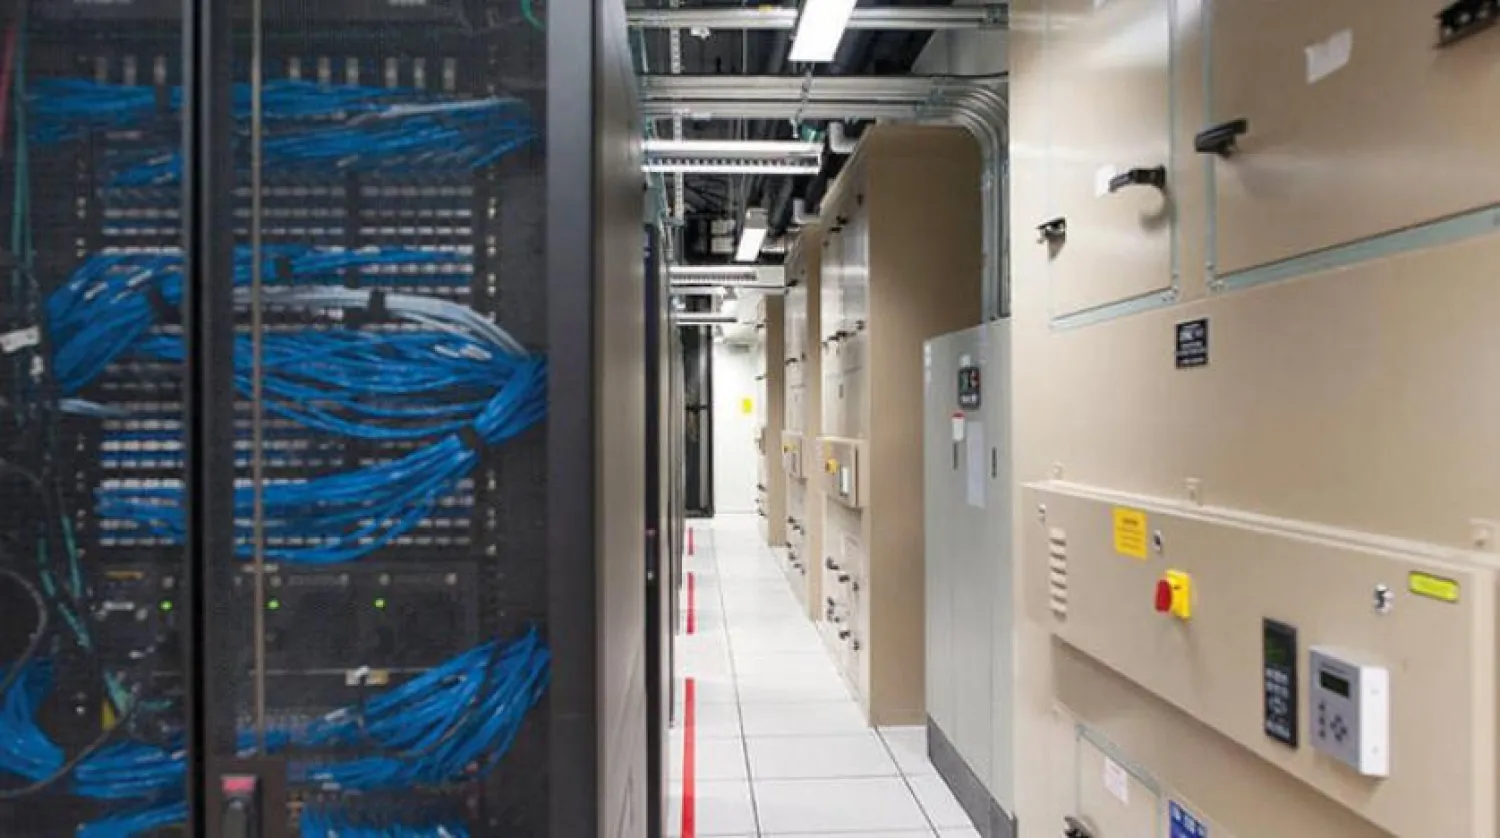
Symantec şirketinin Kaliforniya’daki sunucuları (New York Times)

Çinli hackerlar, ABD'nin hack araçlarını ele geçirip nasıl kullandılar?
Symantec şirketinin Kaliforniya’daki sunucuları (New York Times)
لم تشترك بعد
انشئ حساباً خاصاً بك لتحصل على أخبار مخصصة لك ولتتمتع بخاصية حفظ المقالات وتتلقى نشراتنا البريدية المتنوعة
