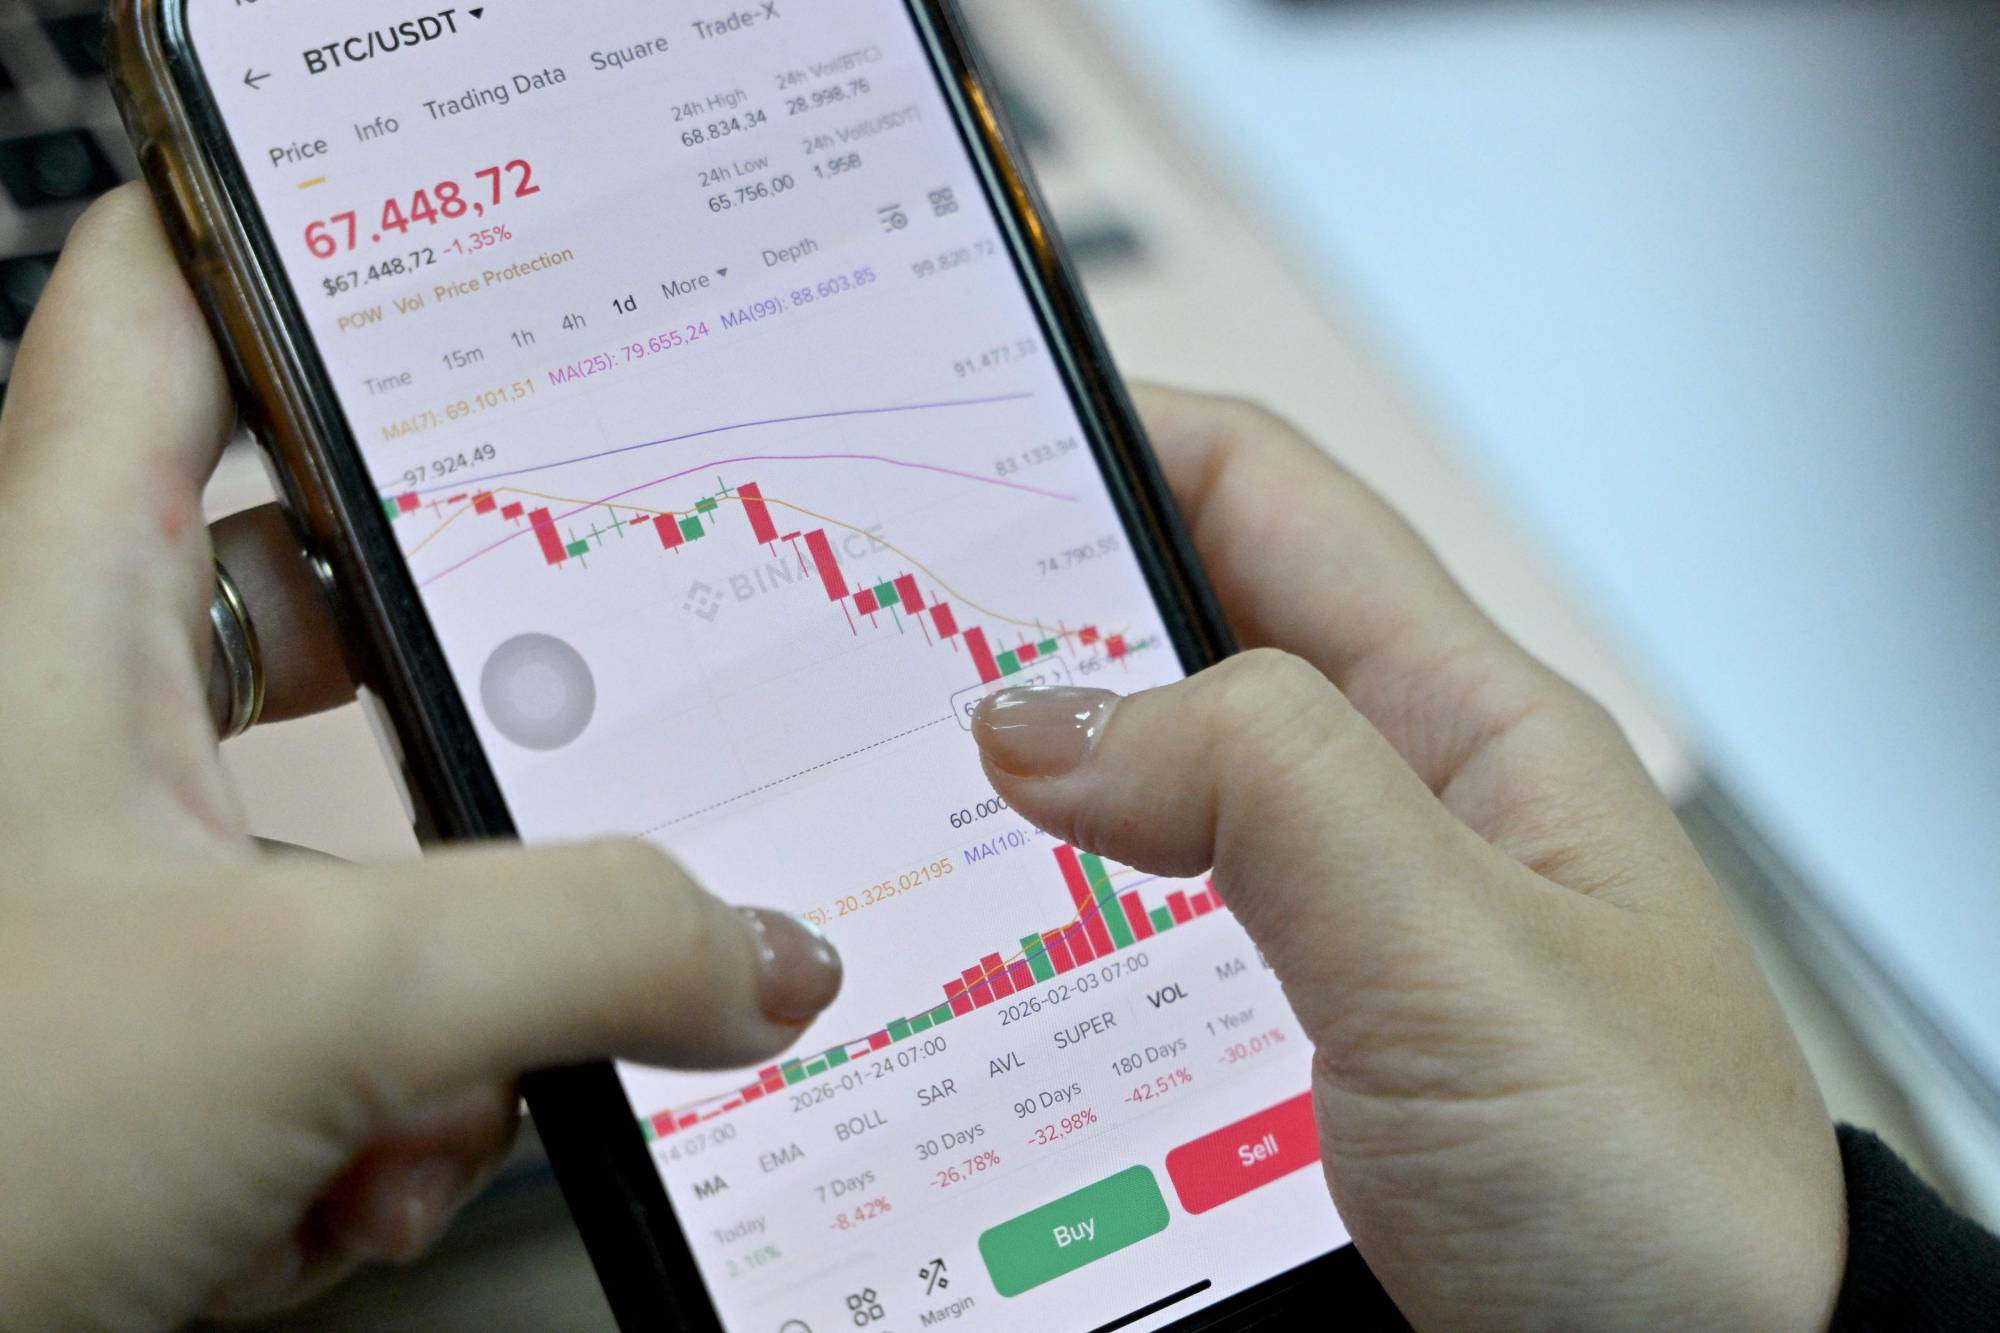


Blok zinciri (blockchain) verilerinin analizi konusunda uzmanlaşmış üç şirket, Binance platformunu hedef alan son siber saldırının Kuzey Kore devleti tarafından desteklenen hackerlar tarafından gerçekleştirildiği sonucuna vardı. Resmî soruşturmanın ise sürdüğü bildirildi. The Independent gazetesinin haberine göre saldırının arkasında Kuzey Kore bağlantılı hackerlar bulunuyor.
Perşembe günü Binance platformuna ait cüzdanlardan en az 2 milyar dolar çalındı. Söz konusu saldırının, dünya genelinde bir kripto para alım satım platformunu hedef alan en büyük siber saldırı olduğu değerlendiriliyor.
Binance ve ilgili devlet kurumlarının soruşturmaları henüz tamamlanmamış olsa da blok zinciri güvenliği alanında faaliyet gösteren üç kuruluş, Pyongyang bağlantılı hackerların saldırıya karıştığına işaret etti. Bu kuruluşlar TRM Labs, Chainalysis ve ZachXBT olarak sıralandı.
İlk incelemeler, hackerlardan birinin Binance mühendislerinden birine ait ve ele geçirilmiş bir dizüstü bilgisayara erişim sağlayarak yetkisiz işlemler gerçekleştirdiğini ortaya koydu.
Bu saldırı, 2025 yılında Bybit platformuna düzenlenen ve Kuzey Koreli hackerların rekor düzeyde 1,5 milyar dolar çaldığı siber saldırının ardından geldi.
Uzmanlar, Kuzey Kore'nin siber saldırılardaki başarısının başlıca nedenlerinden birinin, hacker kadrolarının önemli bir bölümünü ülke dışında faaliyet gösterecek şekilde konumlandırması olduğunu düşünüyor.
TRM Labs, cuma günü yayımladığı raporda, son Binance saldırısının Kuzey Kore'nin TraderTraitor adlı hacker birimi tarafından gerçekleştirildiği konusunda yüksek derecede güven bulunduğunu bildirdi. Söz konusu birim, siber saldırılarıyla tanınan Lazarus Group ile bağlantılı.
Şirket, bu değerlendirmesinin blok zincirine kaydedilen işlemlerden (on-chain) elde edilen verilerin yanı sıra blok zinciri dışındaki kaynaklardan (off-chain) sağlanan güçlü istihbarat bilgilerine dayandığını açıkladı.
Chainalysis yetkililerinden Johnny Levin de saldırının büyük olasılıkla Kuzey Kore bağlantılı TraderTraitor grubu tarafından gerçekleştirildiğini söyledi.
Sabotaj saldırılarından milyarlarca dolarlık hırsızlığa
Siber güvenlik uzmanları, Kuzey Kore'nin siber saldırı yöntemlerinin son 10 yılda köklü bir değişim geçirdiğine dikkat çekiyor.
Pyongyang'ın operasyonları başlangıçta, 2014 yılında Sony Pictures'a düzenlenen saldırıda olduğu gibi sistemleri devre dışı bırakmaya ve kargaşa yaratmaya odaklanıyordu. Ancak zamanla kripto para cüzdanları ve merkez bankaları, büyük miktarda para çalmak amacıyla hedef alınmaya başlandı.
Kuzey Koreli hackerlar, ülke dışındaki finansal sistemlere sızma konusunda giderek artan bir kapasite sergiledi. Çalınan paraların, Pyongyang'ın nükleer silah programını finanse etmek amacıyla kullanıldığı belirtiliyor.
Japonya Dışişleri Bakanlığı, geçen yıl yayımladığı bir raporda, Kuzey Kore'nin siber saldırı kapasitesinin lider Kim Jong-un döneminde genişlediği uyarısında bulundu. Raporda, bu kapasitenin yüksek düzeyde gelişmiş, kapsamlı bir ulusal programa dönüştüğü ve Çin ile Rusya'nın siber programlarına yaklaştığı ifade edildi.
Kuzey Koreli hackerlar neden yurt dışında faaliyet gösteriyor?
Kuzey Kore'de küresel internet ağına erişimin son derece kısıtlı olması nedeniyle, hackerların Çin ve Rusya gibi ülkelerden faaliyet göstermesi daha gelişmiş dijital altyapıdan yararlanmalarını sağlıyor.
Yabancı IP adreslerinin kullanılması da gerçek konumlarının gizlenmesine yardımcı oluyor ve siber saldırıların kaynağının tespit edilmesini zorlaştırıyor.
Japonya Dışişleri Bakanlığı, raporlarından birinde Kuzey Kore'nin dünya genelinde gerçekleştirdiği siber saldırıların çoğunlukla «yurt dışında yaşayan Kuzey Kore vatandaşları ile yabancı işbirlikçilerden oluşan ağlar» aracılığıyla kolaylaştırıldığını belirtti.
Hackerların ülke dışında bulunmasının önemi yalnızca saldırıların gerçekleştirilmesini ve kaynaklarının gizlenmesini kolaylaştırmakla sınırlı değil. Bu durum, çalınan kripto paraların geleneksel nakit paraya dönüştürülmesi için yabancı finans ağlarıyla işbirliği yapılmasına da imkân tanıyor.
Güneydoğu Asya... Siber operasyonların hem hedefi hem üssü
Uzmanlar, Güneydoğu Asya'nın Kim Jong-un yönetiminin siber ağında temel bir konuma geldiği uyarısında bulunuyor. Bölge, hem siber saldırıların hedefi hem de Pyongyang'ın elektronik operasyonlarının yürütüldüğü bir üs işlevi görüyor.
Stratejik ve Uluslararası Çalışmalar Merkezi (CSIS) tarafından yayımlanan bir rapora göre Kuzey Kore, Kamboçya, Tayland ve Endonezya'nın da aralarında bulunduğu ülkelerin dijital altyapısına yönelik kötü amaçlı yazılımlar ve yetkisiz erişim araçları yerleştirdi.
Bu yöntem, Pyongyang'ın dünya genelinde yürüttüğü siber operasyonların gizliliğini sürdürmesine imkân sağladı.
Sahte kimliklerle faaliyet gösteren binlerce siber ajan
Yeni Amerikan Güvenliği Merkezi (Centre for a New American Security-CNAS) tarafından 2020 yılında yayımlanan ve Kuzey Kore'nin yurt dışındaki siber ağını ele alan raporda, Hindistan'ın da Kuzey Koreli siber ajanların faaliyet gösterdiği ülkeler arasında bulunduğu belirtildi.
Şarku’l Avsat’ın edindiği bilgelere göre dünya genelinde faaliyet gösteren bu ajanların toplam sayısı 6 bine ulaşabiliyor. Söz konusu kişilerin Çin, Hindistan, Rusya, Belarus ve Malezya gibi ülkelerde faaliyet yürüttüğü bildiriliyor.
Bu kişiler, yabancı şirketlerde iş bulabilmek amacıyla başka ülkelerin vatandaşları olduklarını iddia ederek sahte kimlikler kullanıyor.
Kuzey Koreli ajanlar, Pyongyang'ın gözetiminde erken yaşlardan itibaren başlayan hazırlık ve eğitim programlarından geçiriliyor. Bu programlarla, Kuzey Kore'nin benimsediği siber savaş stratejisinde görev almaları için yetiştiriliyorlar.