


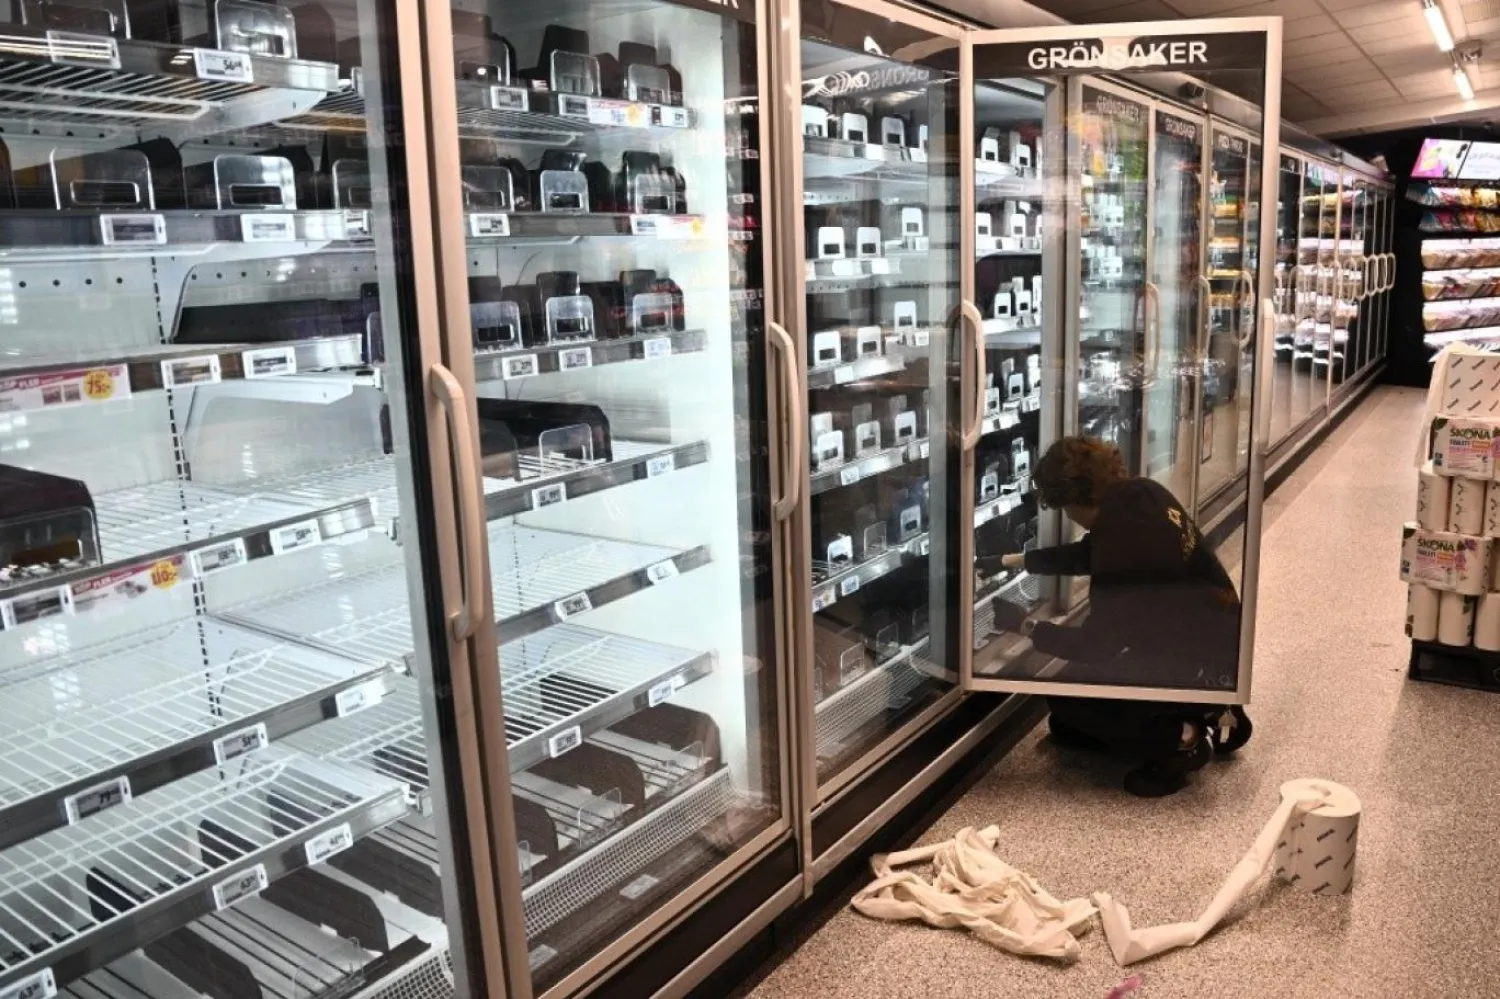

Avrupa, süpermarketlerdeki soğutma sistemlerine düzenlenen siber saldırıların ardından güvenlik önlemlerini artırmaya odaklandı.
İlk saldırı dalgası yaklaşık üç hafta önce Fransa'da gerçekleşmiş, yaklaşık 700 süpermarketin soğutma sistemleri hedef alınmıştı.
İkinci dalga ise 2 Kasım'da düzenlendi. İsveçli süpermarket zincirlerinden Coop'un 7, ICA'nın ise 23 mağazası saldırıdan etkilendi. Aynı tarihte Almanya'da da en az 5 mağazanın soğutma sistemi hedef alınırken, Carrefour'un Belçika'daki 15 şubesi siber saldırıya uğradı.
Bunlara ek olarak Estonya, Finlandiya, İrlanda, İtalya, Lüksemburg, Hollanda ve Portekiz'deki süpermarketlere de siber saldırı düzenlendi.
Wall Street Journal ve Reuters'ın analizlerinde, süpermarketlerdeki soğutma sistemlerine düzenlenen siber saldırılar nedeniyle tonlarca gıdanın imha edildiği aktarılıyor.
Siber güvenlik uzmanlarına göre saldırganlar, market zincirlerinin ve soğutma ekipmanı üreticilerinin sistemleri uzaktan yönetmek için kullandığı internete bağlı bilgisayarları ele geçirdi. Bazı saldırılarda güncel olmayan yazılımların kullanıldığı sistemlerin hedef alındığı düşünülüyor.
Siber güvenlik şirketi Claroty'nin ağustosta yayımladığı raporda, Danimarkalı soğutma ekipmanı üreticisi Danfoss'un bazı cihazlarında güvenlik açığı olduğu bildirilmişti. Firma da bunu gidermek için yazılım güncellemesi yayımlamıştı. Ancak ABD'li siber güvenlik firması Censys'ten araştırmacı Silas Cutler'a göre 2 Kasım itibarıyla, aralarında ABD'deki 41 sistemin de bulunduğu 800'den fazla Danfoss cihazı hâlâ saldırılara açıktı.
Danfoss kontrol cihazlarının varsayılan yönetici şifresinin "12345" olarak belirlendiği de ortaya çıktı. Ancak saldırıya uğrayan süpermarketlerdeki sistemlerde bu şifrenin kullanılıp kullanılmadığı bilinmiyor.
Siber tehditleri takip eden Previdian şirketinin kurucusu Ryan Dwhurts, varsayılan şifrenin değiştirilmemesinin büyük tehlike yaratacağını belirterek, "2026'da işletmelerin bu kadar güvensiz yazılımlar sattığına inanmak güç. Bu gerçekten şoke edici" diyor.
Fransa'nın siber güvenlik kurumu CERT-FR, 12 Ekim'de yayımladığı raporda Danfoss'un yanı sıra ABD merkezli soğutma ekipmanı üreticisi Copeland'in geliştirdiği cihazların saldırılara açık olduğunu bildirmişti. Güvenlik önlemlerinin artırılması ve cihazlara ait sistemlerin internet bağlantısının kesilmesi tavsiyesinde bulunmuştu.
Uluslararası denetim firması Deloitte'tan siber güvenlik uzmanı Frank Groenewegen de internet bağlantısını kesmenin saldırganların bu sistemlere erişmesini engelleyebileceğini vurguluyor.
Saldırıları kimin düzenlediği henüz tespit edilemedi. Avrupa istihbaratından yetkililer, Ukrayna'yla savaş halindeki Rusya'nın son dönemde NATO ülkelerine karşı sabotaj ve siber saldırı faaliyetlerini artırabileceğini öne sürmüştü.
Siber güvenlik şirketi Sophos'tan Rafe Pilling, devlet destekli bilgisayar korsanları kadar bağımsız hareket eden saldırganların da değerlendirmeye alınması gerektiğini söylüyor. Uzman, saldırılarda herhangi bir kötü amaçlı yazılım kullanılmadığına dikkat çekerek, bunun suçlunun tespit edilmesini zorlaştırdığını belirtiyor.
Independent Türkçe, Reuters, Wall Street Journal, Guardian


