Twitter'ın mavi tiki, dezenformasyon yapanlar için bir silaha mı dönüştü?

Elon Musk'ın arka planında Twitter logosu bulunan hesabından bir görsel (Reuters)
TT

Twitter'ın mavi tiki, dezenformasyon yapanlar için bir silaha mı dönüştü?

Elon Musk'ın arka planında Twitter logosu bulunan hesabından bir görsel (Reuters)

Fransız Haber Ajansı AFP, Twitter’da uzun zamandır orijinal içeriklerin ve birçok durumda güvenilirliğin garantisi olarak görülen hesap doğrulama aracı mavi tikin, yanlış bilgi yaymanın etkili bir yolu haline geldiğini ve dezenformasyon yapanlara ve komplo teorilerini destekleyenlere hiç beklenmedik bir erişim olanağı sağladığını bildirdi.

Haziran ayında, mavi tikle doğrulanan bir hesap, ABD'de çok sayıda insanın ölümüne yola açan fentanil ve ksilazin karışımı ‘zombie drug’ın (zombi ilacı) Fransa’yı ‘istila ettiği’ yönündeki yanlış bir bilgi verdi. Şarku’l Avsat’ın AFP’den aktardığı habere göre teyit ekipleri mesajın yüzlerce kez paylaşıldığını aktardı.

Geçmişte mavi tik almak ve ardından platformun algoritmaları sayesinde daha geniş kitlelere erişebilmek için hesap sahibinin tanınmış bir kişi olması ve kimlik kontrolünden geçmesi gibi bazı şartları yerine getirmesi gerekirken, artık (aylık 8 dolardan başlayan fiyatlarla) ‘Twitter Blue’ hizmetine üye olmak yeterli oluyor.

Birçok kullanıcının zihinlerinde mavi tik, halen bu hesaplar tarafından paylaşılan tweetlerin güvenilirliği ve hesap sahibinin kimliğinin gerçek olduğu anlamına geldiğinden kafa karışıklığı yaşanmaya devam ediyor.

Kısa bir süre öncesine ait başka bir örnekte, binlerce kez retweetlenen bir tweet, mavi tik sahibi birden fazla hesap tarafından viral hale geldi. Kuzey Afrika ve Ortadoğu vatandaşlarını Batı ülkelerinden vatandaşlık alma fırsatı karşılığında ‘Ukrayna karşı saldırısına’ katılmaya çağıran sahte bir reklam yer aldı.

Europa: The Last Battle (Avrupa: Son savaş) adlı beyaz üstünlükçülüğü ve anti-Semitizmin savunucuları arasında iyi bilinen İsveç yapımı neo-Nazi propaganda filmi, bu tür paylaşımlar sayesinde yeniden gündem oldu.

Dijital kültürler ve internette radikalizm uzmanı Tristan Mendès France, “İster Ukrayna savaşı, ister Kovid-19 salgını isterse Fransa'daki son olaylarla ilgili olsun dezenformasyonun başlıca eksenleri, algoritmik destekten yararlanan mavi tikli hesaplar aracılığıyla öne sürülüyor” değerlendirmesinde bulundu.

Dijital Nefretle Mücadele Merkezi (CCDH) CEO'su Imran Ahmed, haziran ayı başlarında yaptığı bir değerlendirmede, “Bir zamanlar etkinin ve özgünlüğün göstergesi olan Twitter'daki mavi tik, artık nefret tellallığıyla ve komplo teorileriyle yakından ilişkilendiriliyor” ifadelerini kullandı.

Algoritma

Twitter’daki yeni kimlik doğrulama sistemi, geçtiğimiz kasım ayında belirsizliğin hakim olduğu bir ortamda hayata geçirildi. Twitter'ın şu anki sahibi milyarder Elon Musk'a göre bu sistem Twitter’ı tüm kullanıcılar için eşit şekilde erişilebilir hale getirecek ve sahte hesaplarla mücadele edecekti. Aynı zamanda şirketin gelir kaynaklarının çeşitlendirilmesi de hedeflenmişti.

Musk’ın Twitter’ı devralmasından önce sosyal ağdan uzaklaştırılan ırkçı, anti-Semitizm destekçisi, komplocu ve kışkırtıcı açıklamalar yapan hesaplar bu yeni sistem sayesinde yeniden etkinleştirildi.

Bu hesaplardan bazıları, sadece birkaç hafta içinde, şu anda 500 milyondan fazla aktif kullanıcıya sahip olan Twitter'da 15 yıl boyunca sahip olduklarından daha fazla takipçi kazandılar.

Tristan Mendès France, 2017 yılında Charlottesville'da ırkçılık karşıtı bir aktivistin bir neo-Nazi sempatizanı tarafından linç edilerek öldürülmesinin ardından kendilerini sansürleyen büyük sosyal medya platformları tarafından dışlanmış hisseden aşırı sağcı kullanıcılar olduğunu söyledi.

Mendès France’a göre Twitter'daki mavi tik alma kurallarındaki değişiklik, mavi tik satın alarak platformda yeniden varlık kazanmayı başaran aşırı sağcı kullanıcılar için adeta bir nimet oldu.

Bu değişiklik, Elon Musk’ın tam bir ifade özgürlüğü çağrısı yapan konuşmalarıyla baştan çıkan komplo teorisyenlerini de cezbetti.

Bildirmek yararsız

İnternet sitelerinin güvenilirliğini değerlendiren NewsGuard şirketi, nisan ayında yanlış bilgi yayan bazı hesaplara verilen yeni meşruiyet konusunda bir uyarıda bulundu.

Uyarının yapılmasının üzerinden üç ay geçerken bu eğilim daha da genişliyor gibi görünüyor CCDH’ye göre mavi tik ile doğrulanan hesaplardaki ‘çeşitlilik beyaz soykırımı için bir bahanedir’ ya da ‘Hitler haklıydı’ gibi iddialarla ilgili çok sayıda ihbar olmasına rağmen bu hesapların sahiplerine herhangi bir ceza uygulanmadı.

Newsguard’ın Avrupa'dan Sorumlu Yazı İşleri Müdürü Chine Labbe, bu ‘tehlikeli kombinasyonun’ özellikle önemli olduğunu, çünkü birçok ‘kaliteli kaynağın’ aylık olarak Twitter Blue aboneliği ödemeyi reddettiğini ve bu durumun Twitter’daki etkileşimlerini azalttığını söyledi.

Labbe, sözlerini şöyle sürdürdü:

Twitter'a rakip olacak Meta şirketi tarafından geliştirilen Threads'in yükselişiyle ne olacağını tahmin etmek zor, ancak tüm güvenilir kaynakların platformdan ayrılması riski söz konusu.

Öte yandan Twitter, AFP’nin konuyla ilgili yorum talebine, çöp yığını şeklindeki emojiler dizisiyle otomatik yanıt vermekle yetindi.
Tek bir tıklamaya bile ihtiyaç duymadan telefonlara sızabilen yapay zekâ destekli bir araç geliştirildi

Araştırmacılar, mağdurun herhangi bir şeye tıklamasına gerek kalmadan iOS ve Android işletim sistemleri üzerinden yayılabilen ilk “bilgisayar solucanını” geliştirdi (Arşiv- Reuters)
TT

Tek bir tıklamaya bile ihtiyaç duymadan telefonlara sızabilen yapay zekâ destekli bir araç geliştirildi

Araştırmacılar, mağdurun herhangi bir şeye tıklamasına gerek kalmadan iOS ve Android işletim sistemleri üzerinden yayılabilen ilk “bilgisayar solucanını” geliştirdi (Arşiv- Reuters)

Kaliforniya merkezli siber güvenlik şirketi “Calypso”da görev yapan küçük bir araştırmacı ekibi, gelişmiş yapay zekâ modellerinin yardımıyla Çin’de yaygın olarak kullanılan sosyal medya ve mesajlaşma platformu WeChat’e sızabilen ve platform üzerinde tam kontrol sağlayabilen bir hackleme aracı geliştirmeyi başardı.

Saldırı araçlarını satmak yerine siber savunmayı güçlendirmek amacıyla geliştirdiğini belirten Calypso’nun Üst Yöneticisi (CEO) Tai Dong, söz konusu güvenlik açığının “olağanüstü” olduğunu söyledi. Dong, ABD’nin New York Times (NYT) gazetesine yaptığı açıklamasında, açığın basitliği ile sahip olduğu geniş imkânların bilgisayar korsanları açısından “bir rüyanın gerçeğe dönüşmesi” anlamına geldiğini belirtti.

Söz konusu saldırı, yapay zekânın olağanüstü hızla gelişmesinin ve düzenleyici kurumların, hatta önde gelen geliştiricilerin bile bu gelişime ayak uydurmakta zorlandığı bir ortamın en yeni ve en kaygı verici örneklerinden biri olarak değerlendiriliyor.

Calypso, “WeWorm” adını verdiği saldırının, bilinen ilk “bilgisayar solucanı” olduğunu belirtti. Bilgisayar solucanları, insan müdahalesine ihtiyaç duymadan bir cihazdan diğerine kendi kendine yayılabilen kötü amaçlı yazılım türü olarak tanımlanıyor. Şirket, WeWorm’un Apple’ın iOS ve Google’ın Android işletim sistemlerinde, mağdurun herhangi bir şeye tıklamasına veya dokunmasına gerek kalmadan yayılabildiğini açıkladı.

“Zero-click” olarak bilinen tıklamasız saldırılar, kimlik avı amacıyla kullanılan geleneksel e-posta ve kısa mesajlardan çok daha tehlikeli kabul ediliyor. Bunun nedeni, mağdurun önceden hazırlanmış bir dijital tuzağa düşmesini gerektirmemesi ve bu nedenle savunulmasının son derece zor olması.

Siber saldırı (Reuters)

WeChat’in sahibi Çinli teknoloji şirketi Tencent’in bir sözcüsü de güvenlik açığının varlığını doğruladı. Sözcü, Calypso’nun kendileriyle iletişime geçmesinin ardından sorunun giderildiğini belirtti.

Sözcü yaptığı açıklamada, şirketin söz konusu sorunun güvenliği tehlikeye attığına veya herhangi bir kullanıcıyı etkilediğine inanmasını gerektirecek bir neden bulunmadığını söyledi. Ayrıca kullanıcıların uygulamada herhangi bir güncelleme yapmasına gerek olmadığını ifade etti.

Bununla birlikte, söz konusu keşfin, gelişmiş yapay zekâ modellerinin yakın gelecekte dijital güvenliğe ilişkin temel varsayımları sarsacak karanlık bir dönemin habercisi olabileceği yönündeki endişeleri artırması bekleniyor. Bu modellerin, en azından kısa vadede, kötü niyetli bilgisayar korsanlarına önemli bir avantaj sağlayabileceği değerlendiriliyor.

Calypso, çalışmasında açık kaynaklı yapay zekâ modellerinin yanı sıra ABD merkezli öncü yapay zekâ modellerinin bir kombinasyonundan yararlandığını açıkladı. Ancak hangi modellerin kullanıldığını belirtmedi.

WeWorm saldırısında, bir WeChat hesabına sızıldıktan sonra saldırgan mesajları okuyup gönderebiliyor, arama yapabiliyor ve mağdurun hesabını kontrol edebiliyordu.

“Bilgisayar solucanları”, bir bağlantıya veya dosyaya tıklanmasını gerektirmeyen yazılım açıklarından yararlanarak kendi kodlarını ağ veya internet üzerinden otomatik biçimde yayabiliyor. Bu da hızlı ve kolay şekilde çoğalmalarını sağlıyor. WeWorm da bu olayda WeChat hesapları üzerinden aynı yöntemle yayıldı.

WeChat, bu yıl yayımladığı bir blog yazısında aylık 1,4 milyardan fazla aktif kullanıcısı bulunduğunu açıkladı. Bu rakam, uygulamayı dünyanın en yaygın kullanılan platformlarından biri haline getiriyor. Kullanıcıların büyük çoğunluğu ise Çin’de bulunuyor.

Öte yandan, daha önce ABD Ulusal Güvenlik Ajansı’nda (NSA) baş veri bilimcisi olarak görev yapan Finn Nguyen, söz konusu kötü amaçlı yazılımı şimdiye kadar gördüğü “en tehlikeli ve en endişe verici siber saldırılardan biri” olarak nitelendirdi.

Kendi kendine yayılabilen bilgisayar solucanları daha önce de ortaya çıkmıştı. Bu tür yazılımlar birkaç on yıl önce daha yaygındı ancak o dönemde cep telefonu yazılımlarını hedef almıyordu.

Nguyen, WeChat solucanının hesaplara hızla sızmasının ardından hesapların adres defterinde kayıtlı tüm numaralara otomatik olarak yayılabilmesi nedeniyle özellikle endişe verici olduğunu belirtti. Bunun kötü amaçlı yazılımın “son derece hızlı bir şekilde yayılmasına” imkân verdiğini söyleyen Nguyen, “Saatler içinde saldırı yüz milyonlarca cihaza ulaşabilir” dedi.

Son haftalarda OpenAI ve aralarında Calypso’nun da bulunduğu 100’den fazla büyük teknoloji şirketi, yayımladıkları açık mektupta yapay zekâ destekli yeni bir siber saldırı dalgasının yaklaşmakta olduğu uyarısında bulundu. Şirketler, kurumlar ve hükümetlerin bu tehdide karşı hazırlıklı olması gerektiğini vurguladı.

Bu mektup, yapay zekâ modellerinin gerçekleştirdiği bir dizi siber saldırının ardından yayımlandı. Bazı vakalarda bu modellerin test ortamlarından çıkarak başka şirketlere saldırmayı başardığı belirtildi.

Şarku’l Avsat’ın NYT’den aktardığı habere göre Microsoft’un kurucu ortağı milyarder Bill Gates verdiği röportajda, bu risklerle mücadelenin “dünyanın en önemli önceliği” olması gerektiğini söyledi.

OpenAI CEO’su Sam Altman ise geçen hafta Kuzey Carolina’da düzenlenen G20 toplantısında yaptığı konuşmada, “Büyük bir tehditle karşı karşıyayız. Çok acil şekilde harekete geçilmediği takdirde siber güvenlik konusunda son derece kötü gelişmeler yaşanacak” ifadelerini kullandı.


GPS sistemlerini saatlerce devre dışı bırakan güneş fırtınasının gizemi aydınlandı

12 Kasım 2025'te uzay istasyonundan görüntülenen kuzey ışıkları (NASA)
TT

GPS sistemlerini saatlerce devre dışı bırakan güneş fırtınasının gizemi aydınlandı

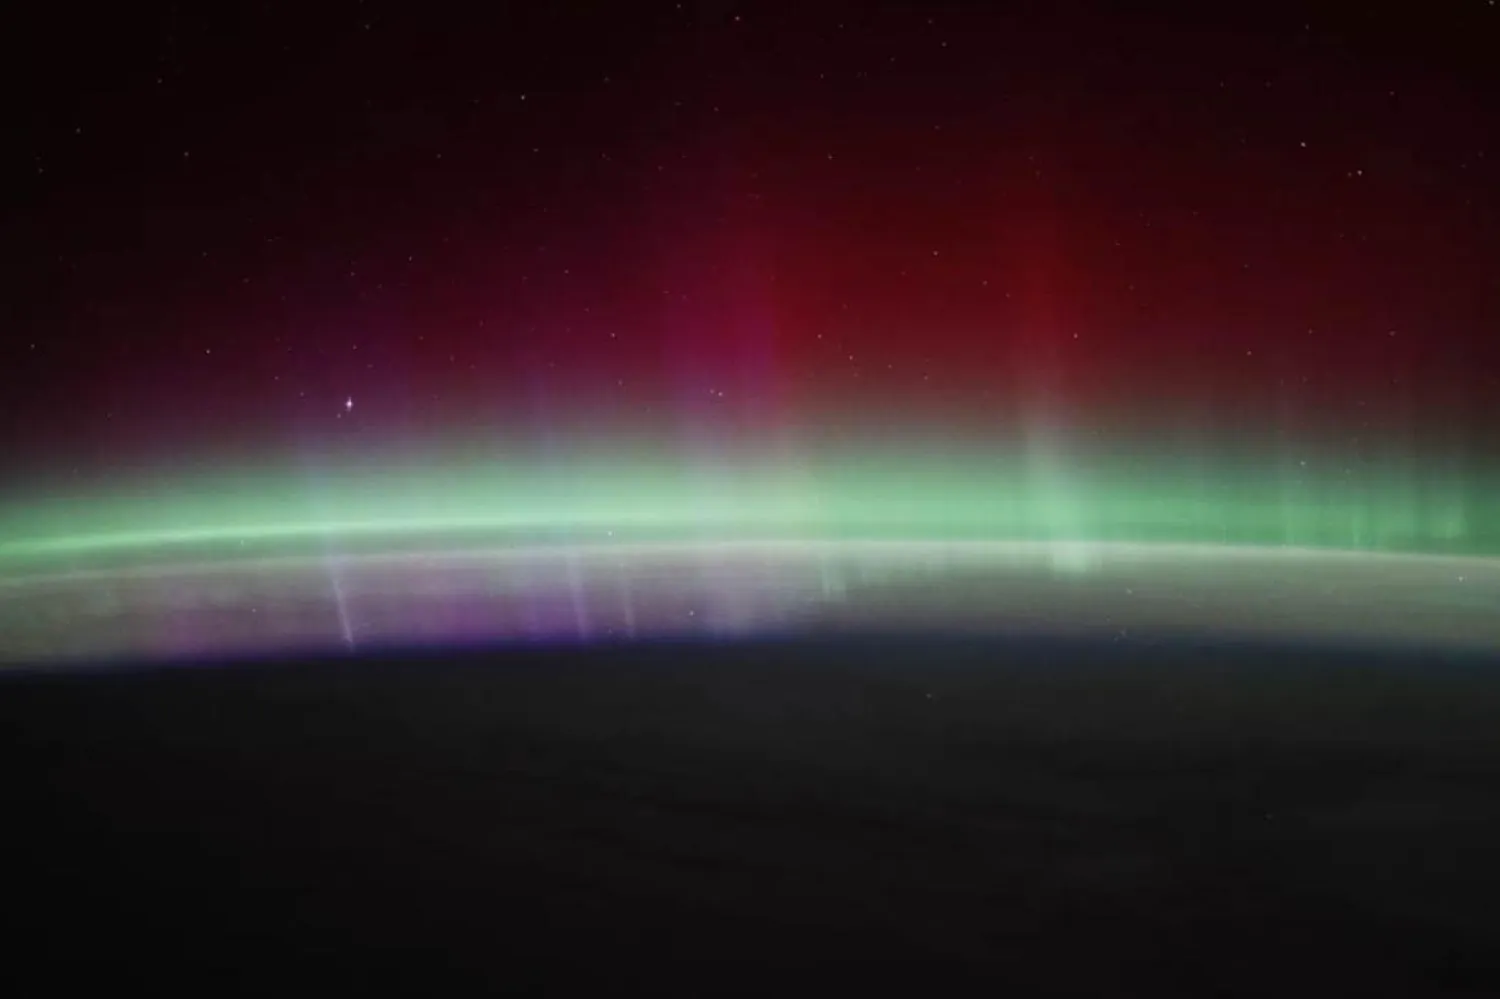
12 Kasım 2025'te uzay istasyonundan görüntülenen kuzey ışıkları (NASA)

Yeni bir araştırmaya göre geçen yıl kasımda Dünya'yı vurarak daha önce hiç görülmemiş GPS kesintilerine yol açan şiddetli güneş fırtınası, Amerikan tarım sezonunda meydana gelseydi "ciddi kayıplara" yol açabilirdi.

Güneş fırtınaları, Dünya'da çoğunlukla Kuzey ve Güney kutuplarının üzerindeki semalarda görülebilen göz kamaştırıcı kuzey ışıklarına (aurora) yol açabiliyor.

Ancak bazen şiddetli güneş fırtınaları, Kuzey Avrupa ve Amerika'nın daha düşük enlemlerinde bile görülebilen dinamik kuzey ışıklarını tetikleyebiliyor.

Aktif bir güneş lekesi bölgesinden fırlayan devasa bir güneş patlamasının 11 Kasım'da tetiklediği böyle bir aurora, ABD'nin güneyindeki Florida'nın orta kesimlerinde bile görülmüştü.

Bu olay, Dünya'nın elektrik yüklü üst atmosfer tabakası iyonosferde, normal auroralarda görülenlerden çok daha uzağa yayılan bir türbülansa yol açmıştı.

İyonosferde güneş fırtınaları sonucu gerçekleşen bozulmaların en şiddetli görüldüğü yerler genellikle kutup bölgelerinin yakınlarıdır.

Bilim insanları Kasım 2025'teki güneş fırtınasının, Dünya'nın iyonosfer tabakasında normalden daha güneyde türbülansa yol açtığını ve 10 metreden fazla bir alanda GPS navigasyon sistemlerinin doğruluğunu geçici olarak azalttığını tespit etti.

Araştırmacılar, bulguları hakemli dergi Geophysical Research Letters'ta yayımlanan araştırmada şöyle yazıyor: 

Bu çalışma, aurora parlaklığıyla teknolojik sistemler üzerindeki etkileri arasında bağlantı kurarak genellikle nispeten sakin kabul edilen orta enlem bölgelerinde 10 metreyi aşan yatay konumlandırma hatalarının meydana geldiğini saptadı.

Araştırmada bilim insanları, aurora kameralarıyla yapılan gözlemleri, ABD ve Kanada genelindeki yer tabanlı GPS alıcı ağlarından elde edilen verilerle birleştirdi.

Güneş fırtınası sırasında ve sonrasında iyonosferdeki elektron yoğunluğunu, bu atmosfer katmanındaki türbülansı, sinyal dalgalanmalarını ve GPS konum belirleme hatalarını haritalandırdılar.

Bilim insanları, güneş fırtınası nedeniyle yüksek enerjili elektronların Dünya'nın manyetik alan çizgileri boyunca aşağı doğru hareket ettiğini ve geniş bir enlem aralığında üst atmosferdeki gazlarla çarpıştığını belirledi.

Çalışmada, bunun sonucunda kıta ABD'sinin büyük bir bölümünde GPS sinyal genliğinde güçlü titremeler meydana geldiği ortaya çıktı.

bgnhmj
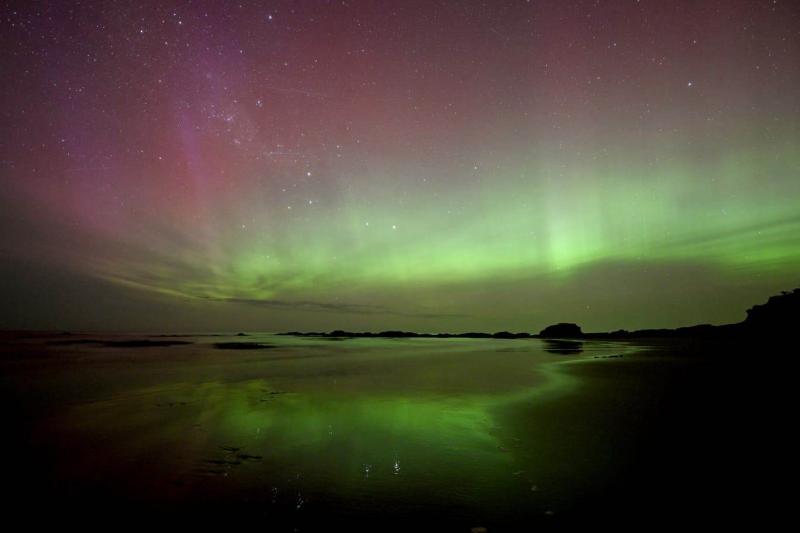
13 Kasım 2025'te Dunedin'deki Brighton Beach'in suları üzerinde ufukta parıldayan ve güney ışıkları diye de bilinen Aurora Australis (AFP)

Araştırma, tüm enlemlerdeki topluluklara aurora kaynaklı GPS aksaklıklarına daha hazırlıklı olma çağrısı yapıyor.

Bilim insanları, özellikle günümüzde otonom ulaşım ve hassas tarımda GPS'in oynadığı kilit role dikkat çekiyor.

Güneş fırtınalarının neden olduğu GPS kesintilerinin bu sektörler üzerinde ciddi etkiler doğurabileceği uyarısında bulunuyorlar.

Araştırmacılar, "Kasımdaki süper fırtınanın başlangıcı, ABD'deki tarım sezonunda gerçekleşseydi Amerikan tarım ve ulaştırma sektörlerinde ciddi kayıplara yol açabilirdi" diye yazıyor.

Bu nedenle, fırtına sırasında yüksek ve orta enlemlerdeki düzensizlikleri anlamak için aurora özelliklerinin dinamiklerini kontrol edip belirleyen fiziksel süreçler hakkında bilgi sahibi olmak gerekiyor. Bunlar arasında aurora yayında bulunan enerji akışı, genişleme hızı ve çökelme ölçeği boyutları gibi, aksamaların meydana gelmesine katkıda bulunan unsurlar yer alıyor.

Independent Türkçe


Google'dan Chrome'a acil durum güncellemesi

Fotoğraf: Reuters
Fotoğraf: Reuters
TT

Google'dan Chrome'a acil durum güncellemesi

Fotoğraf: Reuters
Fotoğraf: Reuters

Google, en ciddi siber güvenlik açıklarından birini tespit etmesinin ardından tarayıcısı Chrome için acil bir güncelleme yayımlamak zorunda kaldı.

Araştırmacı Salvatore Gulizia, dünya genelinde yaklaşık 3,6 milyar kullanıcısı bulunan son derece popüler internet tarayıcısındaki açığı keşfetti ve Google'a bildirdi.

ABD'li teknoloji devi, bunun "sıfır gün güvenlik açığı" diye bilinen ve hacker'lar tarafından halihazırda istismar edilen bir açık olduğunu belirtti.

Bu tür güvenlik açıkları özellikle endişe verici çünkü yazılım geliştiricilerinin bunlardan önceden haberi olmuyor. Bu da açığa karşı önlem alınabilmesi için geliştiricilerin elinde sıfır gün olduğu anlamına geliyor.

Windows, macOS ve Linux için yayımlanan güncelleme, CVE-2026-85046 diye tanımlanan güvenlik açığına yönelik 12 düzeltme içeriyor.

Google, kullanıcıların tarayıcılarını güncellemeleri için zaman tanımak amacıyla güvenlik açığına ilişkin ayrıntıları paylaşmadı.

Google, konuyla ilgili güvenlik duyurusunda, "CVE-2026-85046 açığından yararlanan bir yazılımın internette aktif olarak kullanıldığından haberdarız" dedi.

Kullanıcıların çoğunluğu gerekli güncellemeyi yükleyene kadar güvenlik açığına ilişkin ayrıntılara ve bağlantılara erişim kısıtlanabilir.

Güvenlik açığının, bir kişiyi kötü amaçlı kod içeren bir HTML sayfasını ziyaret etmesi için kandırarak istismar edilebileceği anlaşılıyor. Bu da saldırganların sözkonusu tarayıcı sekmesinin kontrolünü ele geçirmesine olanak tanıyabilir.

Bu durum, saldırganların sistemi çökertmesine, kötü amaçlı kod çalıştırmasına veya hassas verileri çalmasına imkan verebilir.

Güvenlik açığından kimlerin yararlandığı, kaç kişinin mağdur olduğu veya kimlerin hedef alındığına ilişkin herhangi bir bilgi paylaşılmadı.

The Independent, yorum almak için Google'la iletişime geçti.

Google Threat Intelligence Group (GTIG) araştırmacıları bilgisayar korsanlarının yapay zekayı kullanarak bir sıfır gün güvenlik açığı oluşturduğuna ilişkin ilk kanıtları bu yıl ortaya çıkarmıştı.

Araştırmacılar mayısta yayımladıkları raporda, "GTIG, ilk kez yapay zekayla geliştirildiğine inandığımız bir sıfır gün açığından faydalanan bir siber saldırgan tespit etti" diye yazdı.

Siber saldırgan, bunu geniş çaplı bir saldırıda kullanmayı planlıyordu ancak proaktif olarak gerçekleştirdiğimiz karşı keşif çalışması, açığın kullanılmasını engellemiş olabilir.

Google, Chrome kullanıcılarına en yeni sıfır gün açığına karşı korunmak için Ayarlar > Chrome Hakkında bölümünden internet tarayıcılarını güncellemelerini ve mevcut güncellemeleri yüklemelerini tavsiye etti.

Independent Türkçe