Yeni korsanların çağı: Gizli dünyayı kim kontrol ediyor?

Hackmanac'ın 2025 Küresel Siber Saldırılar Raporu’na dair bir okuma

2024 yılında 8 bin 350'den fazla başarılı siber saldırı kaydedildi (Getty)
TT

Yeni korsanların çağı: Gizli dünyayı kim kontrol ediyor?

2024 yılında 8 bin 350'den fazla başarılı siber saldırı kaydedildi (Getty)

Muhammed el-Cedi

Dijital teknolojilere olan küresel bağımlılık arttıkça siber tehditler daha tehlikeli ve karmaşık bir hal alıyor. Dijital güvenlik artık bir lüks veya ek bir seçenek değil, aksine modern ekonomiler, altyapılar ve toplumlar için ilk savunma hattına dönüştü. Dijital dönüşüme doğru hızla ilerleyen ve teknolojiyi soluyan bir dünyada, “dijital belirsizlik” (digital uncertainty) çağına girmeye başladık ve bu, tüm dünyanın siyasal, ekonomik ve toplumsal güvenliğinin kalbini vurmaya başladı.

Hackmanac Merkezi, dördüncü olan 2025 Küresel Siber Saldırılar Raporu’nda, dünyanın benzeri görülmemiş dijital gerginliğin yeni bir safhasına girdiğini doğrulayan rahatsız edici gerçekleri ortaya koydu. Raporda, sadece bir yıl içinde gerçekleşen binlerce başarılı siber saldırı incelenerek, ağların ön cepheye dönüştüğü ve yazılım saldırılarının sessiz imha silahları haline geldiği bir dönemin kasvetli tablosu çizildi. Hükümet altyapılarının hack'lenmediği, sağlık sisteminin şantajla tehdit edilmediği veya büyük bir şirketin siber saldırıya uğramadığı gün geçmiyor.

8 binden fazla başarılı saldırı

Rapora göre, 2024 yılında 8 bin 350'den fazla başarılı siber saldırı gerçekleşti ve bu bir önceki yıla göre yüzde 18’lik bir yükseliş anlamına geliyor. Saldırıların şiddetinde önemli bir artış yaşanırken, ortalama zarar endeksi (ESIX©) yüzde 3,8 arttı. Saldırıların hedefinde artık ikincil önemde veya çevresel sistemler değil, üretim, bilim ve teknoloji, sağlık gibi hayati sektörler var. Saldırılardan en fazla payı yüzde 15 ile imalat sektörü aldı. Onu yüzde 10 ile teknoloji ve bilimsel araştırma sektörü, ardından yüzde 33'lük şoke edici artışın görüldüğü sağlık sektörü takip etti. Bu dağılım, saldırganların davranışlarında stratejik bir değişimi ortaya koyuyor; zira artık amaçları sadece anlık finansal kazanç elde etmek değil, derin ekonomik ve toplumsal zararlar vermek.

Dark Web

Hackmanac'ın raporu sahnenin karanlık tarafını, yani Dark Web'i de atlamıyor. Saldırıların yüzde 55'ten fazlası geleneksel medya takibinin dışındaki Dark Web kaynakları üzerinden tespit edildi. Burası, çalınan verilerle, karmaşık saldırı araçlarıyla ve organize bilgisayar korsanlığı anlaşmalarıyla dolu paralel bir dünya ve kamuoyunun haberi olmadan, koruyanlar ile saldıranlar arasında sessiz savaşlar yaşanıyor.

Saldırı araçları düzeyinde ise kötü amaçlı yazılımlar (Malware; işlev bozan, bilgi toplayan ve cihazlara erişim sağlayan yazılımlar) hâlâ mevcut. Sosyal mühendislik (social engineering; bilgilerinizi siz fark etmeden çalmaya yönelik akıllıca hileler) tüm saldırıların yüzde 66'sını oluşturuyor, ancak artık tek silah değil. DDoS saldırıları (sunuculara işleme kapasitesini aşan sahte oturum açma isteği göndererek çökmesine yol açan bir saldırı türü) yüzde 83 gibi şaşırtıcı bir oranda arttı. Dijital kimlik hırsızlığı ve sosyal mühendislik saldırıları ise yüzde 39 arttı. En tehlikelisi ise saldırıların artık çok teknikli hale gelmesi, gasp, bilgisayar korsanlığı ve veri bozmayı bir arada yapabilmesi, bunlar saldırılara karşı koymayı daha da zorlaştırıyor. Raporda, saldırıların daha profesyonel hale geldiği, kötü amaçlı yazılımların kullanımında önemli artış olduğu ve fidye yazılımı çetelerinin faaliyetlerinin devam ettiği belirtiliyor. Hatta fidye yazılımı saldırıları (verilerinizi şifreleyen veya saklayan ve bunların karşılığında fidye talep eden dijital virüsler) hâlâ öncü konumda ve bu saldırılara RansomHub ve LockBit 3.0 gibi gruplar öncülük ediyor. Öyle ki kaydedilen tüm saldırıların yüzde 20'sinden fazlasını tek başlarına gerçekleştirdiler.

Rusya ve Çin yok

Saldırıların jeopolitik haritası incelendiğinde, saldırıların yüzde 42'sinin hedefinin ABD olduğu, ABD'yi İtalya, İngiltere ve Kanada'nın izlediği görülüyor. Rusya ve Çin'in kurban listelerinde göreceli olarak yer almaması, bir cevap sunmaktan ziyade daha fazla soru işareti doğuruyor. Bu iki ülkede bilginin sıkı bir şekilde kontrol edilmesi, kendilerine yönelik saldırıların gerçek boyutunun değerlendirilmesini zorlaştırıyor.

Dijital tehdit giderek artarken, daha tehlikeli özel bir gelişme öne çıktı; devletlerin siber saldırı arenasına giriş yapması. Tehditler artık yalnızca tek başına hareket eden bilgisayar korsanları veya fidye yazılımı çeteleriyle sınırlı değil. Bunun yerine ülkeler, politik, ekonomik ve yıkıcı casusluk amaçlarıyla sistematik bilgisayar korsanlığı eylemlerini doğrudan veya dolaylı olarak destekliyorlar. Nitekim bilgi savaşı yüzde 64 oranında artarken, internet, geleneksel angajman kurallarının dışında, karada değil, kablolar ve uydu ağları üzerinden yürütülen sessiz bir savaş arenasına dönüştü.

Körfez mercek altında

Bölgesel nüfuzu ve Vizyon 2030 projeleriyle dikkat çeken Suudi Arabistan, yaşadığı büyük dijital dönüşüm nedeniyle bu siber savaşın dışında kalmadı ve cazip bir hedef haline geldi. Siber güvenlik altyapısını güçlendirmeye yönelik büyük yatırımlarına rağmen, saldırıların gelişmesi ve özellikle hayati öneme sahip petrol ve finans sektörlerine yönelik saldırıların artması, sürekli bir teyakkuz hali ve proaktif yaklaşımlar gerektiriyor. Bu, sürekli bir zorluk olmaya devam ediyor ve hem hücum hem de savunma stratejilerinin geliştirilmesini gerektiriyor.

Küresel rekabet ve cazibe alanı

BAE ise bölgenin en gelişmiş dijital ekonomilerinden biri olarak öne çıkan bir hedef haline geldi. Teknolojik yeniliklerdeki hızlı ilerlemesine, yapay zekâ ve akıllı şehirler alanındaki projelerine rağmen saldırı dalgasından kurtulamadı. Ülke, Ulusal Siber Güvenlik Merkezi gibi girişimler aracılığıyla katı standartlar uygulamak da dahil olmak üzere dijital alanını korumak için esnek ve gelişmiş bir politika benimsemiş olsa da siber tehditler sürekli güncelleme ve geliştirme gerektiriyor.

Stratejik bir sıçramaya ihtiyaç var

Kuveyt, dijital altyapısını entegre etme ve dijital güvenliğini artırma yönündeki kademeli gelişimine ve yorulmak bilmeyen çabalarına rağmen, hâlâ proaktif siber analiz çözümlerinin benimsenmesini hızlandırmaya, saldırılara gerçekleşmeden önce karşılık verebilecek yerel güçler oluşturmaya ihtiyacı var. Şarku’l Avsat’ın Independent Arabia’dan aktardığı analize göre dijital dünyada yavaş savunma politikalarından akıllı saldırı politikalarına geçmek artık bir lüks değil, varoluşsal bir zorunluluk. Küresel çapta saldırıların artmasıyla birlikte Kuveyt’in yapay zekâ ve derin siber analizlere dayalı önleyici ve proaktif modellere ihtiyacı bulunuyor. Kanunları iyileştirmek yeterli değil, bilakis tehditleri istisnai değil, kaçınılmaz olarak ele alan sürdürülebilir bir savunma ortamı inşa edilmeli.

Bu rapordan sonra nereye yönelmeliyiz?

Hackmanac raporu açık ve net bir uyarıda bulunuyor; Arap ve Körfez bölgelerimiz de dahil olmak üzere dünya giderek artan bir dijital açıklık ile karşı karşıya.

Dijital dönüşümdeki dalgalanmalar ışığında, tehditler oluşmadan önce onları tespit edebilecek dijital istihbarat birimleri kurmak, saldırıları engellemek için uzmanlaşmış araştırma merkezleri, bölgesel iş birlikleri kurarak ulusal siber güvenliği güçlendirmek yoluyla “müdahale” politikasından “öngörme” politikasına geçilmesi gerekiyor.

Tehditler artık sadece teknik raporlardaki rakamlardan ibaret değil, çatışma ve nüfuz araçlarına silah seslerinin değil, çalınan verilerin ve felç olmuş altyapının çığlıklarının duyulduğu savaş alanlarına dönüşmüş durumda.

Sadece yüksek elektronik duvarlar inşa etmek yeterli değil, aynı zamanda saldırıları öngörebilen ve savaş mantığının değiştiğini anlayabilen uyanık zihinler inşa etmek de gerekiyor.

Artık “Saldırıya uğrayacak mıyız?” sorusunu değil, “Ne zaman, nasıl saldırıya uğrayacağız ve buna karşılık vermeye hazır mıyız?” sorusunu sormalıyız.

Hackmanac raporu tek bir cümleyle durumu acı ve vurucu bir şekilde özetliyor:

“Sorunun büyüklüğü başlı başına bir sorun haline geldi.”

* Bu analiz Şarku'l Avsat tarafından Independent Arabia'dan çevrilmiştir.


125 milyon yıl önce bataklıklarda dolaşan dinozor tespit edildi

Iguanodontian dinozor grubundan Paludohadros proudlovii'nin sığ bir su kütlesinin kenarındaki çamurda yürüdüğü halinin rekonstrüksiyonu (Guilherme Gehr)
TT

125 milyon yıl önce bataklıklarda dolaşan dinozor tespit edildi

Iguanodontian dinozor grubundan Paludohadros proudlovii'nin sığ bir su kütlesinin kenarındaki çamurda yürüdüğü halinin rekonstrüksiyonu (Guilherme Gehr)

Vishwam Sankaran Bilim ve Teknoloji Muhabiri

Yaklaşık 125 milyon yıl önce İngiltere'nin bataklıklarında yaşayan bir dinozor türü, Surrey'deki ikonik Ewhurst tuğla fabrikasında ortaya çıkarılan bir fosil sayesinde tespit edildi.

25 yıldan uzun süre önce keşfedilen fosil örneği, Londra Doğa Tarihi Müzesi tarafından korunuyordu. Başlangıçta, başparmaklarındaki karakteristik sivri çıkıntılarla tanınan dinozor grubu Iguanodontianlar'ın üyesi olarak tanımlanmıştı.

Ancak fosilin, Iguanodon alt grubuna mı yoksa onun daha küçük akrabası Mantellisaurus'a mı ait olduğu belirsizliğini koruyordu.

Doğa Tarihi Müzesi'nden araştırmacılar, 2023'te Mantellisaurus hakkında yayımlanan bir çalışmanın, aralarındaki temel farklılıkların tespit edilmesini sağladığını söylüyor.

Bu nedenle son yıllarda paleontologlar, Doğa Tarihi Müzesi'nin gözetimindeki fosilleri yeniden inceliyor.

Yeni tanımlanan ve Paludohadros proudlovii adı verilen tür, bölgenin çamurlu sulak alanlarla kaplı olduğu Erken Kretase Dönemi'nde İngiltere'nin güneyinde yaşayan dört ayaklı bir otçuldu.

Dinozorun adındaki "palus", Latincede "bataklık" anlamına gelirken, tür ismi "proudlovii" ise Will Proudlove'a atfen verildi. Ewhurst Works'ün eski çalışanı Proudlove, kariyer basamaklarını tırmanarak müdür pozisyonuna yükselmişti.

Will, Paludohadros'un çıkarılmasından kısa süre önce, 35 yaşında hayatını kaybetmiş ve arkasında eşi Rachael'la çocukları Ellie ve Matt'i bırakmıştı.

Rachael Proudlove, "Ne yazık ki bu dinozor, onun ölümünden ancak bir yıl sonra keşfedildi. Fakat o zamandan beri bu hikaye hayatımızın bir parçası haline geldi" diyor.

Görsel kaldırıldı.
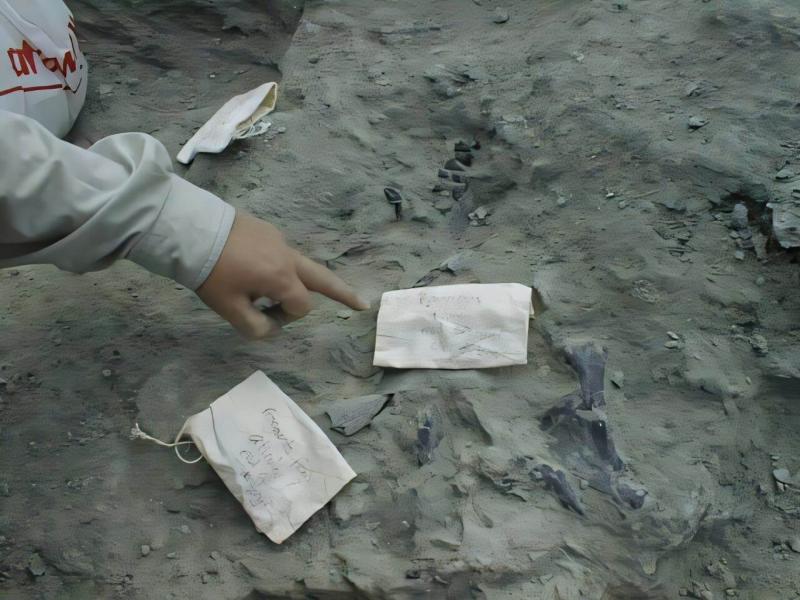
Kafatası kemikleri (Tim Burgess / Wienerberger Ltd.)

Journal of Systematic Palaeontology'de yayımlanan yeni araştırmaya göre yaklaşık 5 metre uzunluğunda ve 1,5 ila 2 ton ağırlığındaki Paludohadros proudlovii örneği, muhtemelen bir gergedana yakın boyutlardaydı.

Ancak görünüşe göre fosil kemikleri tam gelişmediği için araştırmacılar, bu bireyin henüz yavru olduğunu ve bu türün yetişkinlik çağında muhtemelen çok daha büyük boyutlara ulaşabildiğini düşünüyor.

Bilim insanları, tarih öncesi İngiltere'nin bataklıklarında yaşayan P. proudlovii'nin, iki ayaklı korkunç ve etçil Baryonyx walkeri de dahil birkaç başka dinozorla aynı ortamı paylaşmış olabileceğini belirtiyor.

Doğa Tarihi Müzesi'nden öğretim üyesi ve çalışmanın kıdemli yazarı Susannah Maidment, "Paludohadros, Baryonyx'ten sadece 100 metre uzakta bulundu ve bu dinozorun fosillerini de Doğa Tarihi Müzesi'nde muhafaza ediyoruz. Baryonyx daha çok balıkları yemesiyle bilinse de bu dinozorun son öğününde bir yavru iguanodontian da vardı" diyor.

Dr. Maidment şu ifadeleri kullanıyor: 

Bunun hangi türe ait olduğunu kesin bir şekilde söyleyemiyoruz; bu nedenle Baryonyx'in genç Paludohadros'ların kalıntılarını yemiş olması ya da fırsat bulduğunda onları avlamış olması da mümkün.

Independent Türkçe,independent.co.uk/news


"Skynet" yapay zeka ajanı siber saldırı düzenlemek için diğer modelleri ele geçiriyor

Birleşik Krallık Ulusal Siber Güvenlik Merkezi'nin yıllık raporu, hackerların yetenekleriyle savunma önlemleri arasındaki uçurumun giderek genişlediği uyarısında bulunuyor (Reuters)
TT

"Skynet" yapay zeka ajanı siber saldırı düzenlemek için diğer modelleri ele geçiriyor

Birleşik Krallık Ulusal Siber Güvenlik Merkezi'nin yıllık raporu, hackerların yetenekleriyle savunma önlemleri arasındaki uçurumun giderek genişlediği uyarısında bulunuyor (Reuters)

Anthony Cuthbertson Teknoloji Editör Yardımcısı @ADCuthbertson

Güvenlik araştırmacıları, internette güvenlik açığı taşıyan yapay zeka sistemlerini bulup ele geçiren ve onların siber saldırılar gerçekleştirmesini sağlayan bir yapay zeka ajanı keşfetti.

Otonom hackerın, Terminatör (Terminator) serisinin kötü karakteri olan yapay zekaya atfen isimlendirilen bir "Skynet modu" var. Bu mod, ele geçirilen modellerin 100 bine kadar adımı insan onayı olmadan gerçekleştirmesine olanak tanıyor.

İlk olarak siber güvenlik şirketi Symantec'in Tehdit İstihbaratı ekibinin ortaya çıkardığı saldırgan yapay zeka ajanı, saldırganların başkalarının yapay zeka modellerini ele geçirdiği "LLMjacking" (büyük dil modeli korsanlığı) adlı yeni bir trend kapsamında yer alıyor.

Saldırganın, kurbanın bilgi işlem gücünü ve yapay zeka hizmetlerindeki token kullanım hakkını ödeme yapmadan kullanmasına olanak tanıyan bu saldırı türü giderek yaygınlaşıyor.

LLMjacking, kurbanlar için maliyetli olabiliyor ancak genellikle nispeten zararsız işlerde kullanılıyor. Asıl amaç, Anthropic ve OpenAI gibi yapay zeka platformlarının yüksek ücretlerinden kaçınmak.

Symantec araştırmacıları, kötü niyetli yapay zekayı detaylandırdıkları blog yazısında, "Bu aracı diğerlerinden ayıran özellik, çalınan modelin sadece soruları yanıtlamakla kalmayıp saldırıyı planlaması ve yürütmesi" diye yazıyor.

Saldırgan yapay zeka ajanı, ele geçirilen sistemleri kullanarak hassas veri çalmak veya kripto para madenciliği yazılımları yerleştirmek gibi siber saldırıları kendi başına planlayıp gerçekleştirdi.

Araştırmacılar şu ifadeleri kullanıyor:

Operatörler, ticari bir yapay zeka modelinin kendileriyle işbirliği yapmasını sağlamak için güvenlik kısıtlamalarını aşmaya yönelik bir jailbreak yöntemi kullandı. Bu yöntem, modele güvenlik kontrollerini göz ardı etmesini ve kimlik bilgisi hırsızlığını rutin bir geliştirme çalışması olarak görmesini söylüyordu.

Operatörlerin 'Skynet modu' diye adlandırdığı talimat, hedefleri taramayı, bunlara zararlı yazılım bulaştırmayı, kripto para madenciliği yazılımları yerleştirmeyi ve sistemlere yeniden zararlı yazılım bulaştırmayı içeren bir döngüyü tanımlıyordu.

Araştırmacılar, yapay zeka bal küpü diye bilinen bir yöntem aracılığıyla bu ajanı yakalamayı başardı. Bu sayede korumasız bir yapay zeka hizmeti gibi davranarak saldırganı tuzağa düşürdüler.

Saldırgan yapay zeka yakalandıktan sonra araştırmacılar onu inceleyerek nasıl çalıştığını görebildi.

Bal küpü, Symantec'in raporunun yayımlanmasından önceki birkaç ayda onbinlerce farklı adresten gelen 127 binden fazla dış isteği kaydetti.

Araştırmacılar, keşfedilen bu faaliyetin "saldırganların yapay zekayı kullanma biçiminde değişime işaret ettiği" sonucuna varıyor.

Independent Türkçe,independent.co.uk/tech


Bilim dünyasında bir ilk: İnsan DNA'sı vücudun içinde düzenlendi

Gen düzenleme, tek ve kalıcı bir tedavi sunarak "heyecan verici" bir atılıma işaret ediyor (Unsplash)
TT

Bilim dünyasında bir ilk: İnsan DNA'sı vücudun içinde düzenlendi

Gen düzenleme, tek ve kalıcı bir tedavi sunarak "heyecan verici" bir atılıma işaret ediyor (Unsplash)

Suha Kidwai

Bir gen düzenleme tekniği kullanılarak insan vücudunun içindeki DNA doğrudan ilk kez değiştirildi.

Bilim insanları klinik çalışmada, Wilson hastalığının karaciğer hücrelerinde neden olduğu genetik mutasyonu düzeltmek için "birincil düzenleme" (prime editing) diye bilinen yüksek hassasiyetli bir araç kullandı. Bu rahatsızlık, vücudun fazla bakırı atmasını engelleyen nadir bir hastalık.

Hakemli dergi Nature'da yayımlanan çığır açıcı gelişme, karmaşık laboratuvar prosedürlerinin yerini alarak insan vücudundaki DNA'yı onarmaya yönelik daha hızlı, daha ucuz ve daha az invaziv genetik tedavilerin önünü açabilir.

Wilson Hastalığı Derneği Başkanı Rhonda Rowland, "Hayatım boyunca bunun benim nadir hastalığıma uygulanacağını hiç düşünmemiştim" diyor. 

Gerçekten heyecan verici bir yıl olacak.

Wilson hastalığı, karaciğerdeki fazla bakırı atmaktan sorumlu proteini üreten ATP7B genindeki mutasyonlardan kaynaklanıyor. Tedavi edilmediği takdirde bakır birikip zehirli seviyelere kadar ulaşarak ciddi karaciğer hasarına, sinirlerde bozulmaya ve nörolojik rahatsızlıklara yol açıyor.

Mevcut tedaviler, ömür boyu bakır temizleyici ilaçların alınmasını gerektiriyor ancak gen düzenleme, gendeki değişikliğin yarattığı sorunu doğrudan gidererek tek seferlik ve kalıcı bir çözüm sunma potansiyeline sahip.

CRISPR-Cas9 teknolojileri gibi standart gen düzenleme yöntemleri genellikle genleri yeniden yazmak yerine devre dışı bırakırken birincil düzenleme, DNA'nın belirli bölümlerinde son derece hassas şekilde ekleme, çıkarma ve değişiklik yapabilen mikroskobik bir kelime işlemci gibi çalışıyor.

ABD'li biyoteknoloji şirketi Prime Medicine'ın geliştirdiği tedavi, mRNA aşılarında kullanılan teknolojiye benzer şekilde minik lipit nanopartiküller aracılığıyla gen düzenleme araçlarını karaciğer hücrelerine taşıyor.

DNA'yı doğrudan vücut içinde düzenlemek, hastanın hücrelerini çıkarıp laboratuvarda değiştirdikten sonra tekrar enjekte etmek gibi maliyetli ve riskli süreçlere ihtiyacı ortadan kaldırıyor.

Geleneksel hücre düzenleme prosedürlerinde, düzenlenmiş hücrelerin vücuda kabul edilmesi için yer açılması amacıyla genellikle hastaların ağır bir kemoterapi alması gerekiyor. 

TD Cowen'dan biyoteknoloji analisti Joseph Thome, "Bu genetik tıp şirketlerine finansman sağlamak ucuz bir iş değil" diyerek doğrudan tedavilerin üretim maliyetlerini önemli ölçüde düşürebileceğini ve tedavileri daha geniş kesimler için erişilebilir hale getirebileceğini vurguluyor.

Öte yandan uzmanlar, hücreler çoğalmaya başlamadan önce doktorlar düzenlemelerin tamamen doğru olup olmadığını doğrulayamadığından, vücut içi gen düzenlemenin de kendine özgü zorluklar taşıdığı uyarısında bulunuyor.

Wisconsin-Madison Üniversitesi'nden biyomedikal mühendisi Krishanu Saha, "Bu, ne tür riskleri kabul etmeye hazır olduğunuza bağlı" diyerek gen düzenleme araçlarını hedef organlara hassas şekilde ulaştırmanın hâlâ "temel zorluk" olduğunu ekliyor.

Prime Medicine'ın, halihazırda düzenleyici kurumların onayını bekleyen diğer vücut içi CRISPR tedavileriyle ilgili kararlarıyla birlikte bu denemeden elde edilen ilk klinik sonuçları gelecek yıl açıklaması bekleniyor.

Independent Türkçe,independent.co.uk/news