Rakipleri, Elon Musk'a meydan okuyor: "Starlink yörüngede güvenlik riski yaratıyor"

Elon Musk’ın uzay interneti geçen yıl ABD'de yangınların mahvettiği bölgelerde kullanılmıştı (Starlink)
TT

Rakipleri, Elon Musk'a meydan okuyor: "Starlink yörüngede güvenlik riski yaratıyor"

Elon Musk’ın uzay interneti geçen yıl ABD'de yangınların mahvettiği bölgelerde kullanılmıştı (Starlink)

Elon Musk'ın internet uydusu girişimi Starlink; rakiplerinden büyük eleştiri topluyor. Projenin uzayı kirletmekle kalmadığı, aynı zamanda yörüngede büyük güvenlik riski yarattığı öne sürülüyor.
Musk'ın SpaceX şirketinin başlattığı proje, dünyanın her köşesine süper hızlı internet ulaştırmayı hedefliyor. Şirket şu anda yaklaşık 12 bin uyduyu yörüngeye gönderme yetkisine sahip. 30 bin uydu daha yollayabilmek için de onay bekliyor.
Öte yandan Viasat, OneWeb Global, Hughes Network Systems ve Boeing gibi rakip şirketler, Starlink'e adeta meydan okuyor.
Bunlardan bir kısmı, Musk'ın uydularının kendi cihazlarının sinyallerini engellediğinden ve uydularını fiziksel açıdan tehlikeye attığından şikayet ediyor.
Projeyi eleştirenlerin ana argümanı, Musk'ın tıpkı Tesla'da olduğu gibi "önce piyasaya sürme, sonra geliştirme" prensibinin yörüngenin kirlenmesiyle sonuçlandığı.
OneWeb yetkililerinden Chris McLaughlin, "Uydularımızın her biri Ford Focus gibidir; test edilir ve çalışır" diye konuştu:
"Starlink uydularıysa Tesla gibi. Onları fırlatıyorlar ve sonra yükseltmeleri, düzeltmeleri, hatta tamamen değiştirmeleri gerekiyor."
Gerçekten de SpaceX, 2019'da ilk Starlink uydularının yaklaşık yüzde 5'inin başarısız olduğunu açıklamıştı. Bu uydular Dünya'ya düşmesi ve atmosferde yanarak yok olması için kaderine terk edilmişti.
Öte yandan, Kasım 2020'de Harvard-Smithsonian Astrofizik Merkezi'nden astrofizikçi Jonathan McDowell, Starlink'in başarısızlık oranının yaklaşık yüzde 3 olduğunu hesaplamıştı. McDowell, Starlink'in o zamandan beri uydularının tasarımını büyük ölçüde geliştirdiğini ve arıza oranının şu anda yüzde 1'in altında olduğunu söyledi.
McLaughlin ise Starlink'in çok fazla uydu çalıştıracağını ve düşük arıza oranının bile çarpışma potansiyeli açısından yörüngede büyük risk teşkil ettiğini ifade etti.
"Starlink, yörüngede bin 300'den fazla uzay aracı işletiyor ve projeye her ay yaklaşık 120 uydu daha ekleniyor. Starlink uyduları, 1950'lerden bu yana fırlatılan toplam uydu sayısını (9 bin) aşma yolunda ilerliyor."
Viasat'ın kurucusu ve yönetim kurulu başkanı Mark Dankberg, "Daha az uydunuz olmalı ve onları daha yetenekli kılmalısınız" diyor.
Dankberg, şirketinin yörüngede yaratacağı olası trafiğe dair daha önce de uyarılarda bulunmuştu. Ancak Musk, bu uyarılara Twitter hesabından şöyle cevap vermişti:
Starlink, Viasat'ın kazancı için tehlike oluşturuyor, mevzu daha çok bu gibi.
Starlink projesinin gerekli izinleri aldığı Federal İletişim Komisyonu'nda Musk'a meydan okuyan bir Boeing sözcüsü ise "rekabete uygun bir alan sağlamanın güvenli ve sürdürülebilir bir yörünge ortamı için çok önemli olduğunu" söylemişti.
Diğer yandan Wall Street Journal'ın aktardığına göre 2 Nisan'da bir Starlink uydusu, Oneweb'in işlettiği bir diğeriyle çarpışmanın eşiğine geldi.
OneWeb yetkililerinden McLaughlin, bu esnada Starlink mühendisleriyle iletişime geçtiklerini ama çarpışmayı önlemek için hiçbir şey yapılamayacağı yanıtını aldıklarını bildirdi. Bunun ardından Oneweb uydusu manevra yaparak çarpışmadan kaçındı.
AB uydularını yöneten Avrupa Uzay Ajansı (ESA) da benzer bir olayın 2019'un sonlarında meydana geldiğini aktardı.
Buna göre bir Starlink uydusunun AB'nin işlettiği bir uyduyla çarpışma rotasına girdiğini gören yetkililer,  Starlink'le yalnızca e-posta yoluyla iletişime geçebildi ve herhangi bir işlem yapılamayacağı cevabını aldı. Bunun sonucunda AB mühendisleri manevra yapmak zorunda kaldı.
SpaceX, iki olaya dair yorum taleplerine ise yanıt vermedi.
Texas Üniversitesi Havacılık ve Uzay Mühendisliği'nden Doç. Dr. Moriba Jah, bu durumu şöyle yorumladı:
"Musk sadece yasal olanı yapıyor. Ancak yasal olması güvenli veya sürdürülebilir olduğu anlamına gelmez."
 
Independent Türkçe, Wall Street Journal


125 milyon yıl önce bataklıklarda dolaşan dinozor tespit edildi

Iguanodontian dinozor grubundan Paludohadros proudlovii'nin sığ bir su kütlesinin kenarındaki çamurda yürüdüğü halinin rekonstrüksiyonu (Guilherme Gehr)
TT

125 milyon yıl önce bataklıklarda dolaşan dinozor tespit edildi

Iguanodontian dinozor grubundan Paludohadros proudlovii'nin sığ bir su kütlesinin kenarındaki çamurda yürüdüğü halinin rekonstrüksiyonu (Guilherme Gehr)

Vishwam Sankaran Bilim ve Teknoloji Muhabiri

Yaklaşık 125 milyon yıl önce İngiltere'nin bataklıklarında yaşayan bir dinozor türü, Surrey'deki ikonik Ewhurst tuğla fabrikasında ortaya çıkarılan bir fosil sayesinde tespit edildi.

25 yıldan uzun süre önce keşfedilen fosil örneği, Londra Doğa Tarihi Müzesi tarafından korunuyordu. Başlangıçta, başparmaklarındaki karakteristik sivri çıkıntılarla tanınan dinozor grubu Iguanodontianlar'ın üyesi olarak tanımlanmıştı.

Ancak fosilin, Iguanodon alt grubuna mı yoksa onun daha küçük akrabası Mantellisaurus'a mı ait olduğu belirsizliğini koruyordu.

Doğa Tarihi Müzesi'nden araştırmacılar, 2023'te Mantellisaurus hakkında yayımlanan bir çalışmanın, aralarındaki temel farklılıkların tespit edilmesini sağladığını söylüyor.

Bu nedenle son yıllarda paleontologlar, Doğa Tarihi Müzesi'nin gözetimindeki fosilleri yeniden inceliyor.

Yeni tanımlanan ve Paludohadros proudlovii adı verilen tür, bölgenin çamurlu sulak alanlarla kaplı olduğu Erken Kretase Dönemi'nde İngiltere'nin güneyinde yaşayan dört ayaklı bir otçuldu.

Dinozorun adındaki "palus", Latincede "bataklık" anlamına gelirken, tür ismi "proudlovii" ise Will Proudlove'a atfen verildi. Ewhurst Works'ün eski çalışanı Proudlove, kariyer basamaklarını tırmanarak müdür pozisyonuna yükselmişti.

Will, Paludohadros'un çıkarılmasından kısa süre önce, 35 yaşında hayatını kaybetmiş ve arkasında eşi Rachael'la çocukları Ellie ve Matt'i bırakmıştı.

Rachael Proudlove, "Ne yazık ki bu dinozor, onun ölümünden ancak bir yıl sonra keşfedildi. Fakat o zamandan beri bu hikaye hayatımızın bir parçası haline geldi" diyor.

Görsel kaldırıldı.
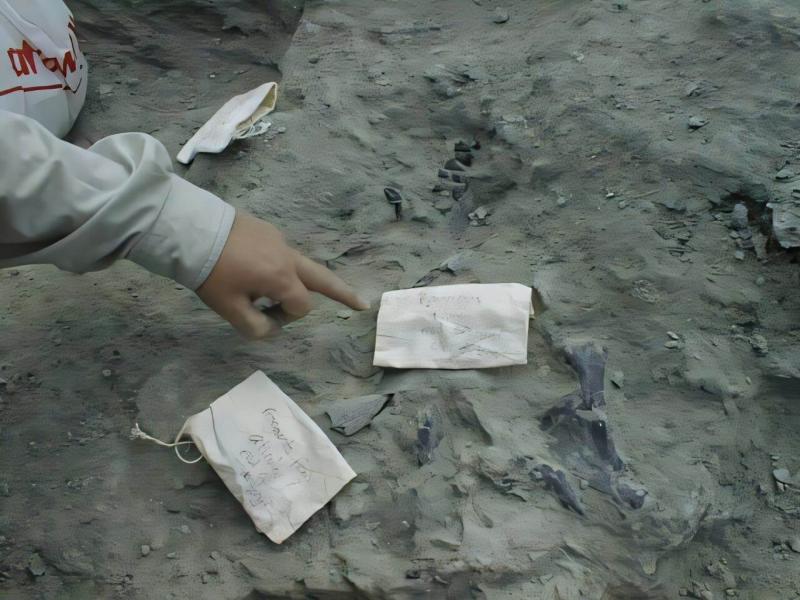
Kafatası kemikleri (Tim Burgess / Wienerberger Ltd.)

Journal of Systematic Palaeontology'de yayımlanan yeni araştırmaya göre yaklaşık 5 metre uzunluğunda ve 1,5 ila 2 ton ağırlığındaki Paludohadros proudlovii örneği, muhtemelen bir gergedana yakın boyutlardaydı.

Ancak görünüşe göre fosil kemikleri tam gelişmediği için araştırmacılar, bu bireyin henüz yavru olduğunu ve bu türün yetişkinlik çağında muhtemelen çok daha büyük boyutlara ulaşabildiğini düşünüyor.

Bilim insanları, tarih öncesi İngiltere'nin bataklıklarında yaşayan P. proudlovii'nin, iki ayaklı korkunç ve etçil Baryonyx walkeri de dahil birkaç başka dinozorla aynı ortamı paylaşmış olabileceğini belirtiyor.

Doğa Tarihi Müzesi'nden öğretim üyesi ve çalışmanın kıdemli yazarı Susannah Maidment, "Paludohadros, Baryonyx'ten sadece 100 metre uzakta bulundu ve bu dinozorun fosillerini de Doğa Tarihi Müzesi'nde muhafaza ediyoruz. Baryonyx daha çok balıkları yemesiyle bilinse de bu dinozorun son öğününde bir yavru iguanodontian da vardı" diyor.

Dr. Maidment şu ifadeleri kullanıyor: 

Bunun hangi türe ait olduğunu kesin bir şekilde söyleyemiyoruz; bu nedenle Baryonyx'in genç Paludohadros'ların kalıntılarını yemiş olması ya da fırsat bulduğunda onları avlamış olması da mümkün.

Independent Türkçe,independent.co.uk/news


"Skynet" yapay zeka ajanı siber saldırı düzenlemek için diğer modelleri ele geçiriyor

Birleşik Krallık Ulusal Siber Güvenlik Merkezi'nin yıllık raporu, hackerların yetenekleriyle savunma önlemleri arasındaki uçurumun giderek genişlediği uyarısında bulunuyor (Reuters)
TT

"Skynet" yapay zeka ajanı siber saldırı düzenlemek için diğer modelleri ele geçiriyor

Birleşik Krallık Ulusal Siber Güvenlik Merkezi'nin yıllık raporu, hackerların yetenekleriyle savunma önlemleri arasındaki uçurumun giderek genişlediği uyarısında bulunuyor (Reuters)

Anthony Cuthbertson Teknoloji Editör Yardımcısı @ADCuthbertson

Güvenlik araştırmacıları, internette güvenlik açığı taşıyan yapay zeka sistemlerini bulup ele geçiren ve onların siber saldırılar gerçekleştirmesini sağlayan bir yapay zeka ajanı keşfetti.

Otonom hackerın, Terminatör (Terminator) serisinin kötü karakteri olan yapay zekaya atfen isimlendirilen bir "Skynet modu" var. Bu mod, ele geçirilen modellerin 100 bine kadar adımı insan onayı olmadan gerçekleştirmesine olanak tanıyor.

İlk olarak siber güvenlik şirketi Symantec'in Tehdit İstihbaratı ekibinin ortaya çıkardığı saldırgan yapay zeka ajanı, saldırganların başkalarının yapay zeka modellerini ele geçirdiği "LLMjacking" (büyük dil modeli korsanlığı) adlı yeni bir trend kapsamında yer alıyor.

Saldırganın, kurbanın bilgi işlem gücünü ve yapay zeka hizmetlerindeki token kullanım hakkını ödeme yapmadan kullanmasına olanak tanıyan bu saldırı türü giderek yaygınlaşıyor.

LLMjacking, kurbanlar için maliyetli olabiliyor ancak genellikle nispeten zararsız işlerde kullanılıyor. Asıl amaç, Anthropic ve OpenAI gibi yapay zeka platformlarının yüksek ücretlerinden kaçınmak.

Symantec araştırmacıları, kötü niyetli yapay zekayı detaylandırdıkları blog yazısında, "Bu aracı diğerlerinden ayıran özellik, çalınan modelin sadece soruları yanıtlamakla kalmayıp saldırıyı planlaması ve yürütmesi" diye yazıyor.

Saldırgan yapay zeka ajanı, ele geçirilen sistemleri kullanarak hassas veri çalmak veya kripto para madenciliği yazılımları yerleştirmek gibi siber saldırıları kendi başına planlayıp gerçekleştirdi.

Araştırmacılar şu ifadeleri kullanıyor:

Operatörler, ticari bir yapay zeka modelinin kendileriyle işbirliği yapmasını sağlamak için güvenlik kısıtlamalarını aşmaya yönelik bir jailbreak yöntemi kullandı. Bu yöntem, modele güvenlik kontrollerini göz ardı etmesini ve kimlik bilgisi hırsızlığını rutin bir geliştirme çalışması olarak görmesini söylüyordu.

Operatörlerin 'Skynet modu' diye adlandırdığı talimat, hedefleri taramayı, bunlara zararlı yazılım bulaştırmayı, kripto para madenciliği yazılımları yerleştirmeyi ve sistemlere yeniden zararlı yazılım bulaştırmayı içeren bir döngüyü tanımlıyordu.

Araştırmacılar, yapay zeka bal küpü diye bilinen bir yöntem aracılığıyla bu ajanı yakalamayı başardı. Bu sayede korumasız bir yapay zeka hizmeti gibi davranarak saldırganı tuzağa düşürdüler.

Saldırgan yapay zeka yakalandıktan sonra araştırmacılar onu inceleyerek nasıl çalıştığını görebildi.

Bal küpü, Symantec'in raporunun yayımlanmasından önceki birkaç ayda onbinlerce farklı adresten gelen 127 binden fazla dış isteği kaydetti.

Araştırmacılar, keşfedilen bu faaliyetin "saldırganların yapay zekayı kullanma biçiminde değişime işaret ettiği" sonucuna varıyor.

Independent Türkçe,independent.co.uk/tech


Bilim dünyasında bir ilk: İnsan DNA'sı vücudun içinde düzenlendi

Gen düzenleme, tek ve kalıcı bir tedavi sunarak "heyecan verici" bir atılıma işaret ediyor (Unsplash)
TT

Bilim dünyasında bir ilk: İnsan DNA'sı vücudun içinde düzenlendi

Gen düzenleme, tek ve kalıcı bir tedavi sunarak "heyecan verici" bir atılıma işaret ediyor (Unsplash)

Suha Kidwai

Bir gen düzenleme tekniği kullanılarak insan vücudunun içindeki DNA doğrudan ilk kez değiştirildi.

Bilim insanları klinik çalışmada, Wilson hastalığının karaciğer hücrelerinde neden olduğu genetik mutasyonu düzeltmek için "birincil düzenleme" (prime editing) diye bilinen yüksek hassasiyetli bir araç kullandı. Bu rahatsızlık, vücudun fazla bakırı atmasını engelleyen nadir bir hastalık.

Hakemli dergi Nature'da yayımlanan çığır açıcı gelişme, karmaşık laboratuvar prosedürlerinin yerini alarak insan vücudundaki DNA'yı onarmaya yönelik daha hızlı, daha ucuz ve daha az invaziv genetik tedavilerin önünü açabilir.

Wilson Hastalığı Derneği Başkanı Rhonda Rowland, "Hayatım boyunca bunun benim nadir hastalığıma uygulanacağını hiç düşünmemiştim" diyor. 

Gerçekten heyecan verici bir yıl olacak.

Wilson hastalığı, karaciğerdeki fazla bakırı atmaktan sorumlu proteini üreten ATP7B genindeki mutasyonlardan kaynaklanıyor. Tedavi edilmediği takdirde bakır birikip zehirli seviyelere kadar ulaşarak ciddi karaciğer hasarına, sinirlerde bozulmaya ve nörolojik rahatsızlıklara yol açıyor.

Mevcut tedaviler, ömür boyu bakır temizleyici ilaçların alınmasını gerektiriyor ancak gen düzenleme, gendeki değişikliğin yarattığı sorunu doğrudan gidererek tek seferlik ve kalıcı bir çözüm sunma potansiyeline sahip.

CRISPR-Cas9 teknolojileri gibi standart gen düzenleme yöntemleri genellikle genleri yeniden yazmak yerine devre dışı bırakırken birincil düzenleme, DNA'nın belirli bölümlerinde son derece hassas şekilde ekleme, çıkarma ve değişiklik yapabilen mikroskobik bir kelime işlemci gibi çalışıyor.

ABD'li biyoteknoloji şirketi Prime Medicine'ın geliştirdiği tedavi, mRNA aşılarında kullanılan teknolojiye benzer şekilde minik lipit nanopartiküller aracılığıyla gen düzenleme araçlarını karaciğer hücrelerine taşıyor.

DNA'yı doğrudan vücut içinde düzenlemek, hastanın hücrelerini çıkarıp laboratuvarda değiştirdikten sonra tekrar enjekte etmek gibi maliyetli ve riskli süreçlere ihtiyacı ortadan kaldırıyor.

Geleneksel hücre düzenleme prosedürlerinde, düzenlenmiş hücrelerin vücuda kabul edilmesi için yer açılması amacıyla genellikle hastaların ağır bir kemoterapi alması gerekiyor. 

TD Cowen'dan biyoteknoloji analisti Joseph Thome, "Bu genetik tıp şirketlerine finansman sağlamak ucuz bir iş değil" diyerek doğrudan tedavilerin üretim maliyetlerini önemli ölçüde düşürebileceğini ve tedavileri daha geniş kesimler için erişilebilir hale getirebileceğini vurguluyor.

Öte yandan uzmanlar, hücreler çoğalmaya başlamadan önce doktorlar düzenlemelerin tamamen doğru olup olmadığını doğrulayamadığından, vücut içi gen düzenlemenin de kendine özgü zorluklar taşıdığı uyarısında bulunuyor.

Wisconsin-Madison Üniversitesi'nden biyomedikal mühendisi Krishanu Saha, "Bu, ne tür riskleri kabul etmeye hazır olduğunuza bağlı" diyerek gen düzenleme araçlarını hedef organlara hassas şekilde ulaştırmanın hâlâ "temel zorluk" olduğunu ekliyor.

Prime Medicine'ın, halihazırda düzenleyici kurumların onayını bekleyen diğer vücut içi CRISPR tedavileriyle ilgili kararlarıyla birlikte bu denemeden elde edilen ilk klinik sonuçları gelecek yıl açıklaması bekleniyor.

Independent Türkçe,independent.co.uk/news