Tek bir tıklamaya bile ihtiyaç duymadan telefonlara sızabilen yapay zekâ destekli bir araç geliştirildi

Araştırmacılar, mağdurun herhangi bir şeye tıklamasına gerek kalmadan iOS ve Android işletim sistemleri üzerinden yayılabilen ilk “bilgisayar solucanını” geliştirdi (Arşiv- Reuters)
TT

Tek bir tıklamaya bile ihtiyaç duymadan telefonlara sızabilen yapay zekâ destekli bir araç geliştirildi

Araştırmacılar, mağdurun herhangi bir şeye tıklamasına gerek kalmadan iOS ve Android işletim sistemleri üzerinden yayılabilen ilk “bilgisayar solucanını” geliştirdi (Arşiv- Reuters)

Kaliforniya merkezli siber güvenlik şirketi “Calypso”da görev yapan küçük bir araştırmacı ekibi, gelişmiş yapay zekâ modellerinin yardımıyla Çin’de yaygın olarak kullanılan sosyal medya ve mesajlaşma platformu WeChat’e sızabilen ve platform üzerinde tam kontrol sağlayabilen bir hackleme aracı geliştirmeyi başardı.

Saldırı araçlarını satmak yerine siber savunmayı güçlendirmek amacıyla geliştirdiğini belirten Calypso’nun Üst Yöneticisi (CEO) Tai Dong, söz konusu güvenlik açığının “olağanüstü” olduğunu söyledi. Dong, ABD’nin New York Times (NYT) gazetesine yaptığı açıklamasında, açığın basitliği ile sahip olduğu geniş imkânların bilgisayar korsanları açısından “bir rüyanın gerçeğe dönüşmesi” anlamına geldiğini belirtti.

Söz konusu saldırı, yapay zekânın olağanüstü hızla gelişmesinin ve düzenleyici kurumların, hatta önde gelen geliştiricilerin bile bu gelişime ayak uydurmakta zorlandığı bir ortamın en yeni ve en kaygı verici örneklerinden biri olarak değerlendiriliyor.

Calypso, “WeWorm” adını verdiği saldırının, bilinen ilk “bilgisayar solucanı” olduğunu belirtti. Bilgisayar solucanları, insan müdahalesine ihtiyaç duymadan bir cihazdan diğerine kendi kendine yayılabilen kötü amaçlı yazılım türü olarak tanımlanıyor. Şirket, WeWorm’un Apple’ın iOS ve Google’ın Android işletim sistemlerinde, mağdurun herhangi bir şeye tıklamasına veya dokunmasına gerek kalmadan yayılabildiğini açıkladı.

“Zero-click” olarak bilinen tıklamasız saldırılar, kimlik avı amacıyla kullanılan geleneksel e-posta ve kısa mesajlardan çok daha tehlikeli kabul ediliyor. Bunun nedeni, mağdurun önceden hazırlanmış bir dijital tuzağa düşmesini gerektirmemesi ve bu nedenle savunulmasının son derece zor olması.
Siber saldırı (Reuters)

WeChat’in sahibi Çinli teknoloji şirketi Tencent’in bir sözcüsü de güvenlik açığının varlığını doğruladı. Sözcü, Calypso’nun kendileriyle iletişime geçmesinin ardından sorunun giderildiğini belirtti.

Sözcü yaptığı açıklamada, şirketin söz konusu sorunun güvenliği tehlikeye attığına veya herhangi bir kullanıcıyı etkilediğine inanmasını gerektirecek bir neden bulunmadığını söyledi. Ayrıca kullanıcıların uygulamada herhangi bir güncelleme yapmasına gerek olmadığını ifade etti.

Bununla birlikte, söz konusu keşfin, gelişmiş yapay zekâ modellerinin yakın gelecekte dijital güvenliğe ilişkin temel varsayımları sarsacak karanlık bir dönemin habercisi olabileceği yönündeki endişeleri artırması bekleniyor. Bu modellerin, en azından kısa vadede, kötü niyetli bilgisayar korsanlarına önemli bir avantaj sağlayabileceği değerlendiriliyor.

Calypso, çalışmasında açık kaynaklı yapay zekâ modellerinin yanı sıra ABD merkezli öncü yapay zekâ modellerinin bir kombinasyonundan yararlandığını açıkladı. Ancak hangi modellerin kullanıldığını belirtmedi.

WeWorm saldırısında, bir WeChat hesabına sızıldıktan sonra saldırgan mesajları okuyup gönderebiliyor, arama yapabiliyor ve mağdurun hesabını kontrol edebiliyordu.

“Bilgisayar solucanları”, bir bağlantıya veya dosyaya tıklanmasını gerektirmeyen yazılım açıklarından yararlanarak kendi kodlarını ağ veya internet üzerinden otomatik biçimde yayabiliyor. Bu da hızlı ve kolay şekilde çoğalmalarını sağlıyor. WeWorm da bu olayda WeChat hesapları üzerinden aynı yöntemle yayıldı.

WeChat, bu yıl yayımladığı bir blog yazısında aylık 1,4 milyardan fazla aktif kullanıcısı bulunduğunu açıkladı. Bu rakam, uygulamayı dünyanın en yaygın kullanılan platformlarından biri haline getiriyor. Kullanıcıların büyük çoğunluğu ise Çin’de bulunuyor.

Öte yandan, daha önce ABD Ulusal Güvenlik Ajansı’nda (NSA) baş veri bilimcisi olarak görev yapan Finn Nguyen, söz konusu kötü amaçlı yazılımı şimdiye kadar gördüğü “en tehlikeli ve en endişe verici siber saldırılardan biri” olarak nitelendirdi.

Kendi kendine yayılabilen bilgisayar solucanları daha önce de ortaya çıkmıştı. Bu tür yazılımlar birkaç on yıl önce daha yaygındı ancak o dönemde cep telefonu yazılımlarını hedef almıyordu.

Nguyen, WeChat solucanının hesaplara hızla sızmasının ardından hesapların adres defterinde kayıtlı tüm numaralara otomatik olarak yayılabilmesi nedeniyle özellikle endişe verici olduğunu belirtti. Bunun kötü amaçlı yazılımın “son derece hızlı bir şekilde yayılmasına” imkân verdiğini söyleyen Nguyen, “Saatler içinde saldırı yüz milyonlarca cihaza ulaşabilir” dedi.

Son haftalarda OpenAI ve aralarında Calypso’nun da bulunduğu 100’den fazla büyük teknoloji şirketi, yayımladıkları açık mektupta yapay zekâ destekli yeni bir siber saldırı dalgasının yaklaşmakta olduğu uyarısında bulundu. Şirketler, kurumlar ve hükümetlerin bu tehdide karşı hazırlıklı olması gerektiğini vurguladı.

Bu mektup, yapay zekâ modellerinin gerçekleştirdiği bir dizi siber saldırının ardından yayımlandı. Bazı vakalarda bu modellerin test ortamlarından çıkarak başka şirketlere saldırmayı başardığı belirtildi.

Şarku’l Avsat’ın NYT’den aktardığı habere göre Microsoft’un kurucu ortağı milyarder Bill Gates verdiği röportajda, bu risklerle mücadelenin “dünyanın en önemli önceliği” olması gerektiğini söyledi.

OpenAI CEO’su Sam Altman ise geçen hafta Kuzey Carolina’da düzenlenen G20 toplantısında yaptığı konuşmada, “Büyük bir tehditle karşı karşıyayız. Çok acil şekilde harekete geçilmediği takdirde siber güvenlik konusunda son derece kötü gelişmeler yaşanacak” ifadelerini kullandı.
Sovyet uydusu yörüngede parçalandı: Diğer uzay araçları risk altında

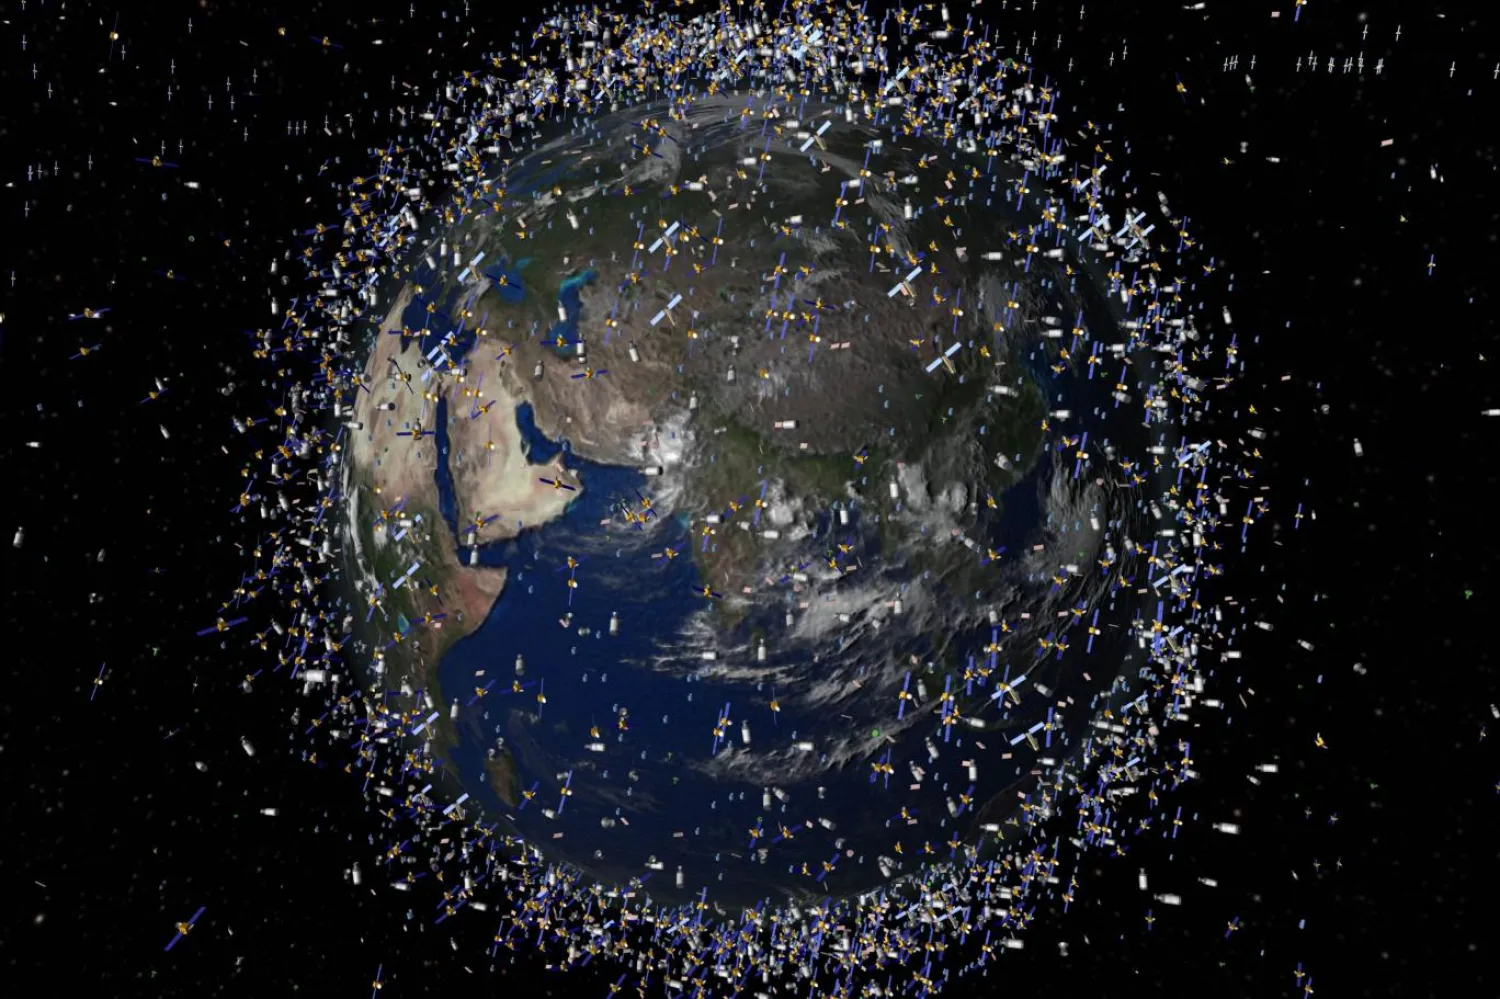
Avrupa Uzay Ajansı'nın (ESA) yayımladığı bilgisayarla oluşturulmuş görüntü, Dünya'nın etrafındaki alçak Dünya yörüngesinde izlenebilir cisimleri gösteriyor (AFP)
TT

Sovyet uydusu yörüngede parçalandı: Diğer uzay araçları risk altında

Avrupa Uzay Ajansı'nın (ESA) yayımladığı bilgisayarla oluşturulmuş görüntü, Dünya'nın etrafındaki alçak Dünya yörüngesinde izlenebilir cisimleri gösteriyor (AFP)

Anthony Cuthbertson Teknoloji Editör Yardımcısı @ADCuthbertson 

Dünya yörüngesinde parçalanan ölü bir uydu, diğer uzay araçlarını tehdit edebilecek tehlikeli bir enkaz bulutu yarattı.

Uzay izleme şirketi LeoLabs, Sovyet dönemine ait Meteor 2-7'nin enkazını Batı Avustralya'daki radar istasyonunun üzerinden geçerken tespit etti.

45 yıl önce fırlatılan meteoroloji uydusu, onlarca yıldır faaliyet göstermiyordu ve artık aynı yörüngedeki diğer uydular için risk teşkil ediyor.

LeoLabs, X'te yaptığı paylaşımda, "Bu, son 6 ayda tanık olduğumuz bir dizi olayın en sonuncusu" dedi.

Bu olayların hepsi birlikte uzay güvenliği ve emniyeti açısından endişe verici bir eğilime işaret ediyor ve sürekli takipte kalmanın ne kadar kritik bir ihtiyaç olduğunu vurguluyor.

Orbital Radar'a göre ortalama yüksekliği 856 km olan Meteor, alçak Dünya yörüngesinin üst kesimlerinde yer alıyor.

Bu yükseklikteki cisimler, diğer uydularla çarpışmadıkları sürece yüzlerce hatta binlerce yıl burada kalabilir.

Uluslararası Uzay İstasyonu'ndaki (UUİ) astronotlar, 2024'te patlayan bir Rus uydusundan kaynaklanan enkazın yarattığı çarpışma riski nedeniyle kendilerini korumaya almak zorunda kalmıştı.

RESURS-P1 uydusu, hizmet dışı kalmasından iki yıl sonra yaklaşık 355 km irtifada 180'den fazla büyük enkaz parçasına ayrılmıştı.

Bu parçalar, felaket niteliğinde bir çarpışmaya yol açmadan nihayetinde Dünya atmosferinde yanmıştı.

Amerika Birleşik Devletleri Uzay Gözetleme Ağı'nın tahminlerine göre, alçak Dünya yörüngesinde 10 santimetreden büyük onbinlerce uzay çöpü ve 1-10 cm arasında 200 bine varan cisim var.

Gökbilimciler, büyük uzay enkazı parçaları arasındaki çarpışmanın Kessler etkisi diye adlandırılan bir duruma yol açabileceği uyarısında bulunuyor. Bu durum, çarpışmanın ardından ortaya çıkan enkazın bir dizi yeni çarpışmaya sebep olmasını ifade ediyor.

Böyle bir olay nihayetinde aktif uyduları ortadan kaldırabilir ve roketlerle aşılması imkansız bir uzay enkazı tabakası oluşturarak insanları fiilen Dünya'ya hapsedebilir.

Independent Türkçe,independent.co.uk/space


Google'ın yeni yapay zeka aracı: 240 bin yıllık ses içeriği tespit edildi

11 Kasım 2025'te Almanya'nın Berlin kentinde düzenlenen bir basın toplantısında Google logosu görülüyor (Reuters)
TT

Google'ın yeni yapay zeka aracı: 240 bin yıllık ses içeriği tespit edildi

11 Kasım 2025'te Almanya'nın Berlin kentinde düzenlenen bir basın toplantısında Google logosu görülüyor (Reuters)

Google bir görsel, metin, video veya ses dosyasının yapay zekayla oluşturulup oluşturulmadığını kontrol etmek üzere tasarlanmış yeni yapay zeka tespit aracını tanıttı.

SynthID Detector, yapay zekayla üretilmiş medya içeriklerine yerleştirilen ve insanlar tarafından fark edilemeyen filigranlardan yararlanıyor. Google, halihazırda 180 milyardan fazla görsel ve videonun yanı sıra toplam süresi 240 bin yıla ulaşan ses içeriğine filigran eklediğini belirtiyor.

Bu tespit teknolojisi, 54 yaşındaki bir adamın yapay zeka destekli dijital yayın dolandırıcılığı suçundan bu hafta ABD'de 18 ay hapis cezasına çarptırılmasının ardından piyasaya sürüldü.

Kuzey Karolina'dan Michael Smith, Apple Music ve Spotify gibi platformlarda 7 yıl boyunca fark edilmeden bu dolandırıcılığı sürdürmüş ve yapay zekayla üretilmiş yüzbinlerce şarkı aracılığıyla bu platformlardan milyonlarca dolar kazanmıştı.

SynthID Detector'ın erken bir sürümü, medya profesyonellerinin doğrulama aracı olarak kullanması amacıyla geçen yıl piyasaya sürülmüştü. Son çıkan sürüm ise herkesin kullanımına açık.

Google DeepMind'ın bilim ve stratejik girişimlerden sorumlu başkan yardımcısı Pushmeet Kohlo blog yazısında, "Yapay zeka araçları giderek daha iyi ve kullanımı daha kolay hale geldikçe çevrimiçi ortamda karşılaştığımız içeriklerin bağlamını açıkça görebilmek, neye güveneceğimiz konusunda bilinçli kararlar vermemize yardımcı olur" diye yazdı.

Bu araç, Arama, Gemini uygulaması ve Chrome'daki yerleşik doğrulama özelliklerimize ekleniyor ve bunlar halihazırda günde 1 milyondan fazla isteği işliyor.

Filigranlar, bir görselin veya videonun kullanıcılara nasıl göründüğünü değiştirmiyor ve içeriğin kalitesini etkilemiyor. Ayrıca filtre uygulandıktan veya görüntü kırpıldıktan sonra bile işlevini koruyacak şekilde tasarlandı.

Tespit aracı halihazırda sadece Google, OpenAI, Nvidia, Kakao ve Apple platformları kullanılarak oluşturulan içeriklerde çalışıyor.

OpenAI'ın, ChatGPT metin çıktılarına görünmez bir filigran eklediğini duyurmasından sadece birkaç gün sonra SynthID Detector piyasaya sürüldü.

Kelime seçimini incelikle değiştiren textGrain sistemi, metnin insan kullanıcılara normal görünmesini sağlarken, gizli kalıpları bilen otomatik sistemler tarafından tespit edilebilmesini mümkün kılıyor.

Anthropic de sohbet botu Claude için benzer bir teknolojiyi duyurdu ancak her iki şirket de yapay zekayla üretilen metinler insanlar tarafından düzenlendiğinde veya bu metinlere insan eliyle eklemeler yapıldığında filigranların etkisinin azaldığını belirtti.

Bu araçlar, Avrupa Birliği'nin Yapay Zeka Yasası nedeniyle geliştirildi. Yasa, üretken yapay zeka sistemlerinin ürettiği içeriklerin otomatik sistemler tarafından tanımlanabilir olmasını şart koşuyor.

Google'ın son tespit aracına, şirketin yapay zeka birimi DeepMind üzerinden erişilebilir.

Independent Türkçe


Samanyolu'ndaki benzersiz cismin "karmaşık yapısı" gözler önüne serildi

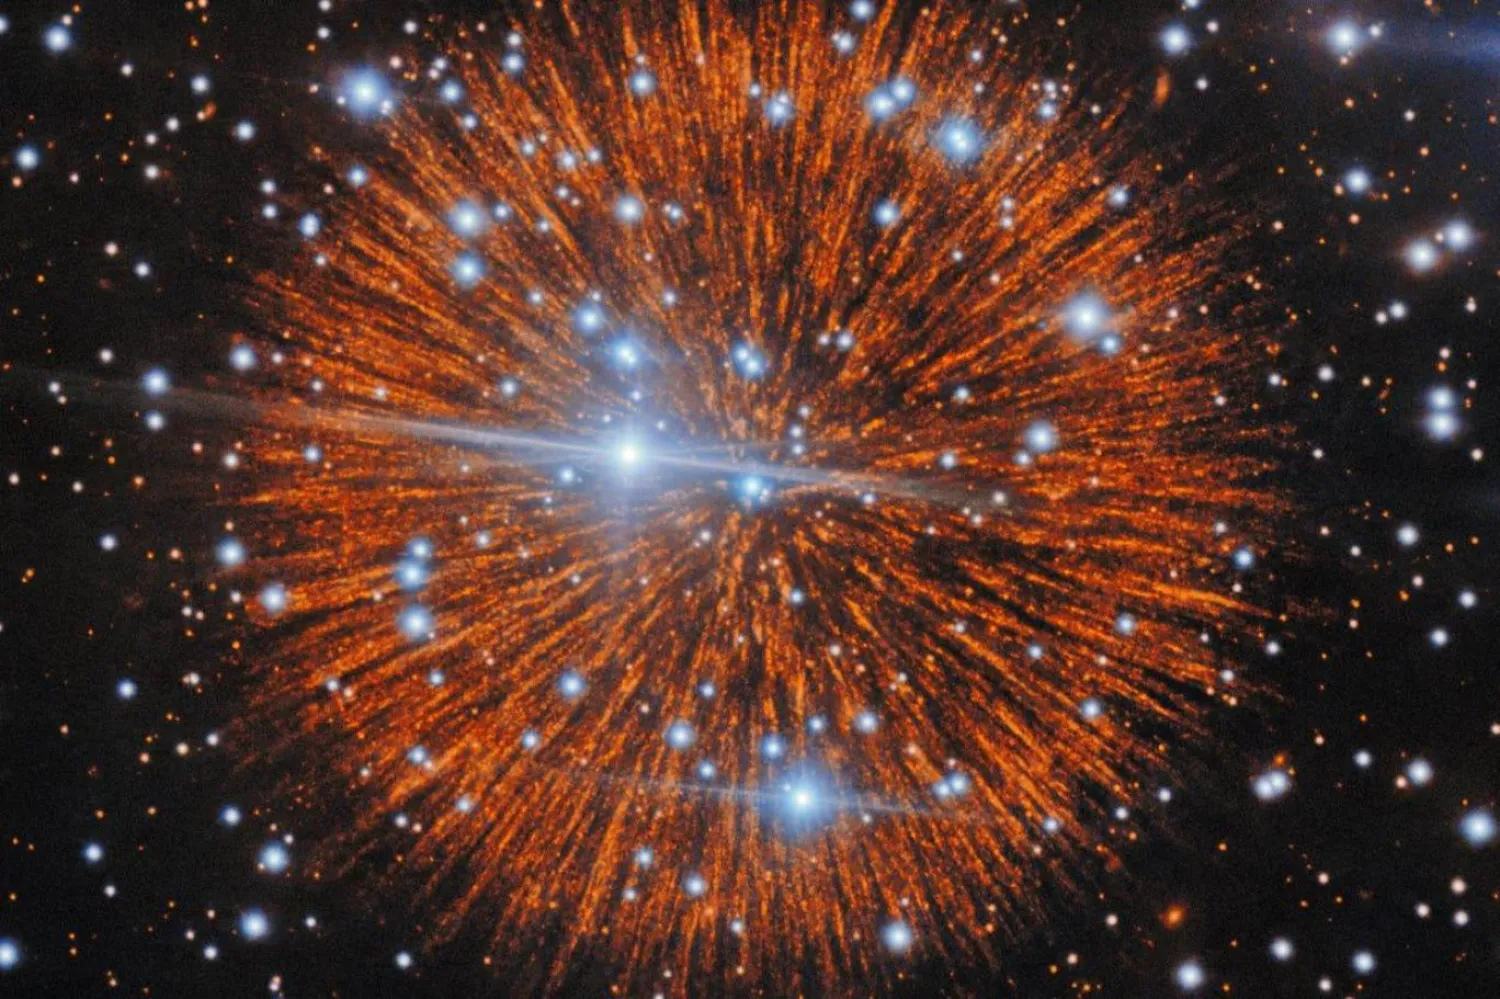
1181'de gözlemlenen tarihi süpernovanın muhtemel kalıntısı Pa 30, NOIRLab'in Gemini North teleskobuyla eşi benzeri görülmemiş bir ayrıntıyla görüntülendi (Uluslararası Gemini Rasathanesi/NOIRLab/NSF/AURA Teşekkür: Baş Araştırmacı: T. Cunningham [Harvard-Smithsonian Astrofizik Merkezi] Görüntü İşleme: J. Miller & M. Rodriguez [Uluslararası Gemini Rasathanesi/NSF NOIRLab], T.A. Rector [Alaska Anchorage Üniversitesi/NSF NOIRLab], D. de Martin & M. Zamani [NSF NOIRLab])
TT

Samanyolu'ndaki benzersiz cismin "karmaşık yapısı" gözler önüne serildi

1181'de gözlemlenen tarihi süpernovanın muhtemel kalıntısı Pa 30, NOIRLab'in Gemini North teleskobuyla eşi benzeri görülmemiş bir ayrıntıyla görüntülendi (Uluslararası Gemini Rasathanesi/NOIRLab/NSF/AURA Teşekkür: Baş Araştırmacı: T. Cunningham [Harvard-Smithsonian Astrofizik Merkezi] Görüntü İşleme: J. Miller & M. Rodriguez [Uluslararası Gemini Rasathanesi/NSF NOIRLab], T.A. Rector [Alaska Anchorage Üniversitesi/NSF NOIRLab], D. de Martin & M. Zamani [NSF NOIRLab])

Bilim insanları, galaksimizdeki benzersiz bir gökcisminin "karmaşık yapısını" gözalıcı detaylarıyla görüntüledi.

Samanyolu'nda türünün bilinen tek süpernova kalıntısı Pa 30, bir yıldızın yaklaşık 850 yıl önce gözlemlenen ölümcül patlamasından geriye kalanlardan oluşuyor. Gökbilimciler son teknoloji teleskopları kullanarak bu cismi ince detaylarıyla görüntüledi.

Görüntü, patlamanın karmaşık yapısını ortaya koyuyor: Adeta havai fişek gösterisi gibi, şeritler evrene doğru uzanıyor. Bu şeritlerin her biri, Güneş Sistemi'ni defalarca içine alabilecek kadar geniş.

Ortasında ise patlayan yıldızın hayatta kalan parçaları olan "zombi yıldız" yer alıyor ve sıradışı bir şekilde gösterinin tam merkezinde duruyor. Yıldızın patlaması 1181'de gözlemlenmiş ve dönemin Japon, Çin ve Arap kaynaklarında ayrı ayrı kaydedilmişti. Kalıntısıysa ilk kez 2013'te bir yurttaş bilim insanı tarafından tespit edilmişti.

Ancak yeni araştırmada gökbilimciler, Gemini North teleskobuyla patlamanın kalıntısını ayrıntılı biçimde görüntülemeyi başardı. Bu sayede ilk bakışta havai fişeğe benzeyen şeritlerin aslında tıpkı ipe dizilmiş inciler gibi uzun düğüm zincirleri olduğu görüldü.

Patlama, Dünya'dan yaklaşık 7 bin 500 ışık yılı uzaklıkta yer alıyor. Bu, Samanyolu'nda türünün bilinen tek örneği ve diğer galaksilerde benzer örnekler saptansa da nispeten yakın olması sayesinde patlamanın çekirdeğindeki kalıntıları görebiliyoruz.

Bu kalıntılar, süpernovanın "Tip Iax" olması nedeniyle bırakıldı. Bu tür süpernovalarda patlama, yıldızın kendisini tamamen yok etmiyor. Araştırmacılar, bunun iki beyaz cücenin çarpışmasından kaynaklandığını düşünüyor. Beyaz cüceler, yıldızların ölürken kendi üzerlerine çökmesiyle oluşan, Dünya büyüklüğündeki yoğun gökcisimleridir.

Avusturya Bilim ve Teknoloji Enstitüsü'nden, çalışmanın yürütücülerinden Ilaria Caiazzo, "Pa 30'un Dünya'ya yakınlığı sayesinde bu kadar ayrıntıyı görebiliyoruz" diyor. 

Bu yakınlık, Pa 30'u araştırmalar açısından eşsiz bir değere sahip kılıyor.

Pa 30, türünün bilinen tek örneği olsa da galaksimizde yalnız olmayabilir. Bilim insanları, keşfedilmeyi bekleyen başka örnekler de olabileceğini söylüyor.

Warwick Üniversitesi'nden çalışmanın ortak lideri Tim Cunningham "Yıldız patlamalarına ilişkin güvenilir tarihsel kayıtlar yalnızca bin yıl kadar eskiye uzanıyor. Bilindiği kadarıyla, galaksimizde karanlıkta gizlenmiş başka benzer kalıntılar olabileceği" diyor.

Bugün, teleskobun icadından yüzyıllar önce bu olayı üç ayrı tarihsel kayıtta belgeleyen gökbilimcilerin gözlemlediğini bildiğimiz ilginç bir cismi inceleyebildiğimiz için şanslıyız.

Çalışma, The Astrophysical Journal'da yayımlanan "Detection of knots in the supernova type Iax remnant Pa 30" (Pa 30 adlı Iax tipi süpernova kalıntısında düğümlerin tespiti) başlıklı yeni makalede aktarılıyor.

Independent Türkçe