Bir grup gizemli saldırgan, teleskopları hackledi: 10 gözlemevi hizmet dışı

Bazı araştırmalar için artık çok geç olabilir

Çok sayıda uluslararası projenin yanı sıra doktora tezleri ve makaleler, teleskoplardan elde edilen verilere dayanıyor (Wikimedia Commons)
TT

Bir grup gizemli saldırgan, teleskopları hackledi: 10 gözlemevi hizmet dışı

Çok sayıda uluslararası projenin yanı sıra doktora tezleri ve makaleler, teleskoplardan elde edilen verilere dayanıyor (Wikimedia Commons)

Bilgisayar korsanları son üç haftadır Hawaii ve Şili'deki büyük teleskopları hedef alarak tam 10 gözlemevini hizmet dışı bıraktı.

Bu durum, aralarında doktora tezleri ve diğer makalelerin de bulunduğu bir dizi uluslararası projeyi sekteye uğrattı.

Bu ayın başlarında, ABD'li araştırma kurumu NOIRLab, Hawaii'deki Gemini North teleskobunun bir "siber olay" sonucu kapatıldığını duyurmuştu. Bu teleskobun ikizi niteliğindeki Gemini South da onu takip etmişti.

Kısa süre önce yine NOIRLab, gökbilimcilerin Şili'deki Orta Ölçekli Gözlemevleri adı verilen başka bir teleskop ağının uzaktan kontrolünü kaybettiklerini bildirdi. Bunun ardından 8 teleskop daha faaliyetlerini askıya almak zorunda kaldı.

Şaşkına dönen araştırmacılar siber güvenliği sıkılaştırmanın ve gözlemlere devam etmenin yollarını bulmak için yarışıyor.

Birçok teleskobun uzaktan kontrolü artık mümkün olmadığı için bazı kurumlar, son 2 haftayı doğrudan oradaki aletleri çalıştırmaya çalışmakla geçiren personele yardım etmesi için lisansüstü öğrencileri Şili'ye yönlendirmeyi planlıyor.

Saldırılardan etkilenen Şili teleskoplarından birini kullanarak yeni süpernovaları gözlemleme şansını korumaya çalışan Illinois Urbana-Champaign Üniversitesi'nden gökbilimci Gautham Narayan, "Hepimiz bu işte birlikteyiz" dedi.

Science.org'a konuşan bilim insanı, ekibinin "zor koşullara rağmen araştırmalara devam etmeye kesinkes kararlı olduğunu" vurguladı.

Öte yandan birçok araştırma için artık çok geç olabilir. Zira gözlemlerin çoğu için çok sıkı programlar yapılıyor.

Bunların bir kısmı zaten dar bir zaman aralığında gözlemlenmesi mümkün olan olguları konu ediniyor.

NOIRLab, ilginç şekilde siber saldırılara dair ayrıntılı bilgi vermeyi veya hackerların fidye isteyip istemediğini açıklamayı reddediyor.

Hackerların neden teleskopları ve uzay gözlemlerini hedef aldığı halen tartışma konusu.

ABD Ulusal Bilim Vakfı'na bağlı Siber Güvenlik Mükemmeliyet Merkezi'nin emekli başkanı Von Welch, "Büyük ihtimalle saldırgan, bir gözlemevine saldırdığının farkında bile değil" diye konuştu.

Siber saldırılar genellikle iş tanımlarının bir parçası olmadığı için bu, gökbilimciler açısından alışılmadık bir durum. 

Üstelik bu saldırılar nedeniyle bilimsel verilerin zarar görme ihtimali de var.

Arizona Eyalet Üniversitesi'nden astronomi alanında doktora sonrası araştırmacı Luis Welbanks, "İnsanlar 'Veriler nerede?' diye sorduğunda O zaman şunu söylemek zorunda kalacağım: 'Eh, elimde hiçbir veri yok çünkü bir yerlerdeki bir bilgisayar korsanı bilgisayarı çökertti''' ifadelerini kullandı.

Welbanks ve meslektaşları, gezegenlerin atmosferlerini incelemek için yer tabanlı gözlemevlerini kullanıyor.

Üstelik Welbanks gibi kariyerinin başındaki araştırmacılar için bir yıllık olası gecikme pahalıya mal olabilir.

Independent Türkçe


Bilim dünyasında bir ilk: İnsan DNA'sı vücudun içinde düzenlendi

Gen düzenleme, tek ve kalıcı bir tedavi sunarak "heyecan verici" bir atılıma işaret ediyor (Unsplash)
TT

Bilim dünyasında bir ilk: İnsan DNA'sı vücudun içinde düzenlendi

Gen düzenleme, tek ve kalıcı bir tedavi sunarak "heyecan verici" bir atılıma işaret ediyor (Unsplash)

Suha Kidwai

Bir gen düzenleme tekniği kullanılarak insan vücudunun içindeki DNA doğrudan ilk kez değiştirildi.

Bilim insanları klinik çalışmada, Wilson hastalığının karaciğer hücrelerinde neden olduğu genetik mutasyonu düzeltmek için "birincil düzenleme" (prime editing) diye bilinen yüksek hassasiyetli bir araç kullandı. Bu rahatsızlık, vücudun fazla bakırı atmasını engelleyen nadir bir hastalık.

Hakemli dergi Nature'da yayımlanan çığır açıcı gelişme, karmaşık laboratuvar prosedürlerinin yerini alarak insan vücudundaki DNA'yı onarmaya yönelik daha hızlı, daha ucuz ve daha az invaziv genetik tedavilerin önünü açabilir.

Wilson Hastalığı Derneği Başkanı Rhonda Rowland, "Hayatım boyunca bunun benim nadir hastalığıma uygulanacağını hiç düşünmemiştim" diyor. 

Gerçekten heyecan verici bir yıl olacak.

Wilson hastalığı, karaciğerdeki fazla bakırı atmaktan sorumlu proteini üreten ATP7B genindeki mutasyonlardan kaynaklanıyor. Tedavi edilmediği takdirde bakır birikip zehirli seviyelere kadar ulaşarak ciddi karaciğer hasarına, sinirlerde bozulmaya ve nörolojik rahatsızlıklara yol açıyor.

Mevcut tedaviler, ömür boyu bakır temizleyici ilaçların alınmasını gerektiriyor ancak gen düzenleme, gendeki değişikliğin yarattığı sorunu doğrudan gidererek tek seferlik ve kalıcı bir çözüm sunma potansiyeline sahip.

CRISPR-Cas9 teknolojileri gibi standart gen düzenleme yöntemleri genellikle genleri yeniden yazmak yerine devre dışı bırakırken birincil düzenleme, DNA'nın belirli bölümlerinde son derece hassas şekilde ekleme, çıkarma ve değişiklik yapabilen mikroskobik bir kelime işlemci gibi çalışıyor.

ABD'li biyoteknoloji şirketi Prime Medicine'ın geliştirdiği tedavi, mRNA aşılarında kullanılan teknolojiye benzer şekilde minik lipit nanopartiküller aracılığıyla gen düzenleme araçlarını karaciğer hücrelerine taşıyor.

DNA'yı doğrudan vücut içinde düzenlemek, hastanın hücrelerini çıkarıp laboratuvarda değiştirdikten sonra tekrar enjekte etmek gibi maliyetli ve riskli süreçlere ihtiyacı ortadan kaldırıyor.

Geleneksel hücre düzenleme prosedürlerinde, düzenlenmiş hücrelerin vücuda kabul edilmesi için yer açılması amacıyla genellikle hastaların ağır bir kemoterapi alması gerekiyor. 

TD Cowen'dan biyoteknoloji analisti Joseph Thome, "Bu genetik tıp şirketlerine finansman sağlamak ucuz bir iş değil" diyerek doğrudan tedavilerin üretim maliyetlerini önemli ölçüde düşürebileceğini ve tedavileri daha geniş kesimler için erişilebilir hale getirebileceğini vurguluyor.

Öte yandan uzmanlar, hücreler çoğalmaya başlamadan önce doktorlar düzenlemelerin tamamen doğru olup olmadığını doğrulayamadığından, vücut içi gen düzenlemenin de kendine özgü zorluklar taşıdığı uyarısında bulunuyor.

Wisconsin-Madison Üniversitesi'nden biyomedikal mühendisi Krishanu Saha, "Bu, ne tür riskleri kabul etmeye hazır olduğunuza bağlı" diyerek gen düzenleme araçlarını hedef organlara hassas şekilde ulaştırmanın hâlâ "temel zorluk" olduğunu ekliyor.

Prime Medicine'ın, halihazırda düzenleyici kurumların onayını bekleyen diğer vücut içi CRISPR tedavileriyle ilgili kararlarıyla birlikte bu denemeden elde edilen ilk klinik sonuçları gelecek yıl açıklaması bekleniyor.

Independent Türkçe,independent.co.uk/news


Siber güvenlikte yapay zeka tehdidi: "Çok daha kötüye gidecek"

(Reuters)
(Reuters)
TT

Siber güvenlikte yapay zeka tehdidi: "Çok daha kötüye gidecek"

(Reuters)
(Reuters)

Andrew Griffin

Yapay zeka destekli siber saldırılarla ilgili panik devam ederken bir uzman, siber güvenliğimize yönelik tehditlerin "düzelmeden önce çok daha kötüye gideceği" uyarısında bulundu.

Yapay zekanın siber güvenliğimiz üzerindeki olası etkisine dair süregelen endişeler, bir dizi tehdidin ardından bu hafta tam anlamıyla paniğe dönüştü. Bunların en çarpıcı olanı, internetin yaklaşık yüzde 70’inde kullanılan PHP programa dilinde, hackerların internet sitelerini ele geçirmesine olanak tanıyabilecek tehlikeli bir güvenlik açığı tespit edilmesiyle yaşanan krizdi.

Siber güvenlik uzmanları, her internet sitesinin güncellenmesini gerektiren bu sorunları hızla gidermeye çalıştı. Ancak güncellemelerin çetrefilli olmasının yanı sıra karışık veya ihmal edilmiş olabilecek internet sitelerinin değiştirilmesinin gerekmesi nedeniyle bu tehdit bir süre daha devam edebilir.

Alman dijital endüstri birliği Bitkom'un güvenlik başkanı Felix Kuhlenkamp, birçok büyük operatörün güncellemeleri çoktan tamamladığını ancak karmaşık bilgi teknolojisi sistemleri ve daha küçük kuruluşlar için bu sürecin uzayabileceğini söylüyor.

Kuhlenkamp, "PHP kullanarak bir internet sitesi işletseler de siteyi pek yakından takip etmiyor olabilirler" diyor.

Eğer internet sitesi, güvenlik güncellemesi bulunmayan eski bir PHP sürümünü kullanıyorsa tüm sistemin güncellenmesi gerekir.

Diğerleri ise PHP'yle ilgili sorunların siber güvenliğin içinde bulunduğu tehlikeye dair sadece bir işaret olduğunu öne sürerek modellerin daha güçlü ve yaygın hale gelmesiyle çok daha fazla tehdidin ortaya çıkacağı uyarısını paylaştı.

Anthropic'in bilgi güvenliği sorumlusu Jason Clinton, "Birkaç ay içinde bir güvenlik açığı tsunamisi geliyor ve kritik altyapıyı düzeltmek için yeterli zaman olmayacak" diyor. Clinton, Siemens'in ürettiği sistemlerdeki belirli bir güvenlik açığıyla ilgili ABD Ulusal Güvenlik Ajansı'nın (NSA) yayımladığı bildirime dikkat çekiyor.

Bu bildirimde yazılımların güncel tutulması gibi olağan tavsiyelerin yanı sıra kritik cihazların internete bağlanmadığından emin olunması uyarısı da yapılıyordu. Clinton, bu tür bir "ağ izolasyonuna şu anda ihtiyaç duyulduğunu" belirtiyor.

Clinton, X'te "Son 4 günde durum ne kadar kötüye gitmiş olursa olsun, düzelmeden önce çok daha kötüye gidecek" diye yazdı. 

Güvenlikten sorumlu yöneticiler, hiçbir krizi ihmal etmeyin: Lütfen hemen yönetim kurullarınıza gidin ve yardım isteyin. Yapay zeka için değil, temel ihtiyaçlar için.

Londra Üniversitesi City St George's Siber Güvenlik Enstitüsü Direktörü Raj Rajarajan ise saldırıların artmasıyla birlikte şirketlerin, bel bağladıkları ve yükselen tehdide karşı korumaları gereken sistemleri bile tam olarak anlayamayabileceği uyarısında bulunuyor.

Rajarajan, "Tehdit istihbaratı yazılımlarının tehditleri yakalamak için birden fazla yapay zeka ajanı barındırması nedeniyle yapay zeka çağında bu tür saldırıları daha sık göreceğiz. Bunlar arka planda çalışacak ve bir arka kapı tespit ettikleri sistemlere sızacak" ifadelerini kullanıyor.

İşin zor kısmı, eski teknolojileri korumak olacak çünkü birçok kuruluş kendi bünyesindeki tüm teknolojileri bilmeyebilir. Bilseler bile bu eski teknolojilerin getirdiği zorlukları çözebilecek yetkinliğe sahip çalışanları olmayabilir.

Yapay zeka dönüşümünün gerçekleşme hızı endişe verici ve bu tür güvenlik açıklarının ortaya çıkıp siber suçluların eline geçmesini önlemek için güçlü koruma önlemlerine ihtiyacımız var.

Independent Türkçe,independent.co.uk/tech


Sovyet uydusu yörüngede parçalandı: Diğer uzay araçları risk altında

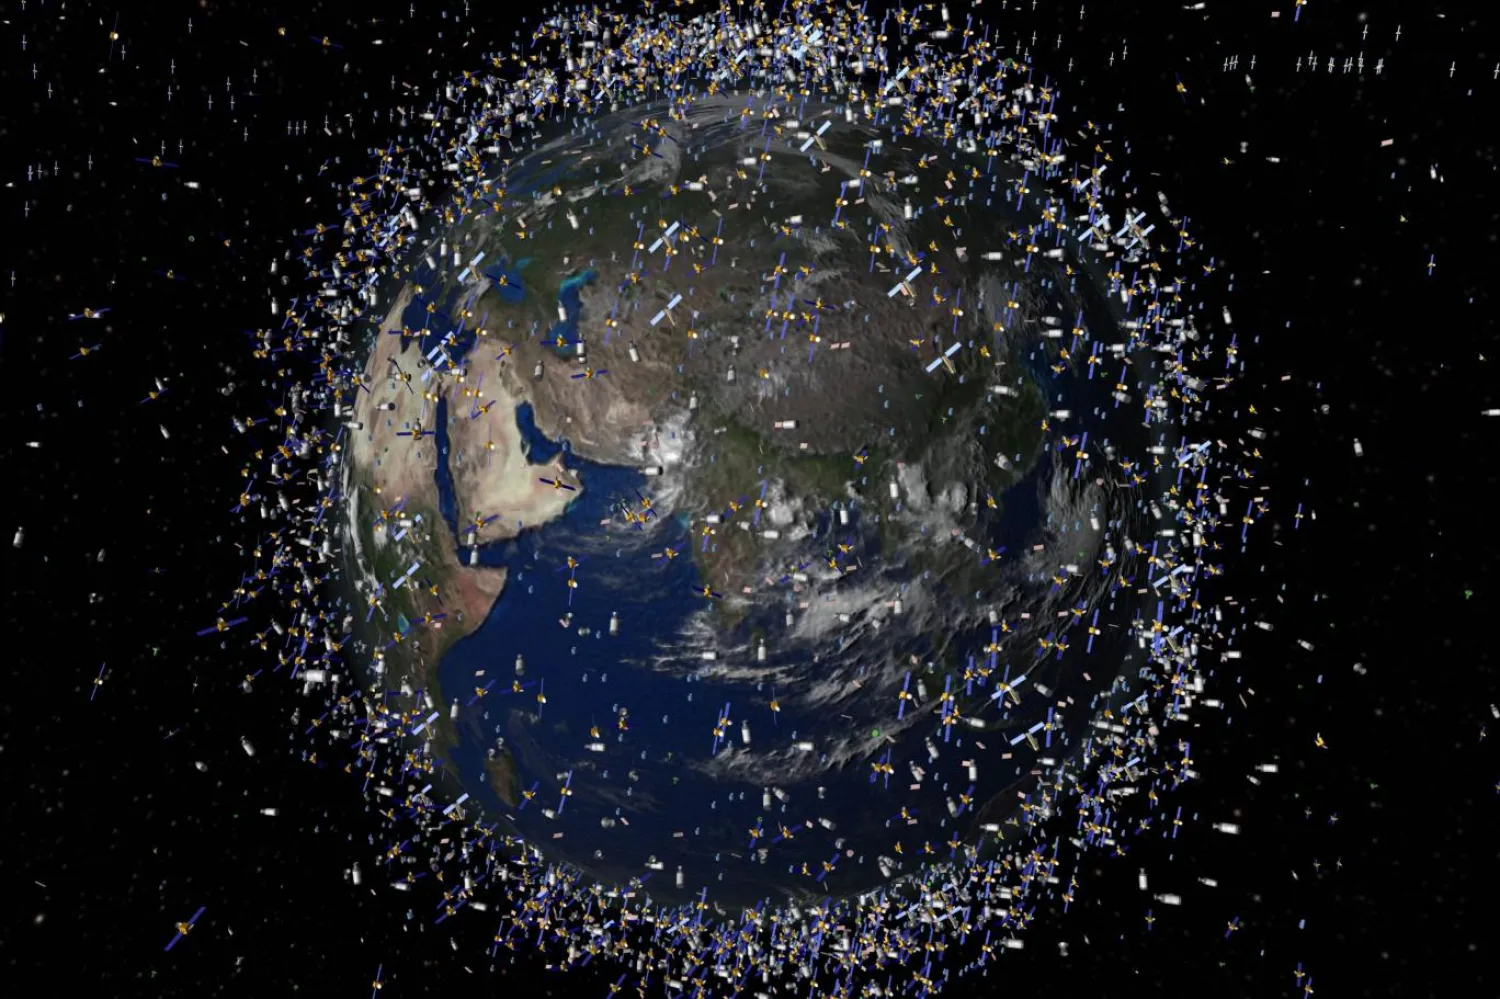
Avrupa Uzay Ajansı'nın (ESA) yayımladığı bilgisayarla oluşturulmuş görüntü, Dünya'nın etrafındaki alçak Dünya yörüngesinde izlenebilir cisimleri gösteriyor (AFP)
TT

Sovyet uydusu yörüngede parçalandı: Diğer uzay araçları risk altında

Avrupa Uzay Ajansı'nın (ESA) yayımladığı bilgisayarla oluşturulmuş görüntü, Dünya'nın etrafındaki alçak Dünya yörüngesinde izlenebilir cisimleri gösteriyor (AFP)

Anthony Cuthbertson Teknoloji Editör Yardımcısı @ADCuthbertson 

Dünya yörüngesinde parçalanan ölü bir uydu, diğer uzay araçlarını tehdit edebilecek tehlikeli bir enkaz bulutu yarattı.

Uzay izleme şirketi LeoLabs, Sovyet dönemine ait Meteor 2-7'nin enkazını Batı Avustralya'daki radar istasyonunun üzerinden geçerken tespit etti.

45 yıl önce fırlatılan meteoroloji uydusu, onlarca yıldır faaliyet göstermiyordu ve artık aynı yörüngedeki diğer uydular için risk teşkil ediyor.

LeoLabs, X'te yaptığı paylaşımda, "Bu, son 6 ayda tanık olduğumuz bir dizi olayın en sonuncusu" dedi.

Bu olayların hepsi birlikte uzay güvenliği ve emniyeti açısından endişe verici bir eğilime işaret ediyor ve sürekli takipte kalmanın ne kadar kritik bir ihtiyaç olduğunu vurguluyor.

Orbital Radar'a göre ortalama yüksekliği 856 km olan Meteor, alçak Dünya yörüngesinin üst kesimlerinde yer alıyor.

Bu yükseklikteki cisimler, diğer uydularla çarpışmadıkları sürece yüzlerce hatta binlerce yıl burada kalabilir.

Uluslararası Uzay İstasyonu'ndaki (UUİ) astronotlar, 2024'te patlayan bir Rus uydusundan kaynaklanan enkazın yarattığı çarpışma riski nedeniyle kendilerini korumaya almak zorunda kalmıştı.

RESURS-P1 uydusu, hizmet dışı kalmasından iki yıl sonra yaklaşık 355 km irtifada 180'den fazla büyük enkaz parçasına ayrılmıştı.

Bu parçalar, felaket niteliğinde bir çarpışmaya yol açmadan nihayetinde Dünya atmosferinde yanmıştı.

Amerika Birleşik Devletleri Uzay Gözetleme Ağı'nın tahminlerine göre, alçak Dünya yörüngesinde 10 santimetreden büyük onbinlerce uzay çöpü ve 1-10 cm arasında 200 bine varan cisim var.

Gökbilimciler, büyük uzay enkazı parçaları arasındaki çarpışmanın Kessler etkisi diye adlandırılan bir duruma yol açabileceği uyarısında bulunuyor. Bu durum, çarpışmanın ardından ortaya çıkan enkazın bir dizi yeni çarpışmaya sebep olmasını ifade ediyor.

Böyle bir olay nihayetinde aktif uyduları ortadan kaldırabilir ve roketlerle aşılması imkansız bir uzay enkazı tabakası oluşturarak insanları fiilen Dünya'ya hapsedebilir.

Independent Türkçe,independent.co.uk/space